YubiHSM 2 v2.4

780,00€650,00€ TTCHT

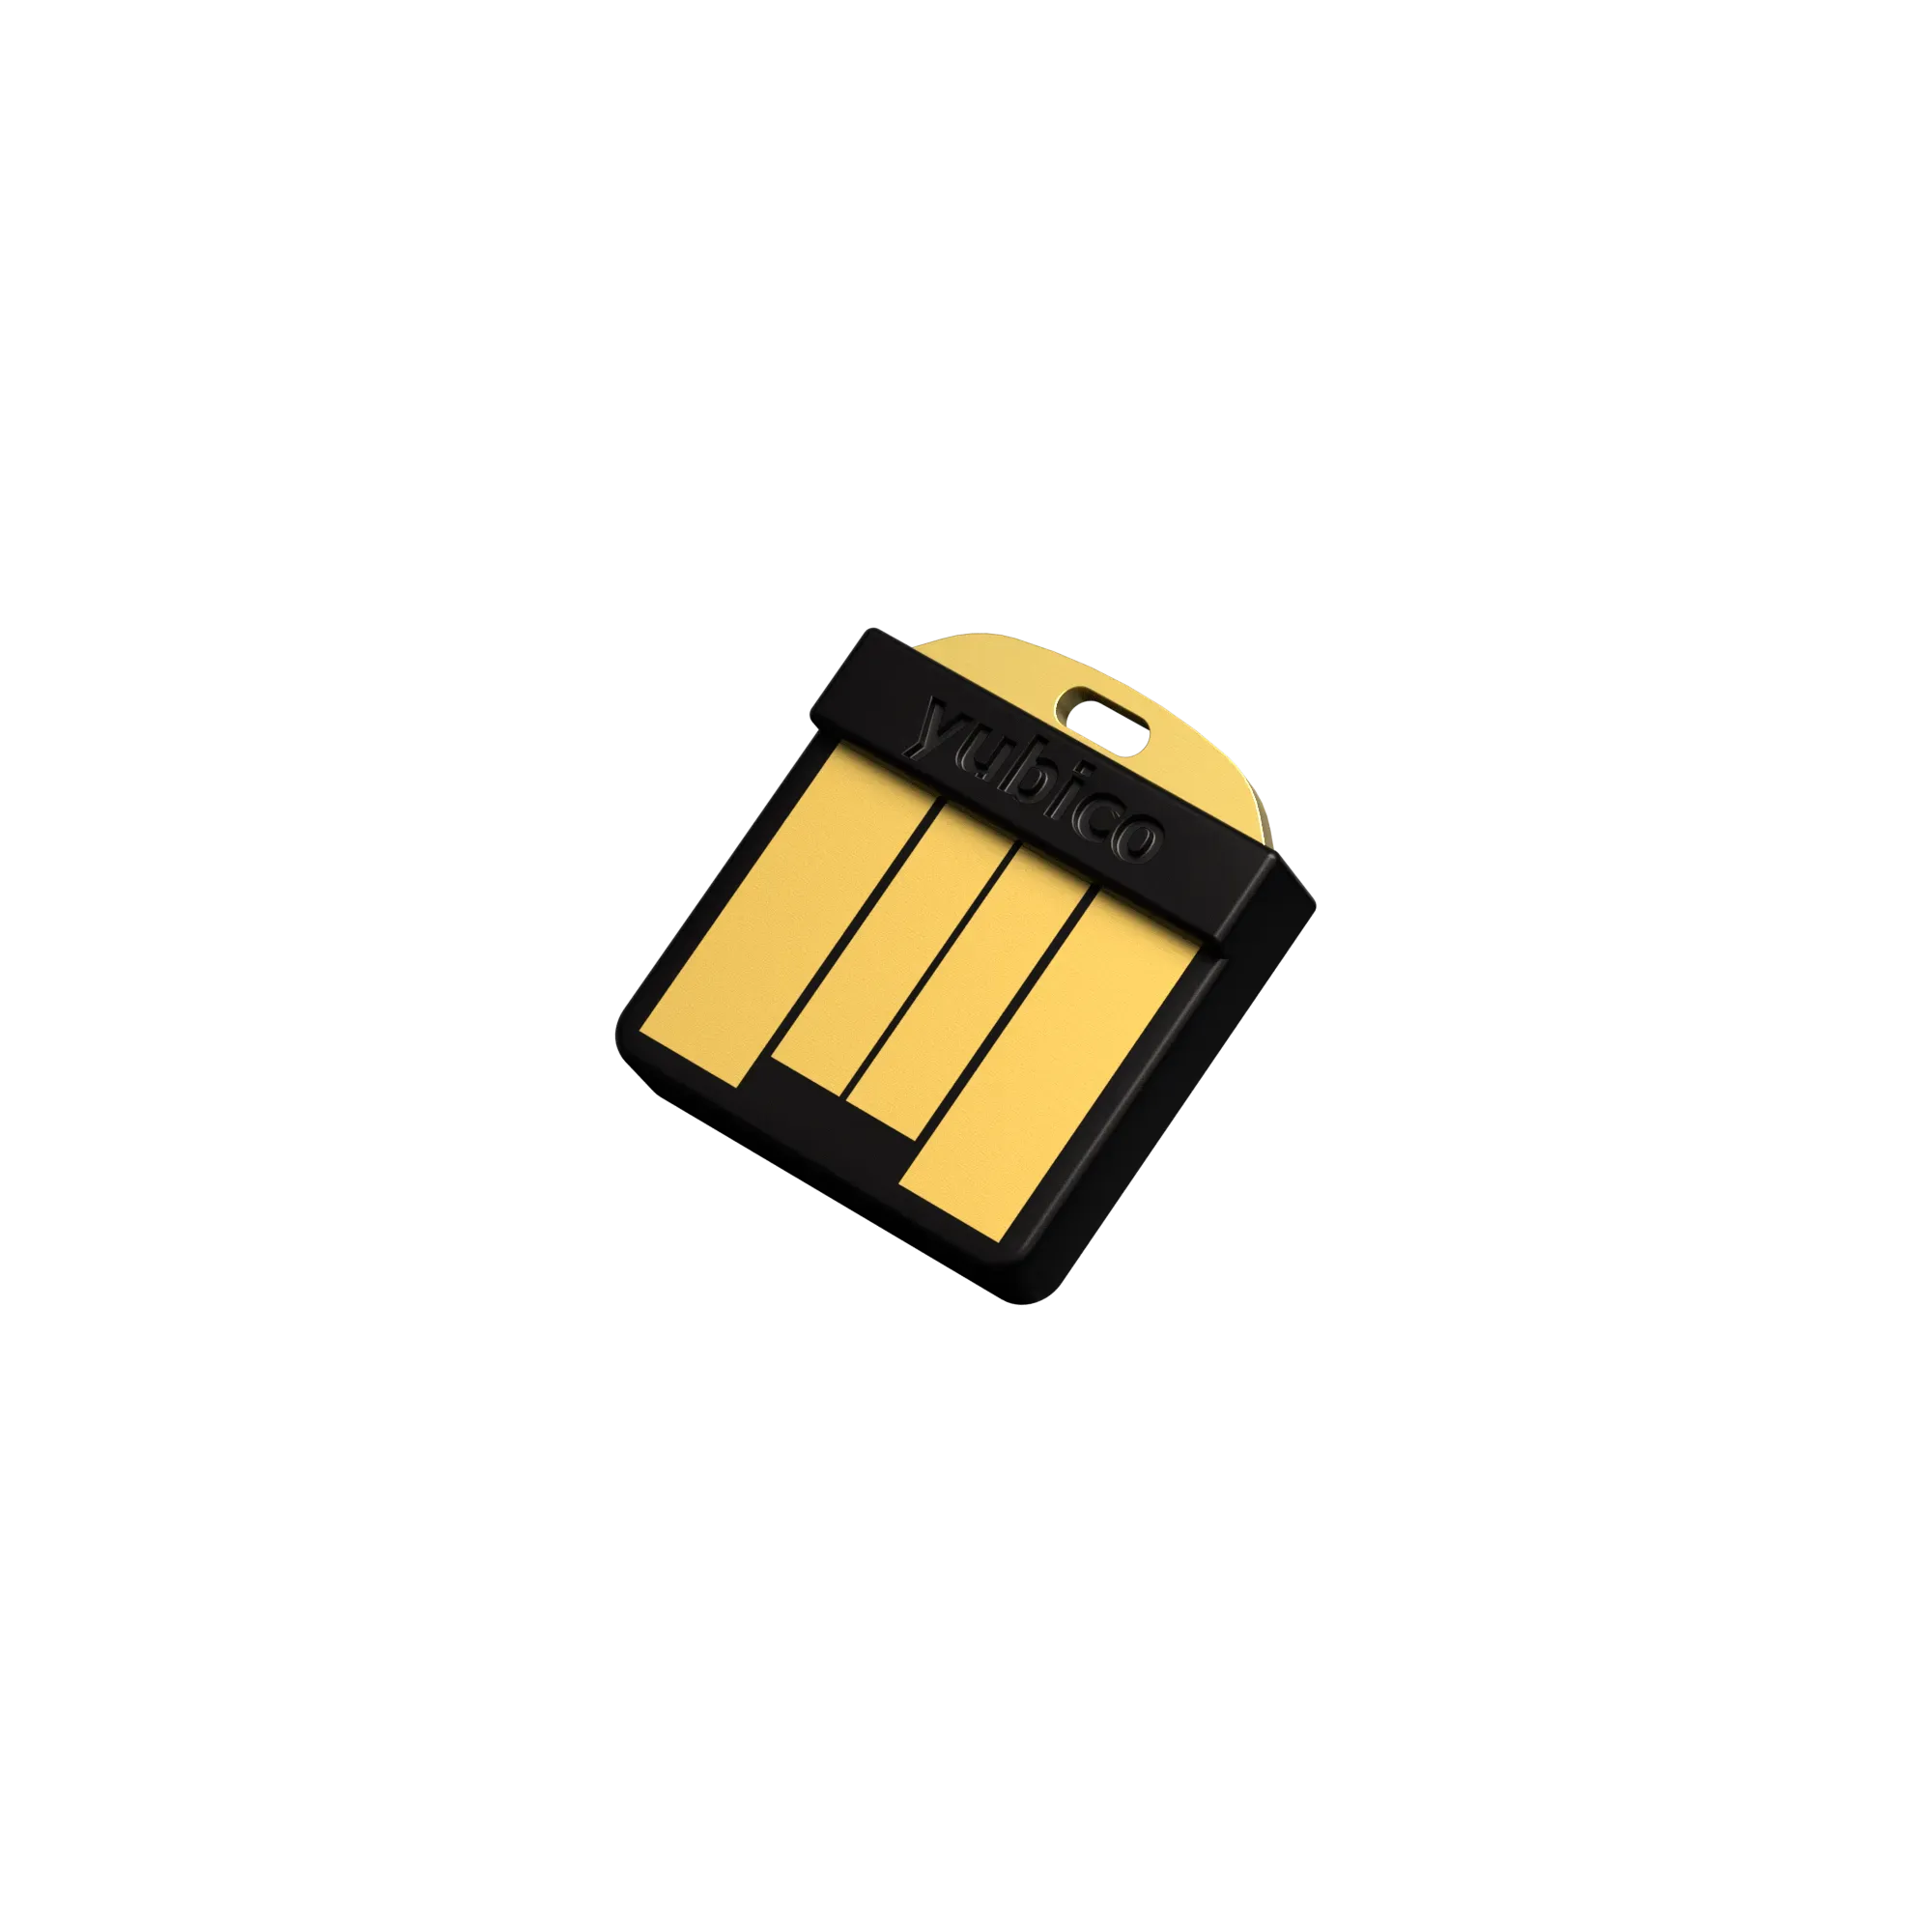
Module de sécurité matériel (HSM) au format nano USB-A, pour générer, stocker et utiliser les clés cryptographiques de vos serveurs et applications.

Fonctionnalités principales :

  • Firmware 2.4 : sauvegardes par cryptographie asymétrique et prise en charge du BYOK
  • RSA 2048 à 4096 bits, ECC (P-256, P-384, P-521, secp256k1, Brainpool, Ed25519), AES
  • PKCS#11, Microsoft CNG (KSP), bibliothèques natives C et Python
  • 256 emplacements d’objets, journal d’audit et sauvegarde M of N
  • Windows, Linux et macOS
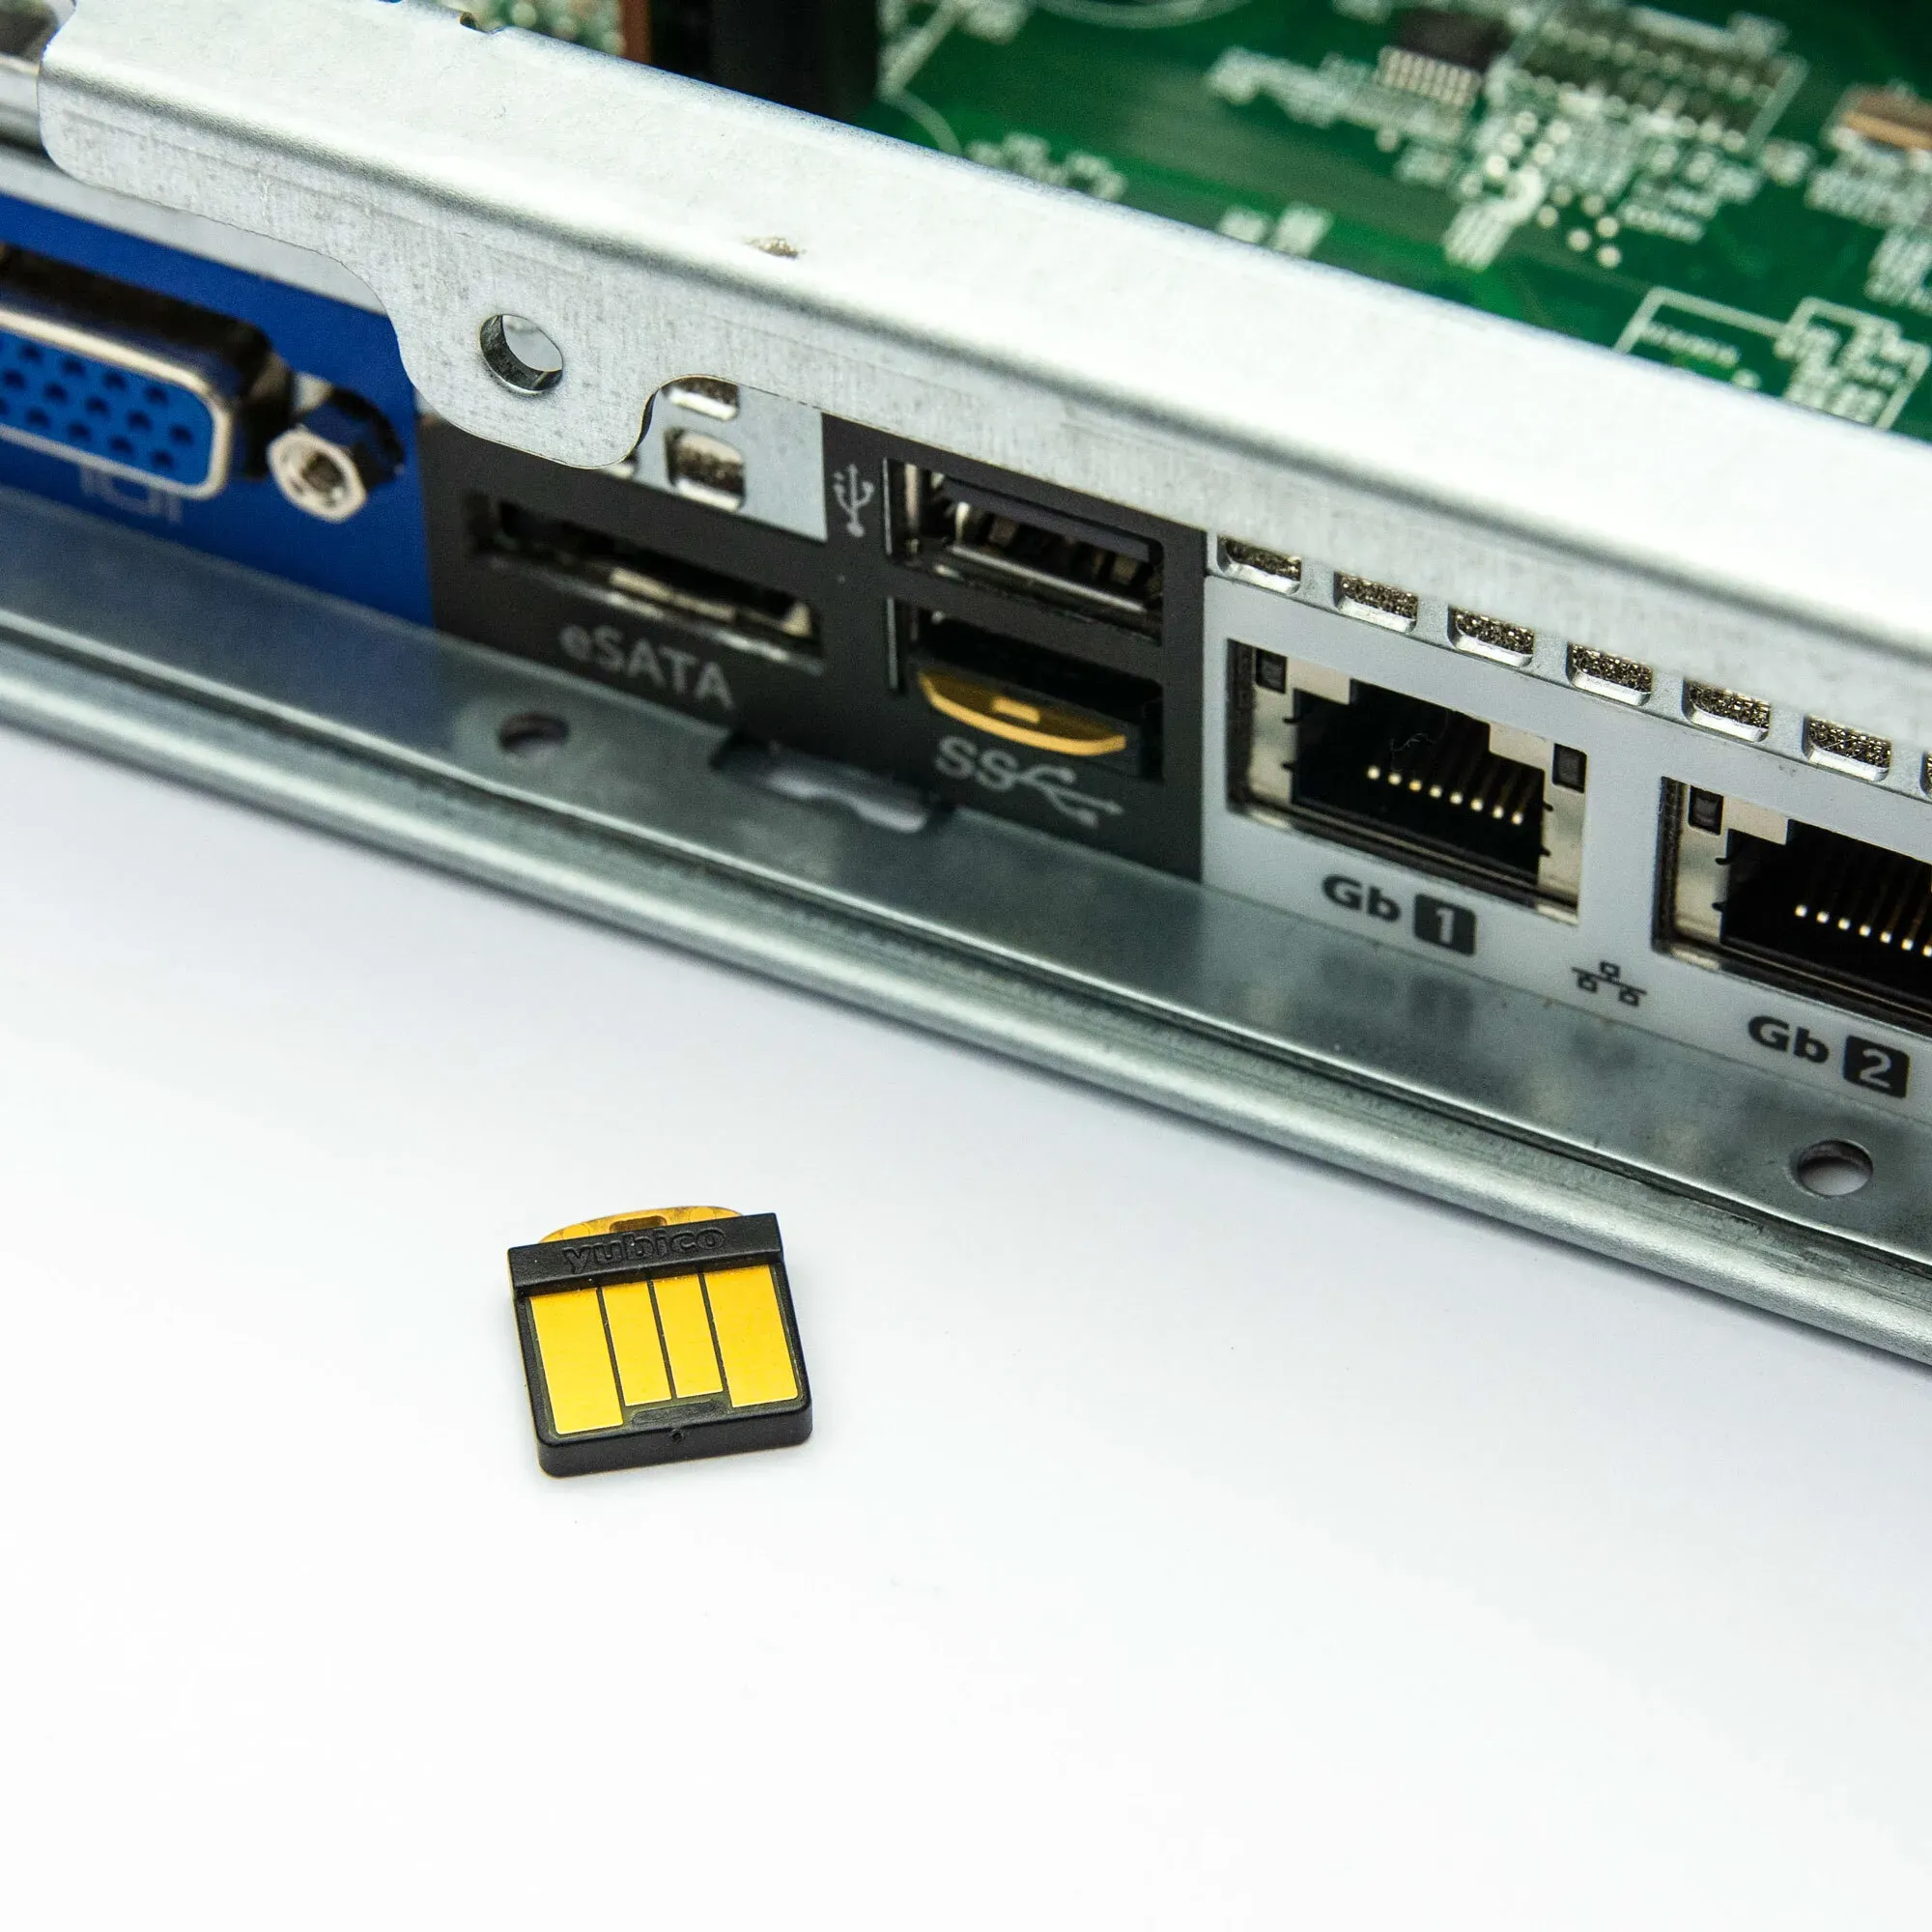
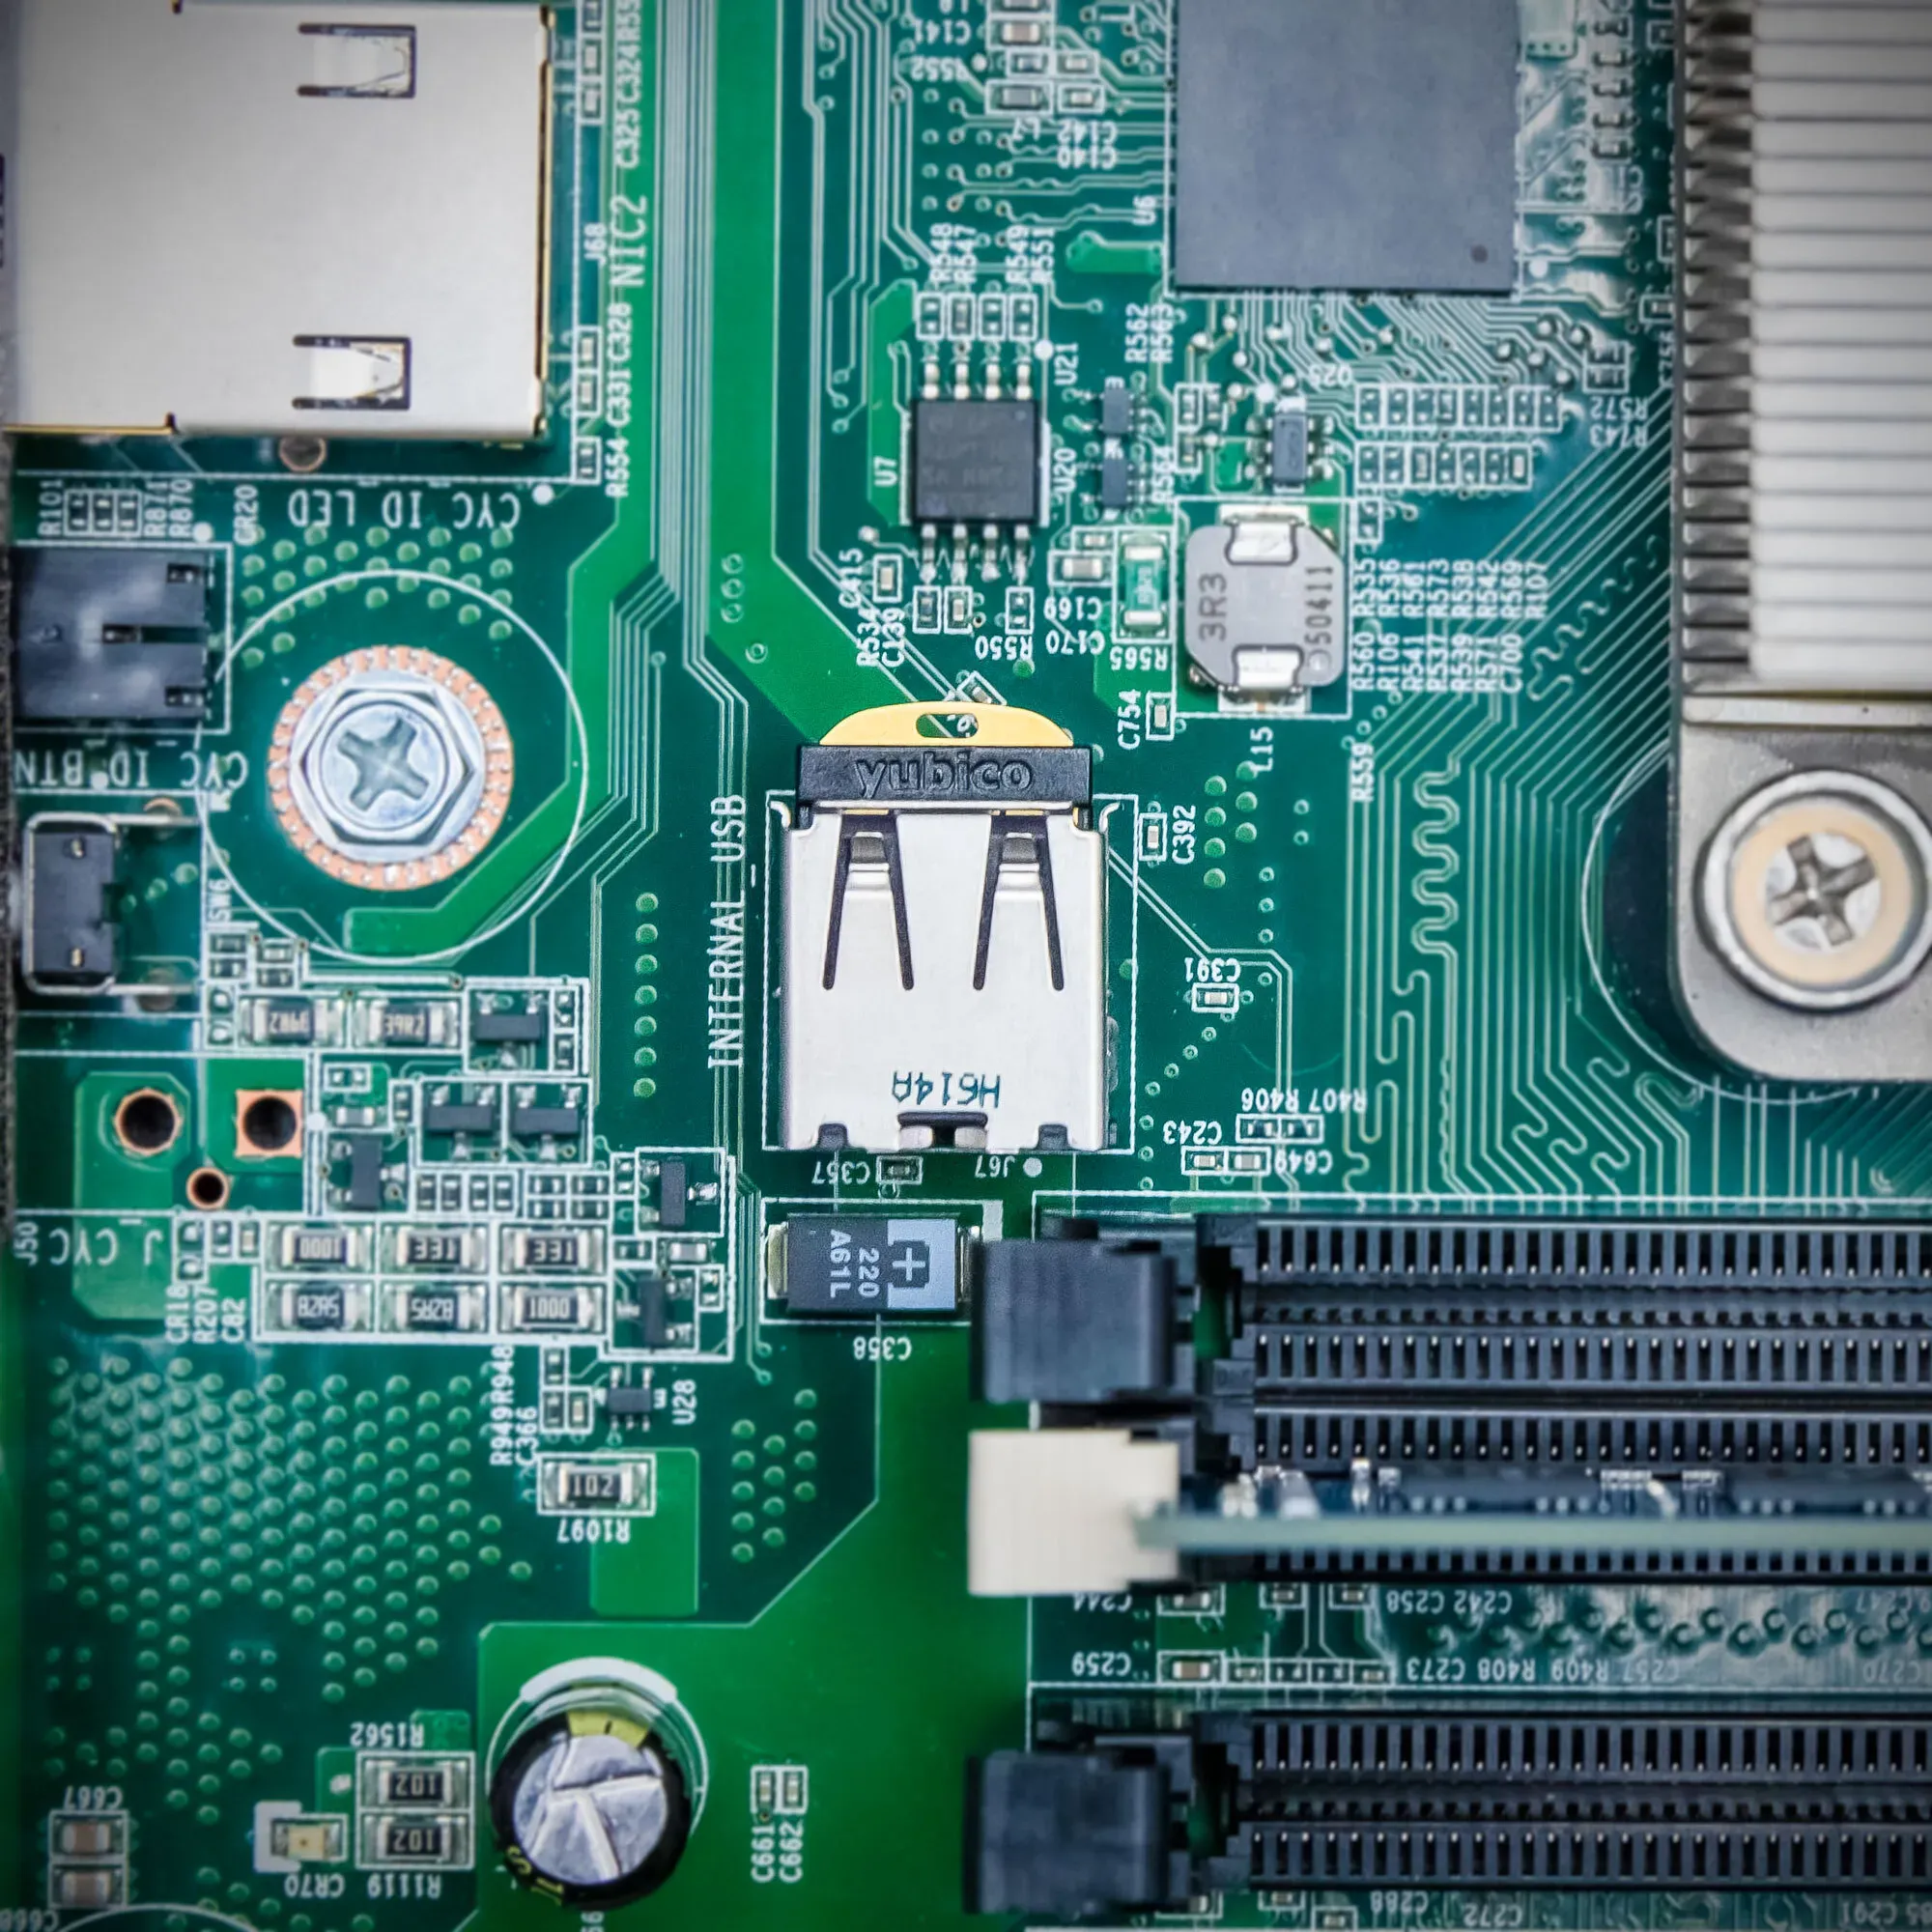
  • Format nano USB-A, à laisser branché dans le serveur
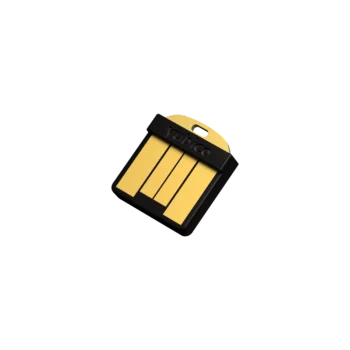
YubiHSM 2 v2.4 : un HSM compact pour protéger les clés de vos serveurs

Les clés privées d’une autorité de certification, les clés de signature de code ou les secrets d’une application sont souvent stockés dans des fichiers sur le serveur. Si le serveur est compromis, ces clés peuvent être copiées et réutilisées ailleurs.

Le YubiHSM 2 v2.4 est un module de sécurité matériel (HSM) au format nano USB-A. Les clés sont générées et utilisées à l’intérieur du module : les opérations de signature, de déchiffrement ou d’encapsulation s’y exécutent, et les clés privées ne sortent pas en clair. Il offre une alternative compacte et abordable aux HSM au format rack.

Les atouts du YubiHSM 2

  • Clés protégées dans le matériel : génération, stockage et utilisation des clés dans un composant résistant aux manipulations.
  • Large choix d’algorithmes : RSA 2048, 3072 et 4096 bits, courbes elliptiques (P-256, P-384, P-521, secp256k1, Brainpool, Curve25519), ECDSA, EdDSA et encapsulation AES-CCM.
  • Interfaces standard : PKCS#11 sous Windows, Linux et macOS, Microsoft CNG (KSP) pour AD CS, et bibliothèques natives C et Python.
  • Contrôle des accès : sessions chiffrées et mutuellement authentifiées, domaines de sécurité, jusqu’à 16 connexions simultanées, et journal d’audit chaîné.
  • Sauvegarde M of N : la restauration d’une clé d’encapsulation exige l’accord de plusieurs administrateurs.
  • Partage en réseau : avec le YubiHSM Connector, un même module peut servir plusieurs serveurs.
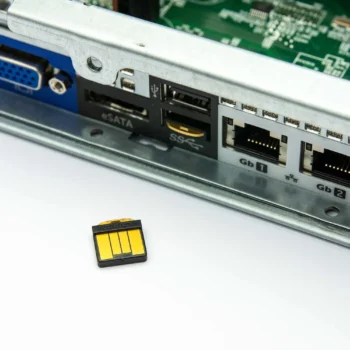
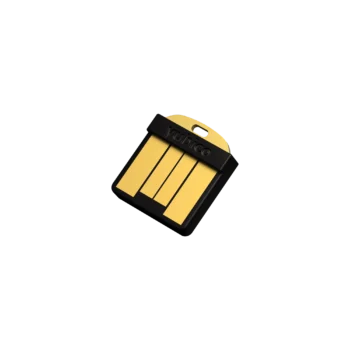
  • Format nano : 12 × 13 × 3,1 mm, il s’insère entièrement dans un port USB-A interne ou externe du serveur.

Les nouveautés du firmware 2.4

  • Sauvegardes par cryptographie asymétrique : les objets peuvent être exportés de façon chiffrée vers un autre module, y compris à distance.
  • Bring Your Own Key (BYOK) : pour importer et gérer vos propres clés dans des environnements cloud multiples.
  • Bibliothèque cryptographique mise à jour : la même implémentation RSA et ECC que les YubiKey 5 en firmware 5.7.

Cas d’usage

  • Protection de la clé racine d’une autorité de certification, notamment Microsoft AD CS.
  • Signature de code et de documents.
  • Gestion des clés d’une plateforme de cryptomonnaies ou d’un environnement IoT.
  • Chiffrement et signature au sein d’applications et de pipelines DevOps.

YubiHSM 2 ou YubiHSM 2 FIPS ?

Le YubiHSM 2 v2.4 offre les mêmes fonctions que les versions FIPS, sans certification. Si votre organisation doit utiliser un module validé FIPS, par exemple pour un marché public américain ou certaines exigences sectorielles, choisissez le YubiHSM 2 FIPS 140-3 v2.4.

Pour aller plus loin

FAQ : vos questions sur le YubiHSM 2

Quelle est la différence entre une YubiKey classique et le YubiHSM 2 ?
Une YubiKey sert à authentifier une personne : elle se connecte à ses comptes avec FIDO2, une carte à puce ou un code OTP. Le YubiHSM 2 protège les clés d’un serveur ou d’une application : il génère, stocke et utilise des clés cryptographiques pour signer, chiffrer ou déchiffrer, sans que ces clés ne quittent le module en clair.
Le module se branche sur un serveur physique. Les machines virtuelles y accèdent soit par le passthrough USB de l’hyperviseur (VMware, Hyper-V, KVM), soit par le réseau avec le YubiHSM Connector, qui permet à plusieurs serveurs d’utiliser le même module.
Un HSM au format rack offre plus de performances et de capacité, mais pour un coût et une maintenance bien plus élevés. Le YubiHSM 2 convient lorsque le volume d’opérations reste modéré : une autorité de certification interne, de la signature de code ou la protection de quelques dizaines de clés. Il se branche directement dans le serveur, sans baie dédiée.
Poids0,050 kg

Il n’y a pas encore d’avis.

Seuls les clients connectés ayant acheté ce produit ont la possibilité de laisser un avis.

UGS : 5060408464571B Catégorie : Marque :
Updating…
  • Votre panier est vide.