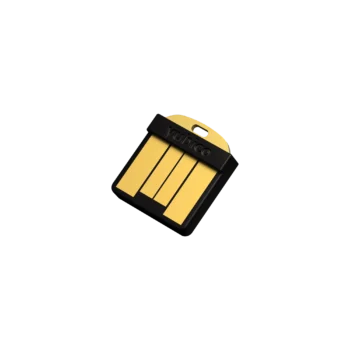
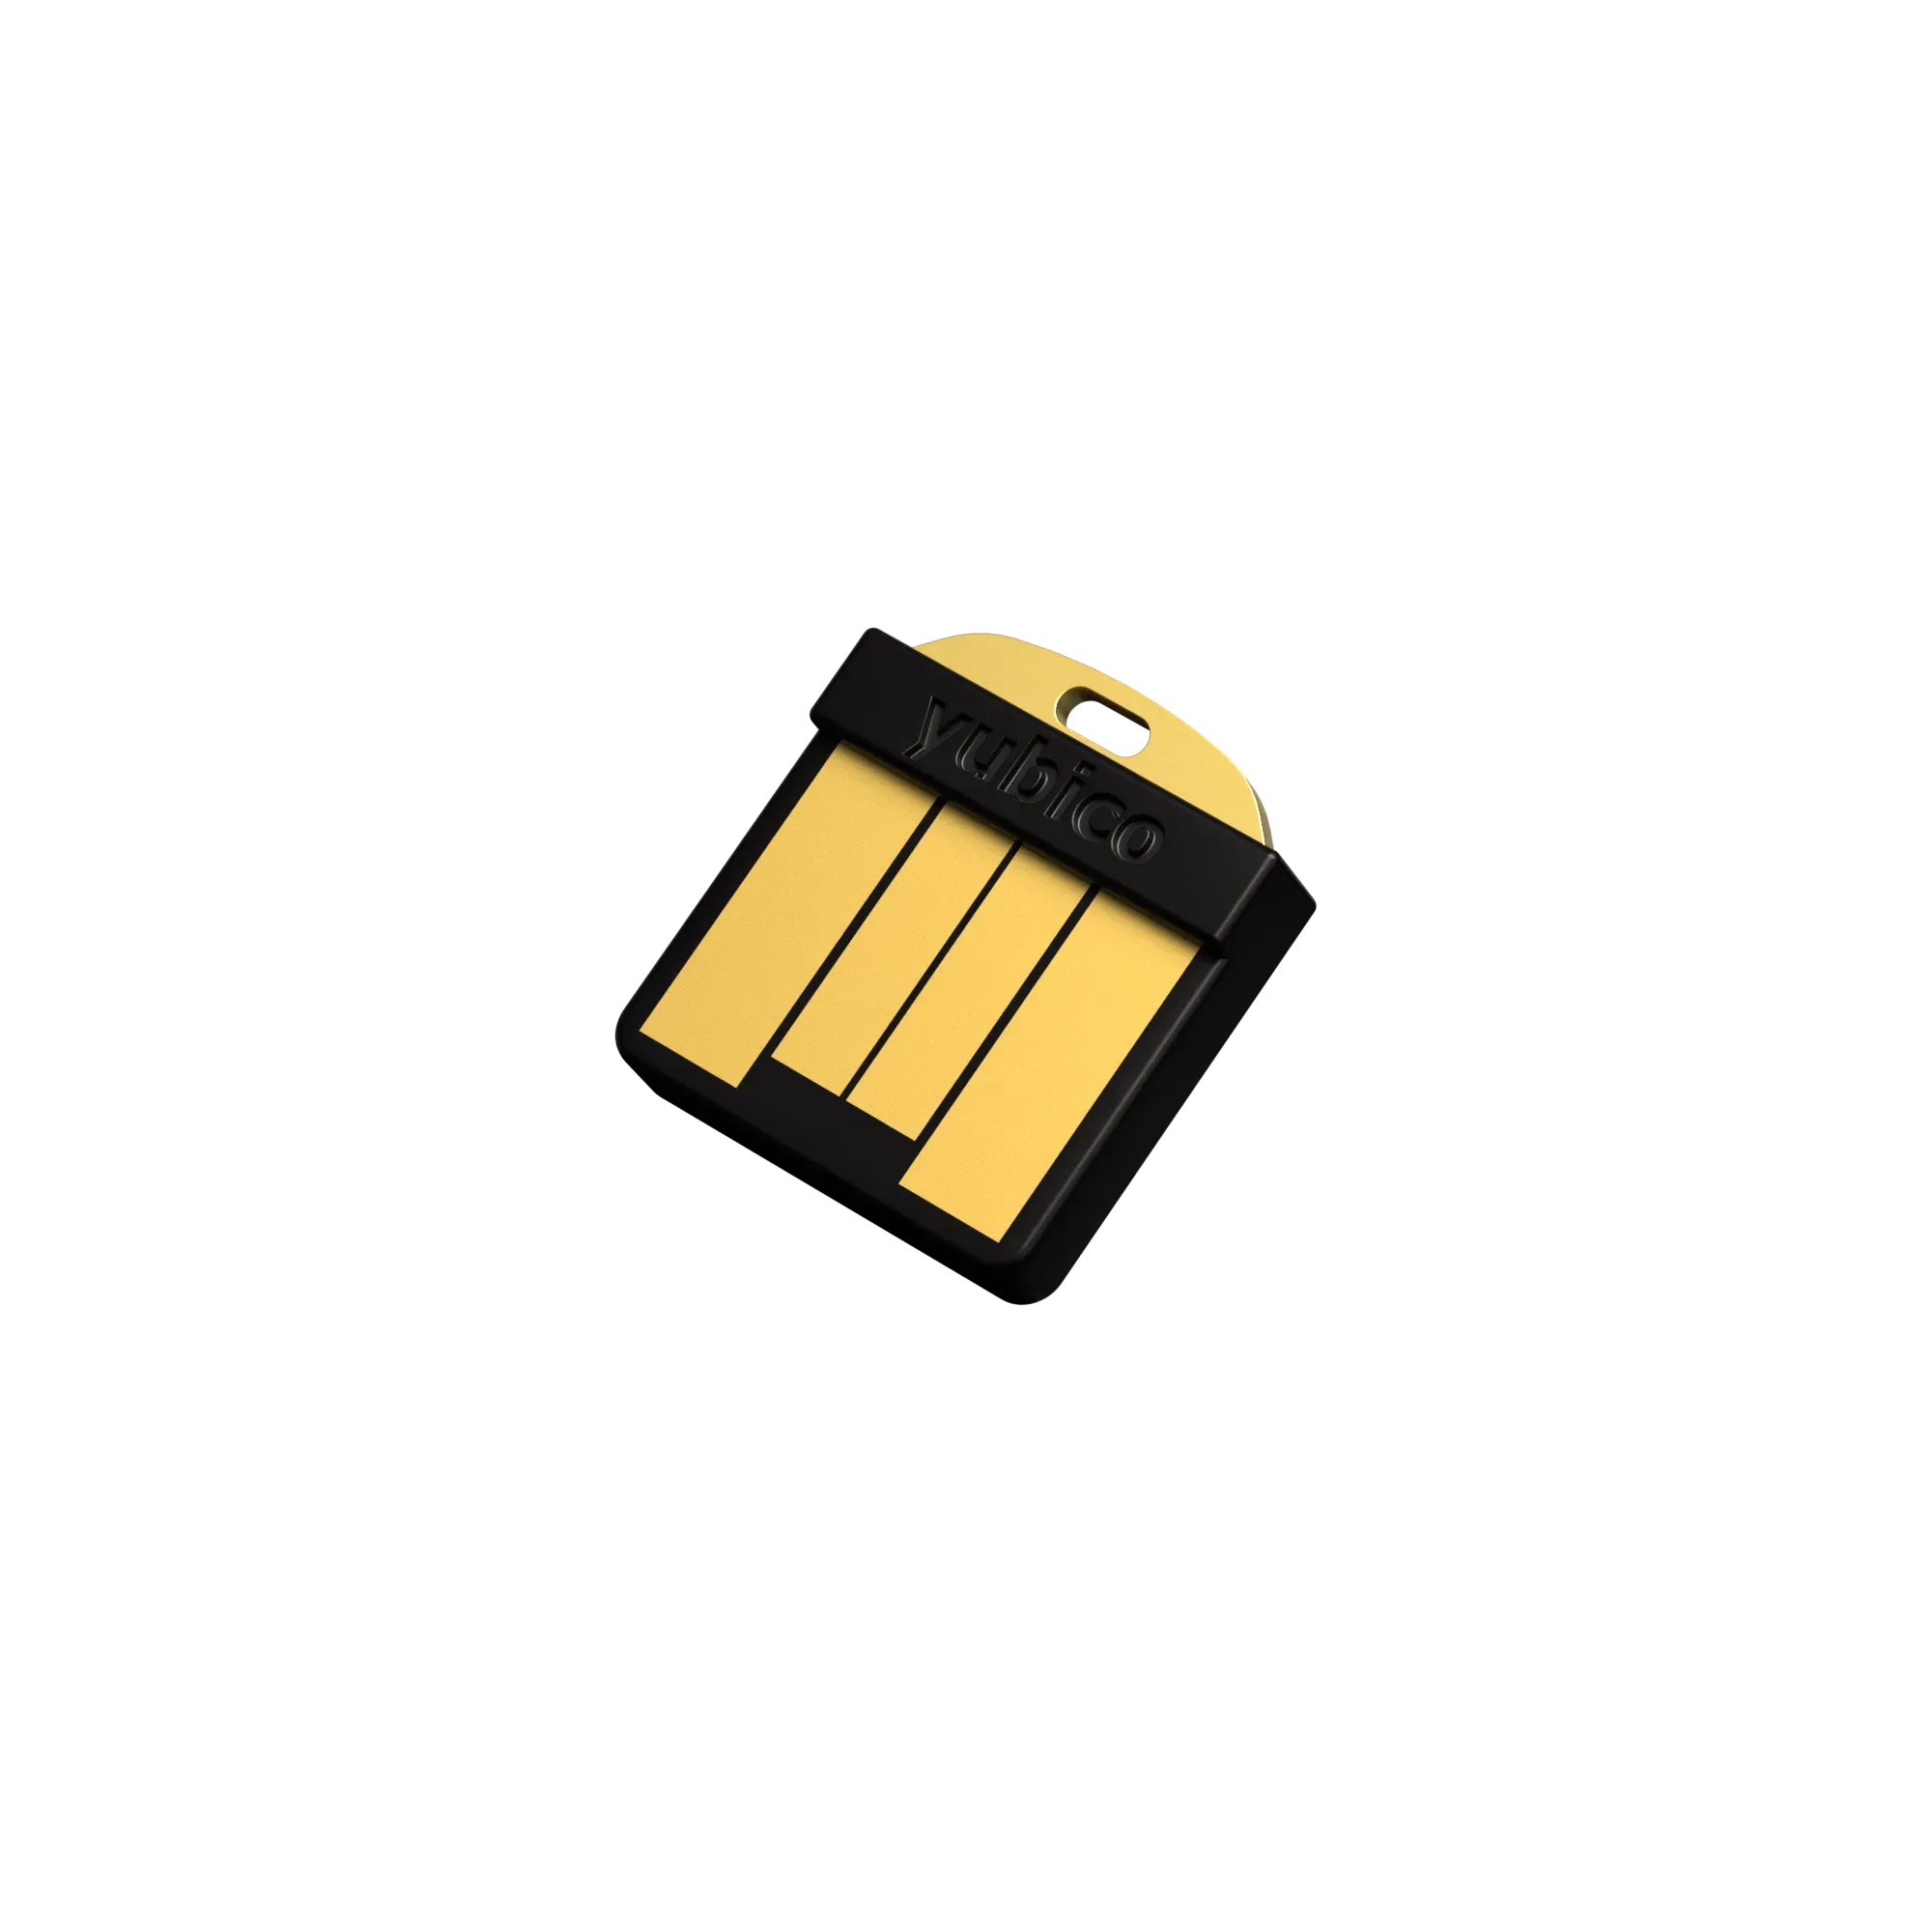
YubiHSM 2 FIPS 140-2 v2.2

1 140,00€950,00€ TTCHT

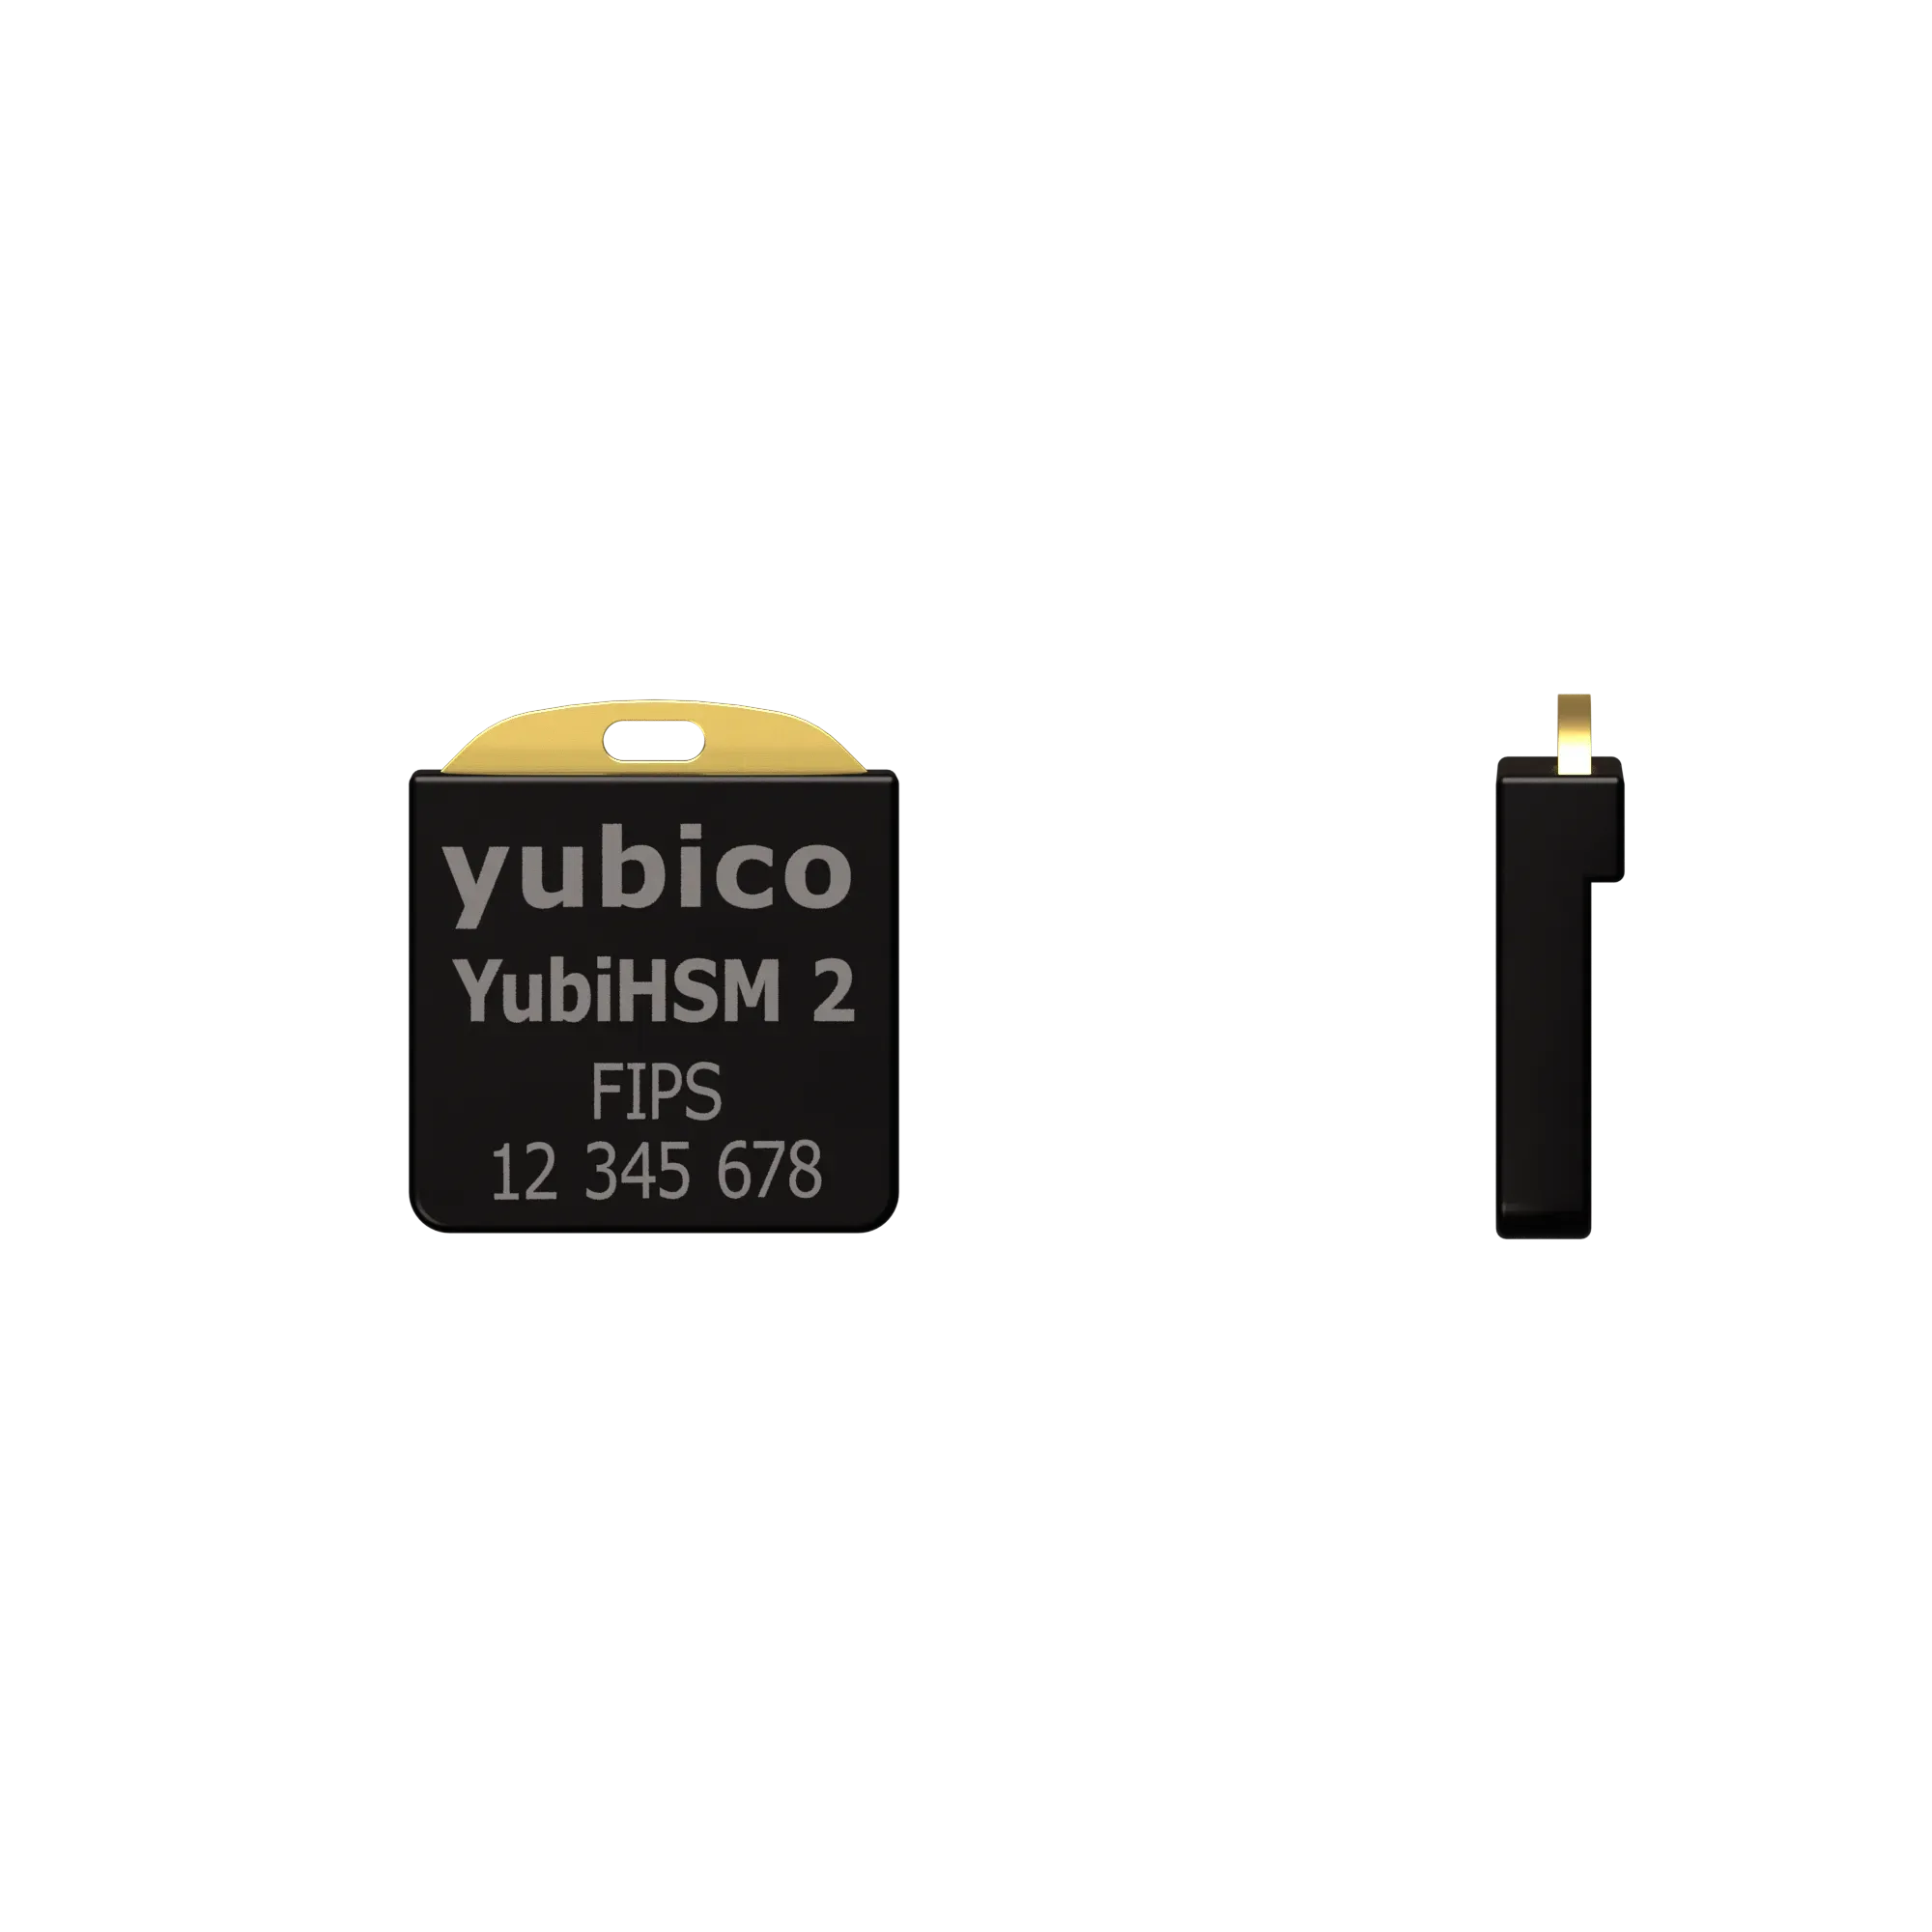
Module de sécurité matériel (HSM) au format nano USB-A, validé FIPS 140-2 niveau 3, pour les environnements déjà qualifiés sur cette version.

Fonctionnalités principales :

  • Validation FIPS 140-2 niveau 3 (certificat NIST n° 3916)
  • Firmware 2.2
  • RSA 2048 à 4096 bits, ECC, AES
  • PKCS#11, Microsoft CNG (KSP), bibliothèques natives C et Python
  • 256 emplacements d’objets, journal d’audit et sauvegarde M of N
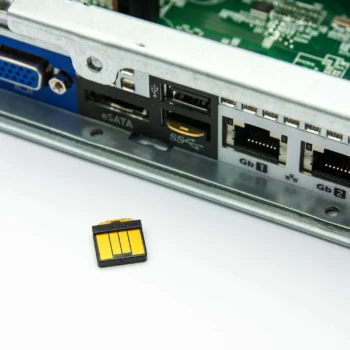
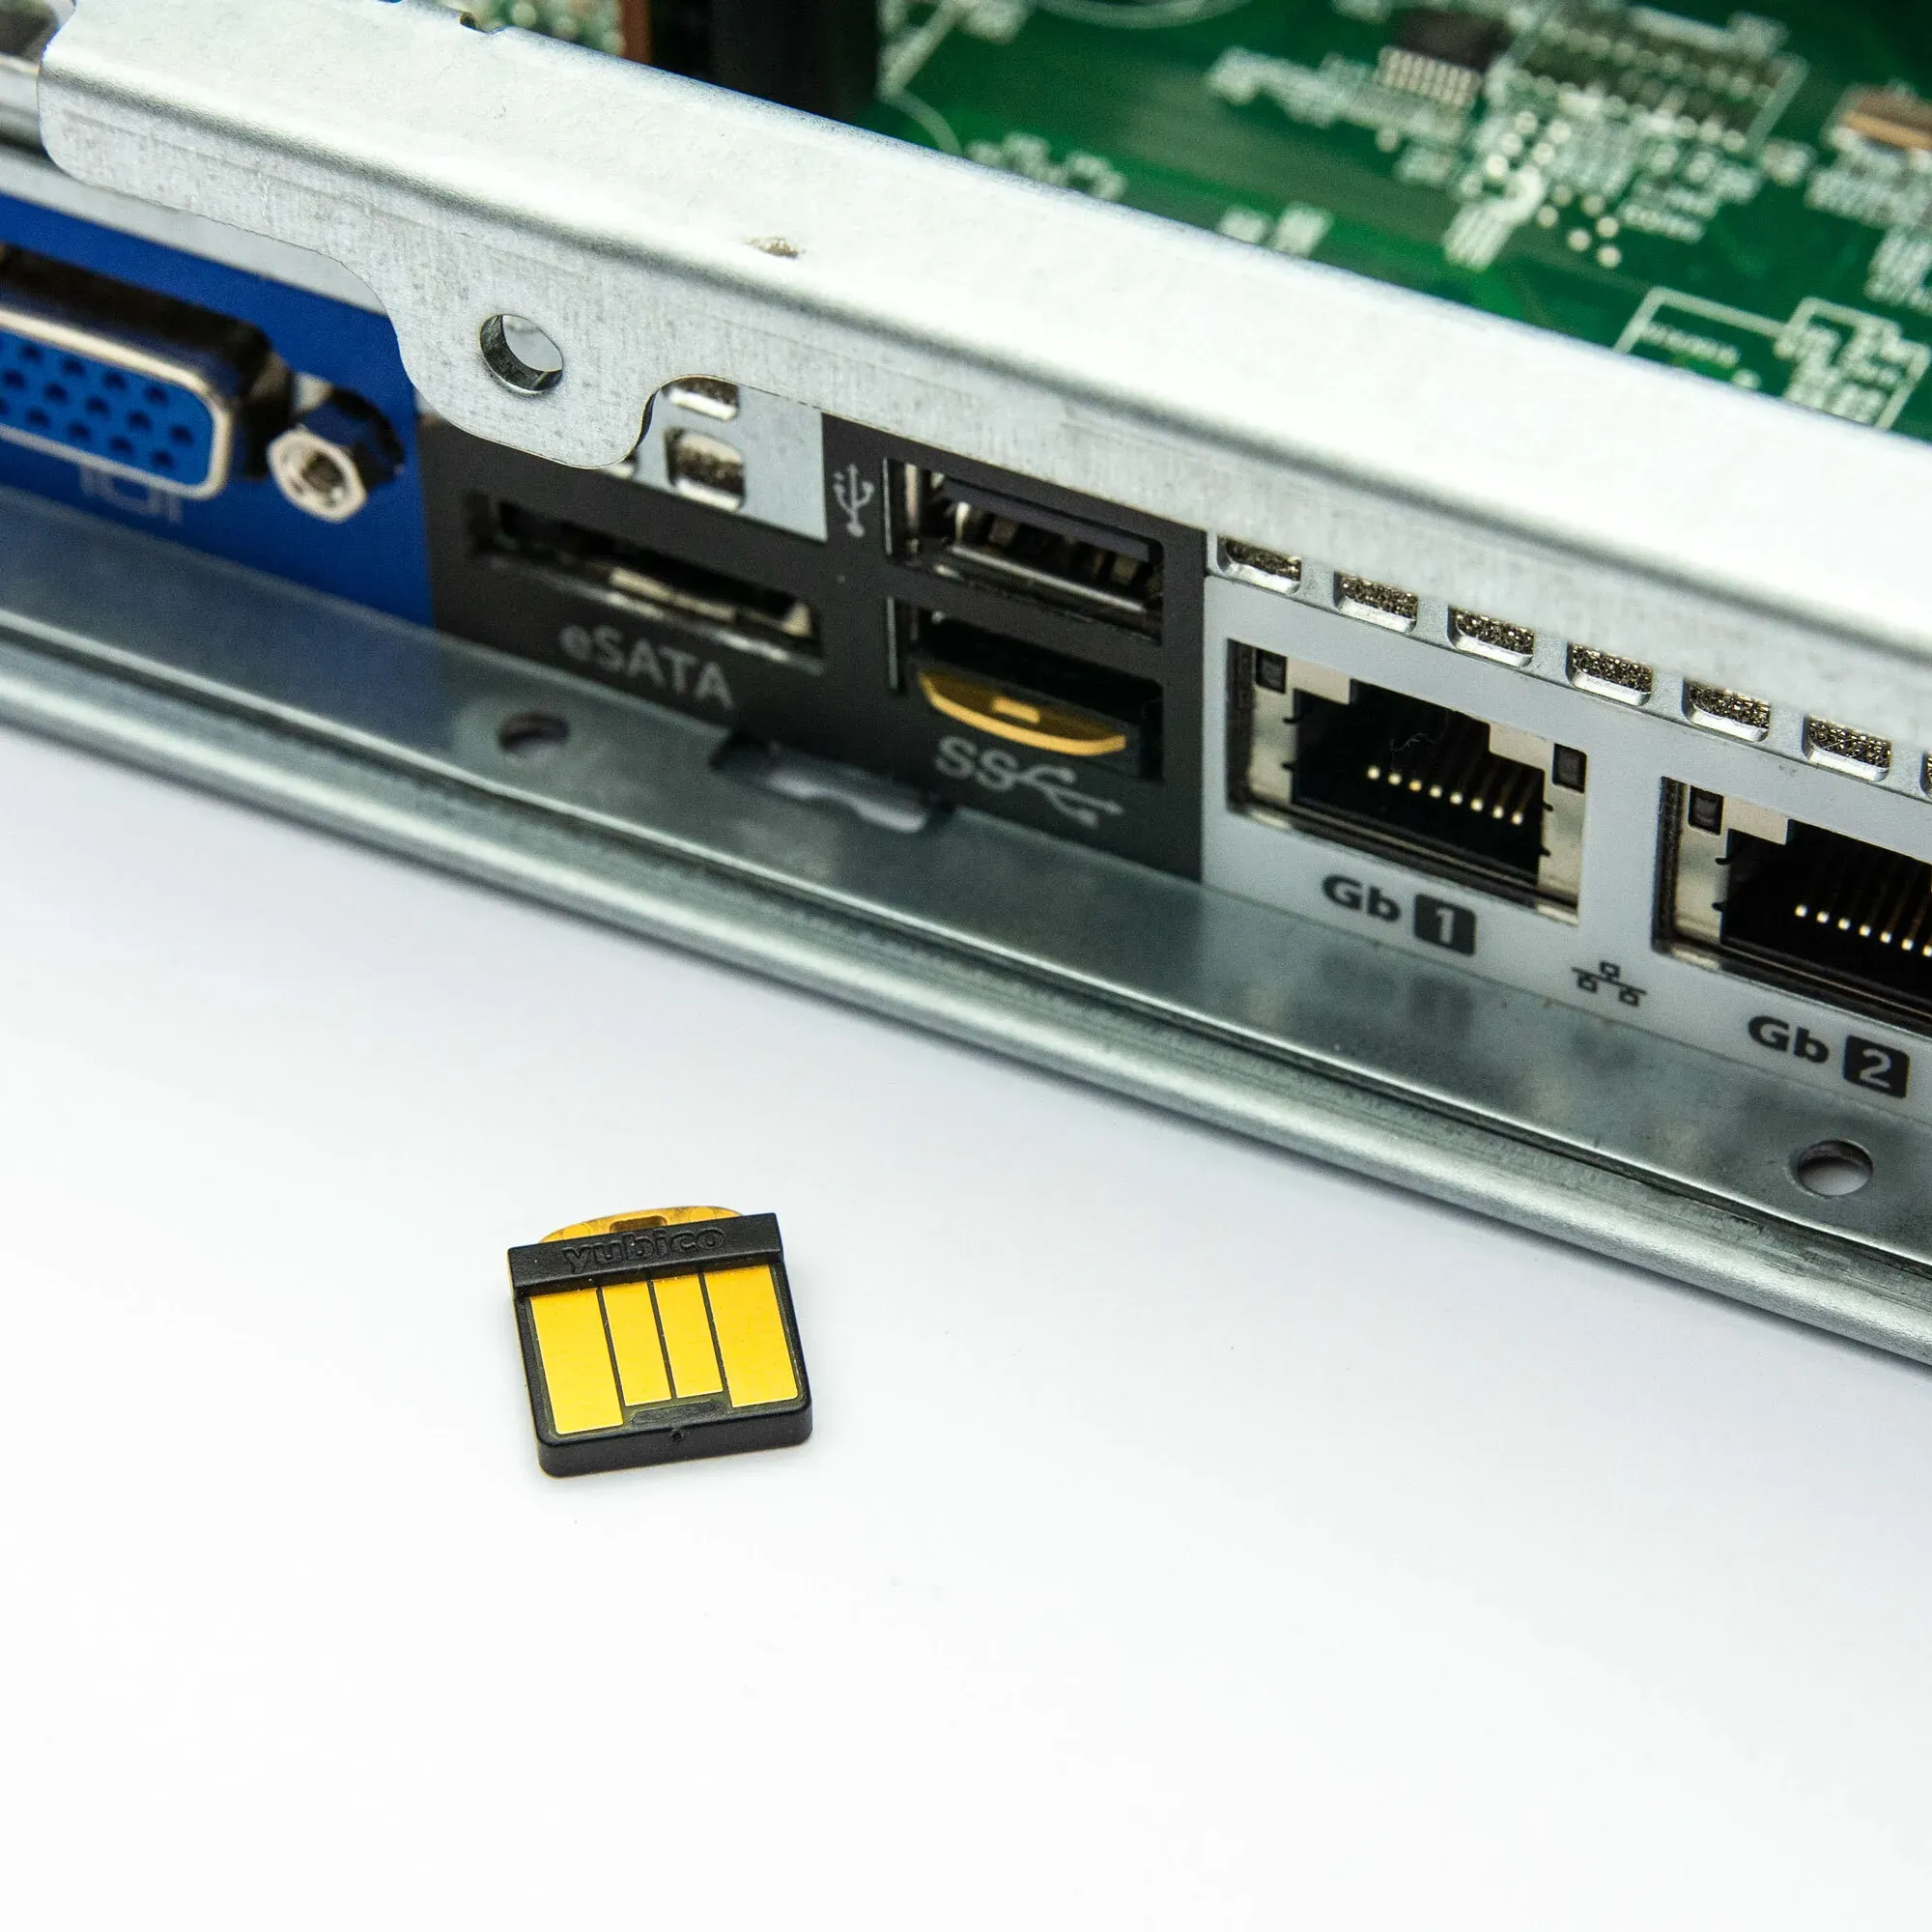
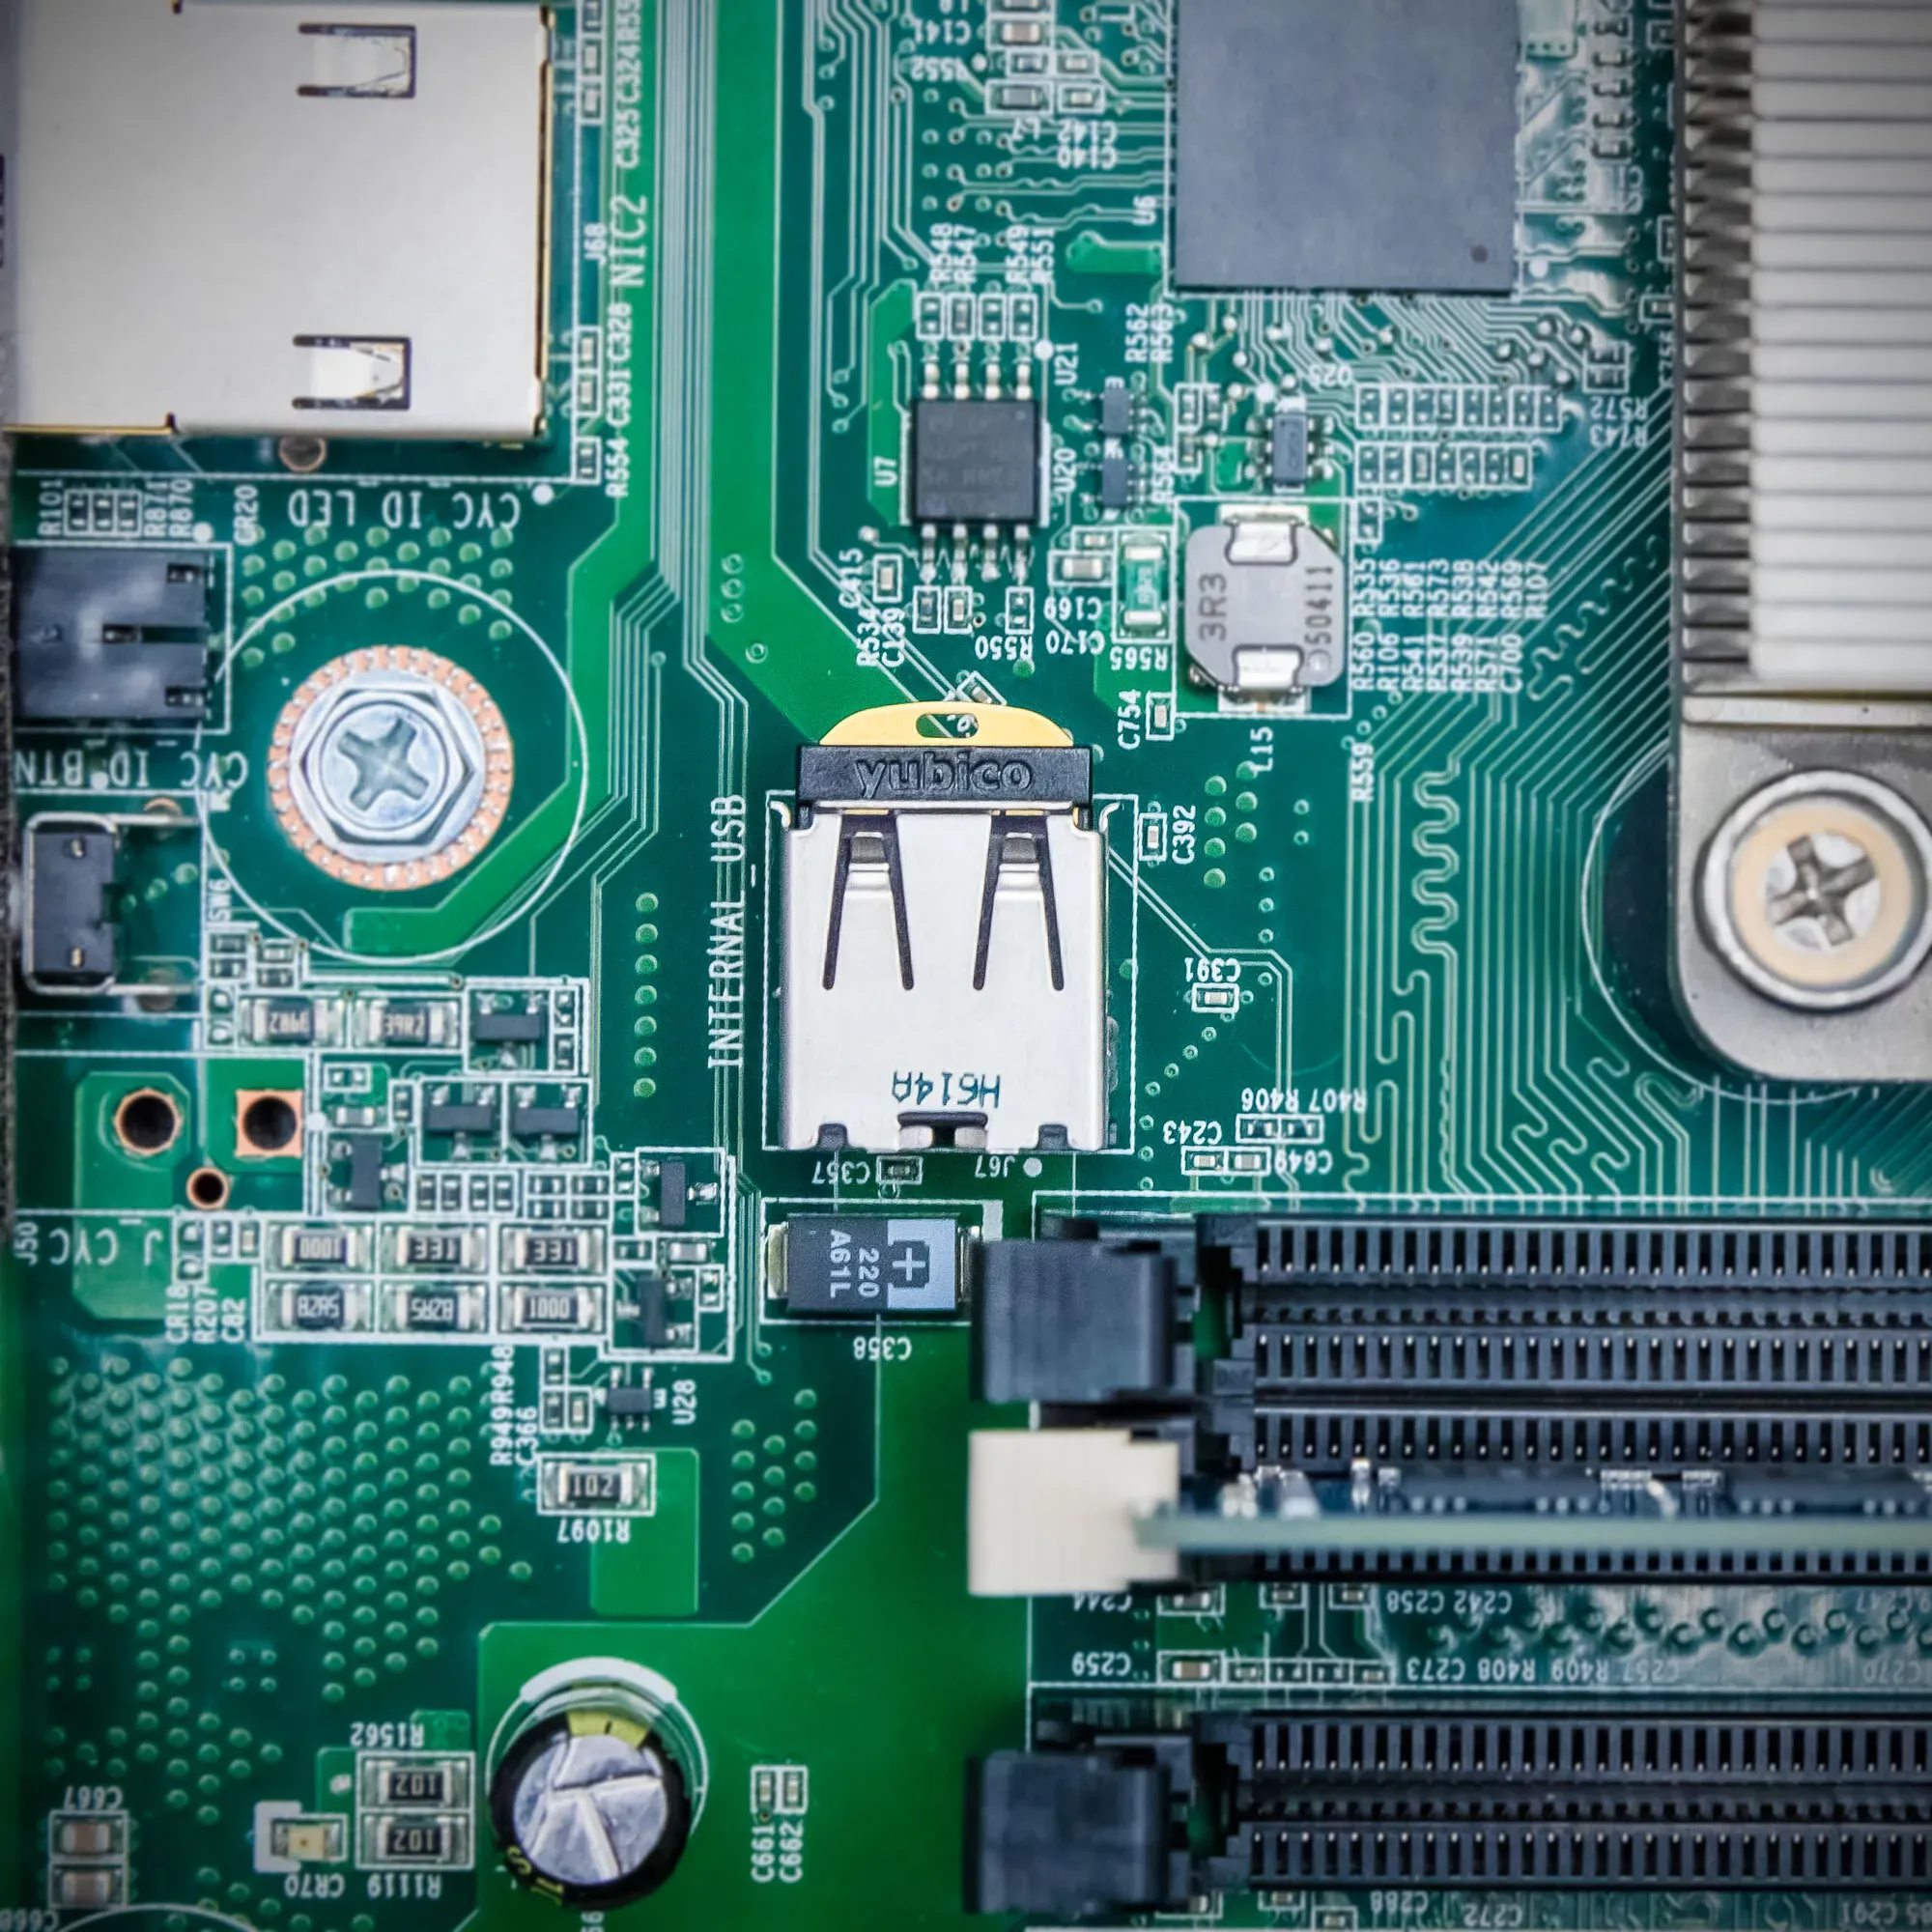
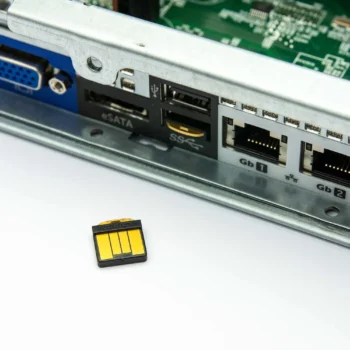
  • Format nano USB-A, à laisser branché dans le serveur

Pour un nouveau projet soumis à une exigence FIPS, choisissez le YubiHSM 2 FIPS 140-3 v2.4.
YubiHSM 2 FIPS 140-2 v2.2 : le HSM compact pour les environnements qualifiés FIPS 140-2

Le YubiHSM 2 FIPS 140-2 v2.2 est un module de sécurité matériel (HSM) au format nano USB-A, validé FIPS 140-2 niveau 3 par le programme CMVP du NIST (certificat n° 3916). Les clés sont générées et utilisées à l’intérieur du module, et les clés privées ne sortent pas en clair.

FIPS 140-2 ou FIPS 140-3 : quelle version choisir ?

FIPS 140-3 remplace FIPS 140-2. Depuis septembre 2026, les certificats FIPS 140-2 sont passés en statut historique. Ils restent consultables, mais ne sont plus retenus pour les nouvelles acquisitions qui exigent un module validé FIPS.

  • Vous ajoutez un module à un environnement déjà qualifié en FIPS 140-2 v2.2 (même firmware, mêmes procédures) : ce modèle est adapté.
  • Vous démarrez un nouveau projet soumis à une exigence FIPS : choisissez le YubiHSM 2 FIPS 140-3 v2.4.
  • Vous n’avez pas besoin de certification : le YubiHSM 2 v2.4 offre les mêmes fonctions à un prix inférieur.

Les atouts du YubiHSM 2 FIPS

  • Clés protégées dans le matériel : génération, stockage et utilisation des clés dans un composant résistant aux manipulations.
  • Algorithmes standard : RSA 2048, 3072 et 4096 bits, courbes elliptiques NIST, ECDSA, SHA-2 et encapsulation AES-CCM. En mode FIPS, seuls les algorithmes approuvés sont utilisables.
  • Interfaces standard : PKCS#11 sous Windows, Linux et macOS, Microsoft CNG (KSP) pour AD CS, et bibliothèques natives C et Python.
  • Contrôle des accès : sessions chiffrées et mutuellement authentifiées, domaines de sécurité et journal d’audit chaîné.
  • Sauvegarde M of N : la restauration d’une clé d’encapsulation exige l’accord de plusieurs administrateurs.
  • Format nano : 12 × 13 × 3,1 mm, il s’insère entièrement dans un port USB-A interne ou externe du serveur.

Les produits Yubico sont fabriqués en Suède et programmés aux États-Unis.

Pour aller plus loin

FAQ : vos questions sur le YubiHSM 2 FIPS 140-2

Quelle est la différence entre le YubiHSM 2 et le YubiHSM 2 FIPS 140-2 v2.2 ?
Les deux modules ont le même format et les mêmes fonctions principales. Le modèle FIPS 140-2 v2.2 a été validé FIPS 140-2 niveau 3 par le NIST, ce qui répond aux exigences des organisations qui doivent utiliser un module validé. Le YubiHSM 2 v2.4 standard n’est pas certifié, mais bénéficie du firmware plus récent.
Sa validation FIPS 140-2 reste publiée par le NIST, mais les certificats FIPS 140-2 sont passés en statut historique en septembre 2026. Il convient pour étendre un environnement déjà qualifié sur ce modèle. Pour un nouveau projet soumis à une exigence FIPS, le YubiHSM 2 FIPS 140-3 v2.4 est le choix adapté.
Le module se branche sur un serveur physique. Les machines virtuelles y accèdent soit par le passthrough USB de l’hyperviseur (VMware, Hyper-V, KVM), soit par le réseau avec le YubiHSM Connector, qui permet à plusieurs serveurs d’utiliser le même module.
Poids0,050 kg
UGS : 5060408464557 Catégorie : Marque :
Updating…
  • Votre panier est vide.