YubiHSM 2 FIPS 140-3 v2.4

1 140,00€950,00€ TTCHT

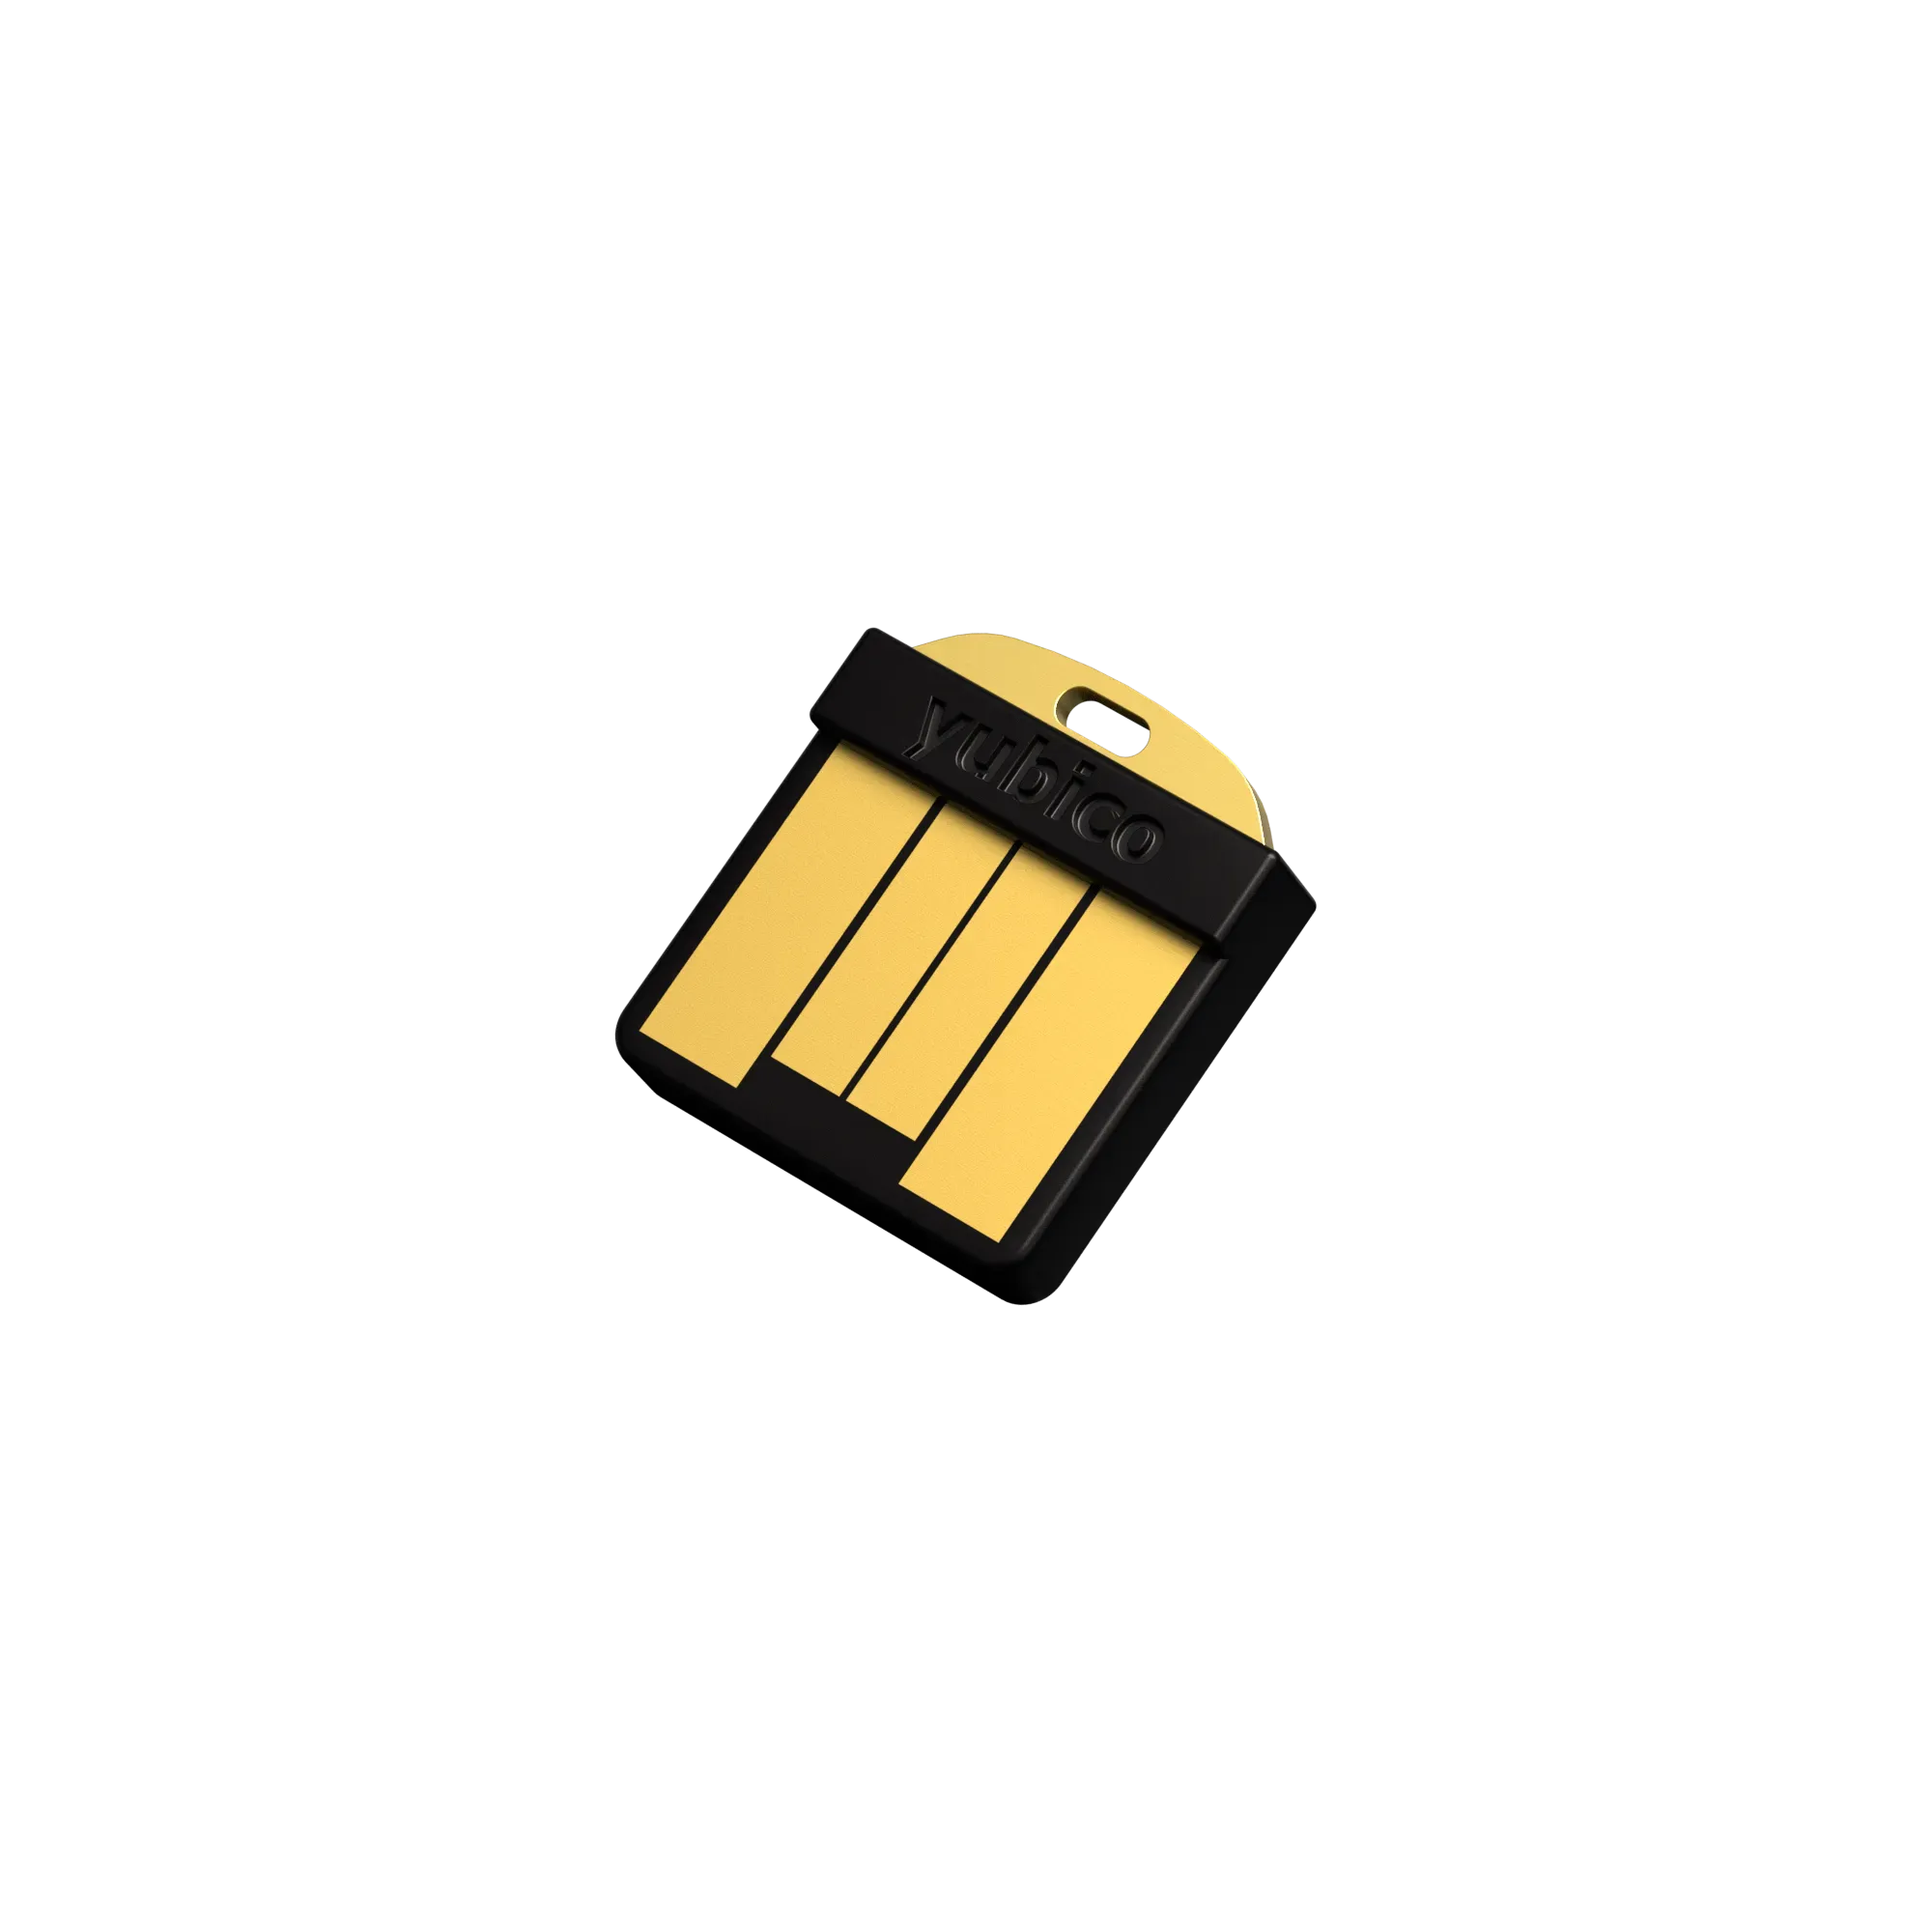
Module de sécurité matériel (HSM) au format nano USB-A, validé FIPS 140-3 niveau 3, pour protéger les clés cryptographiques de vos serveurs dans un cadre réglementé.

Fonctionnalités principales :

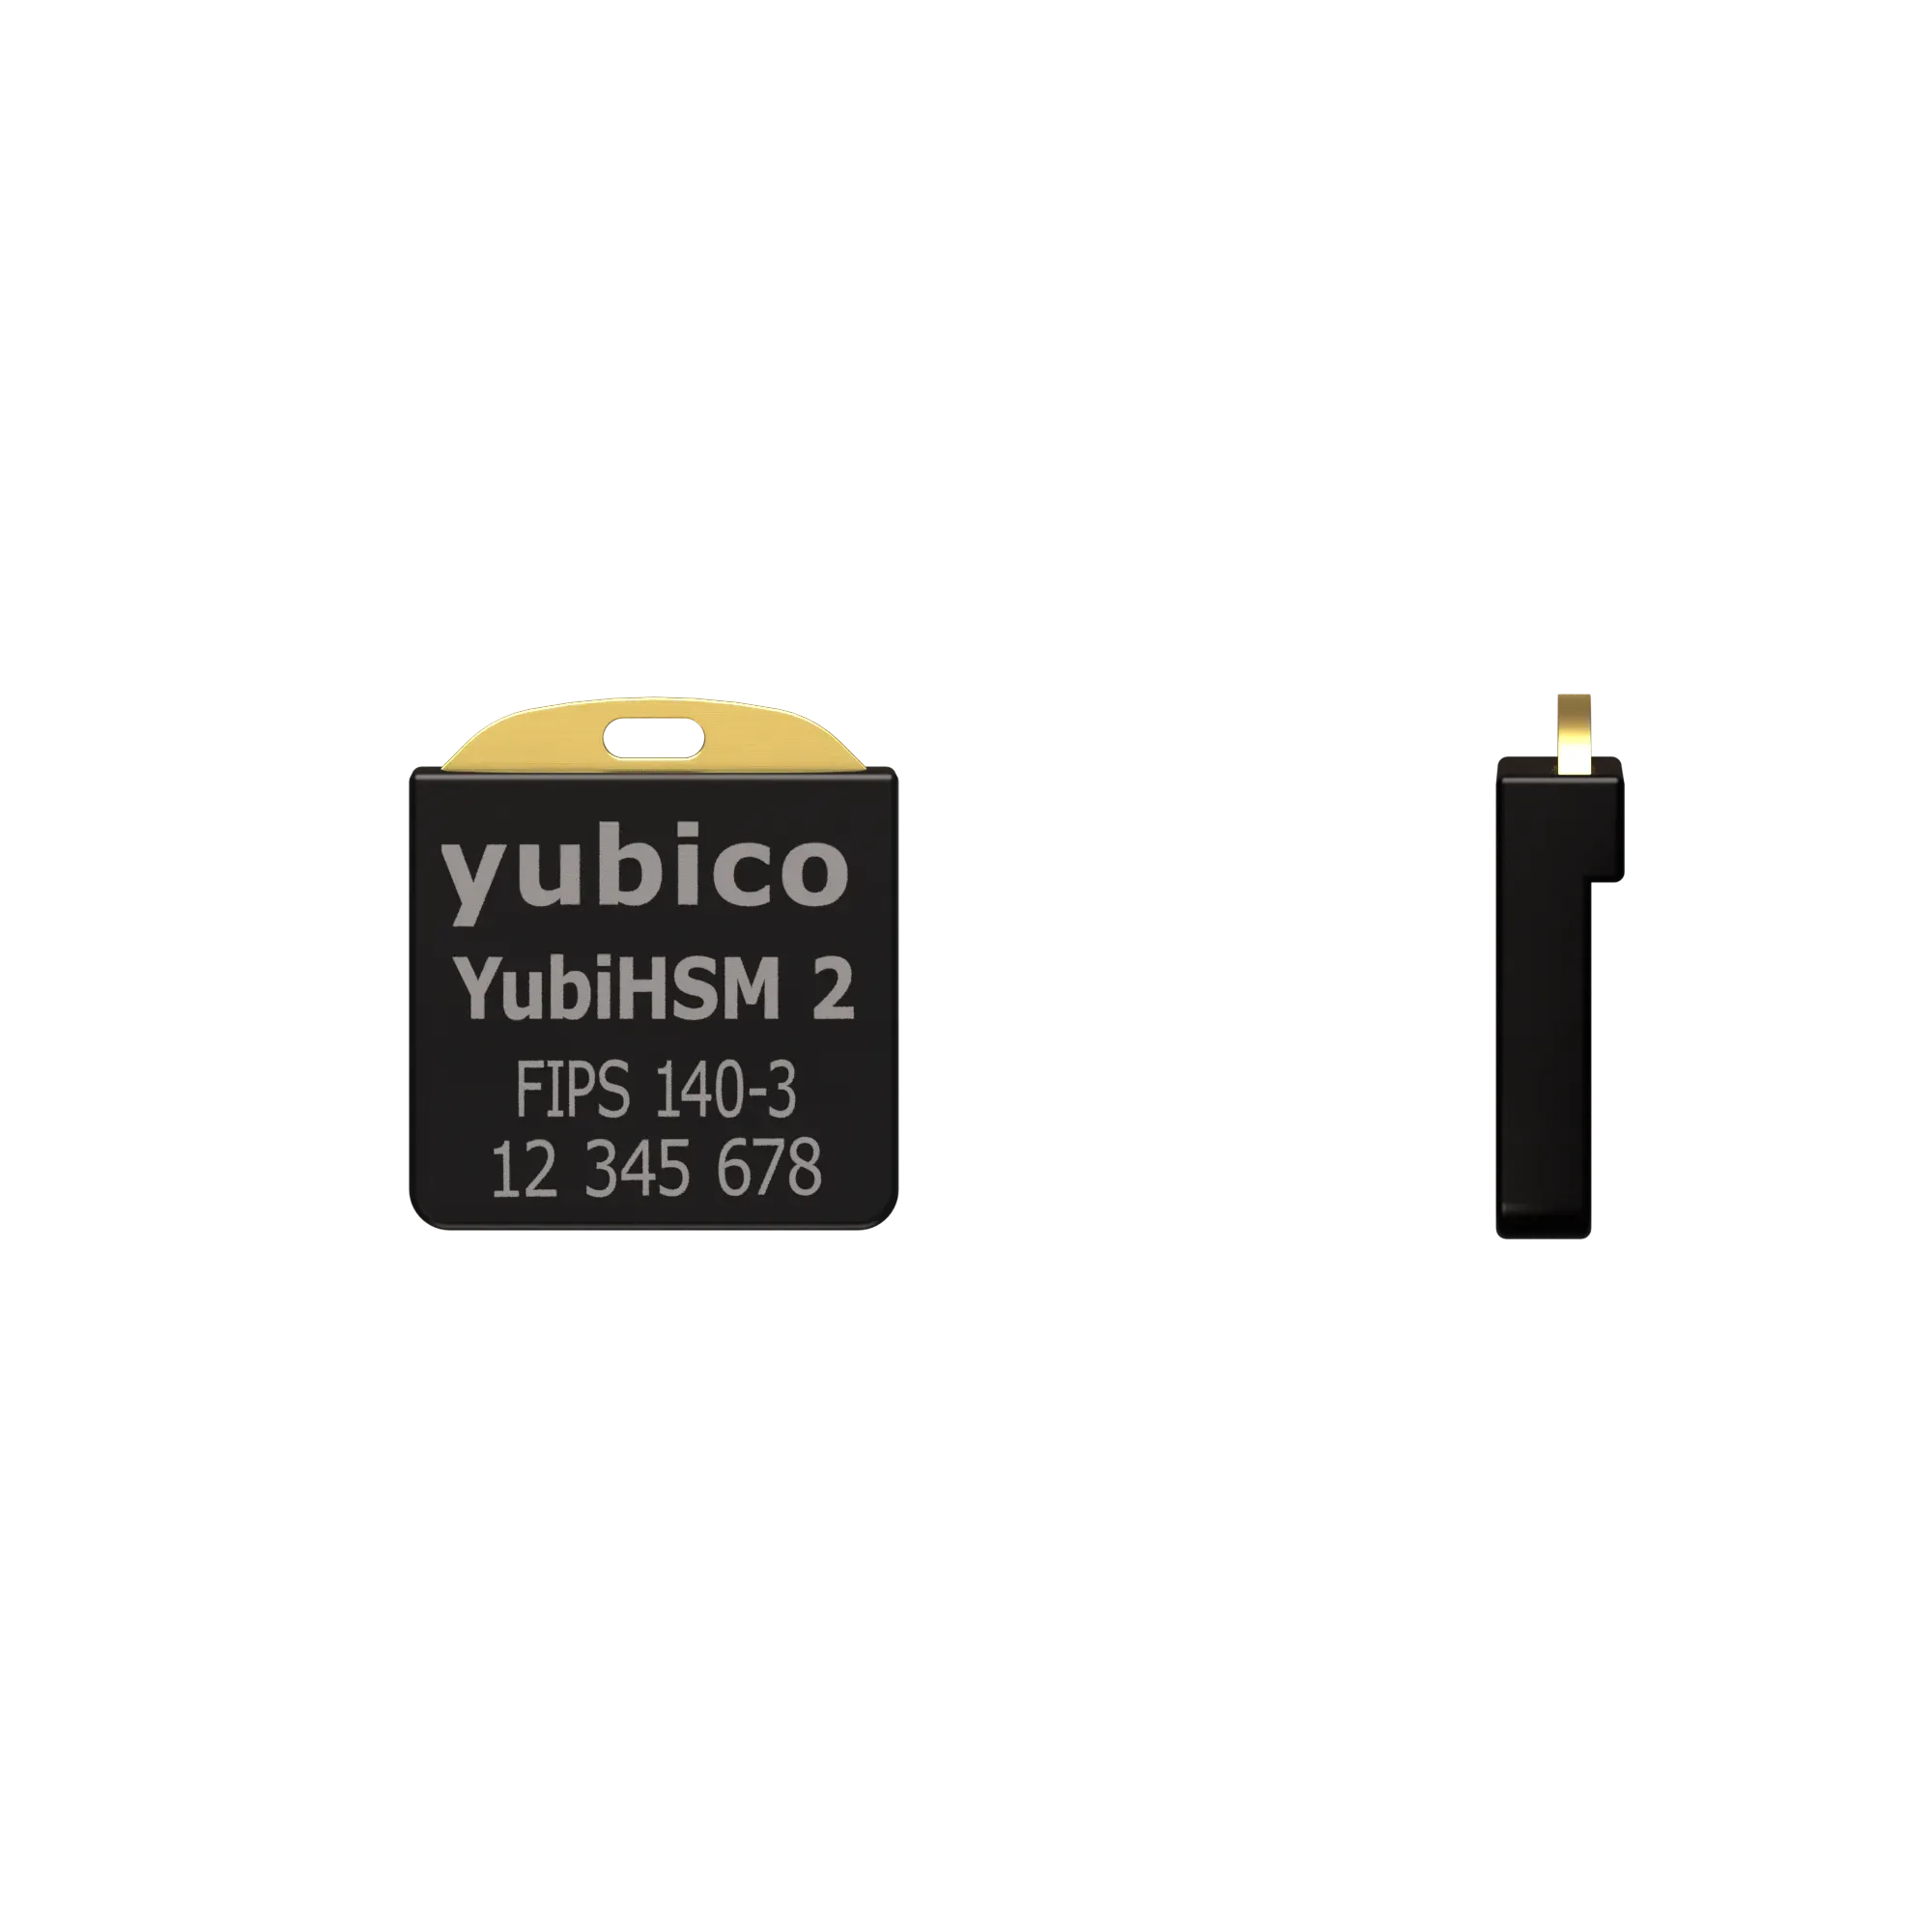
  • Validation FIPS 140-3 niveau 3 (certificat NIST n° 5302)
  • Firmware 2.4 : sauvegardes par cryptographie asymétrique et prise en charge du BYOK
  • RSA 2048 à 4096 bits, ECC, AES
  • PKCS#11, Microsoft CNG (KSP), bibliothèques natives C et Python
  • 256 emplacements d’objets, journal d’audit et sauvegarde M of N
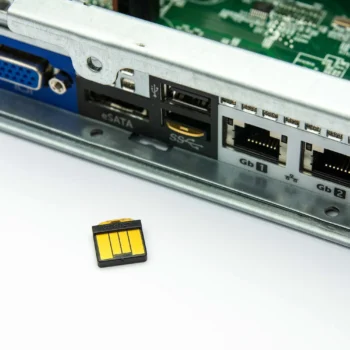
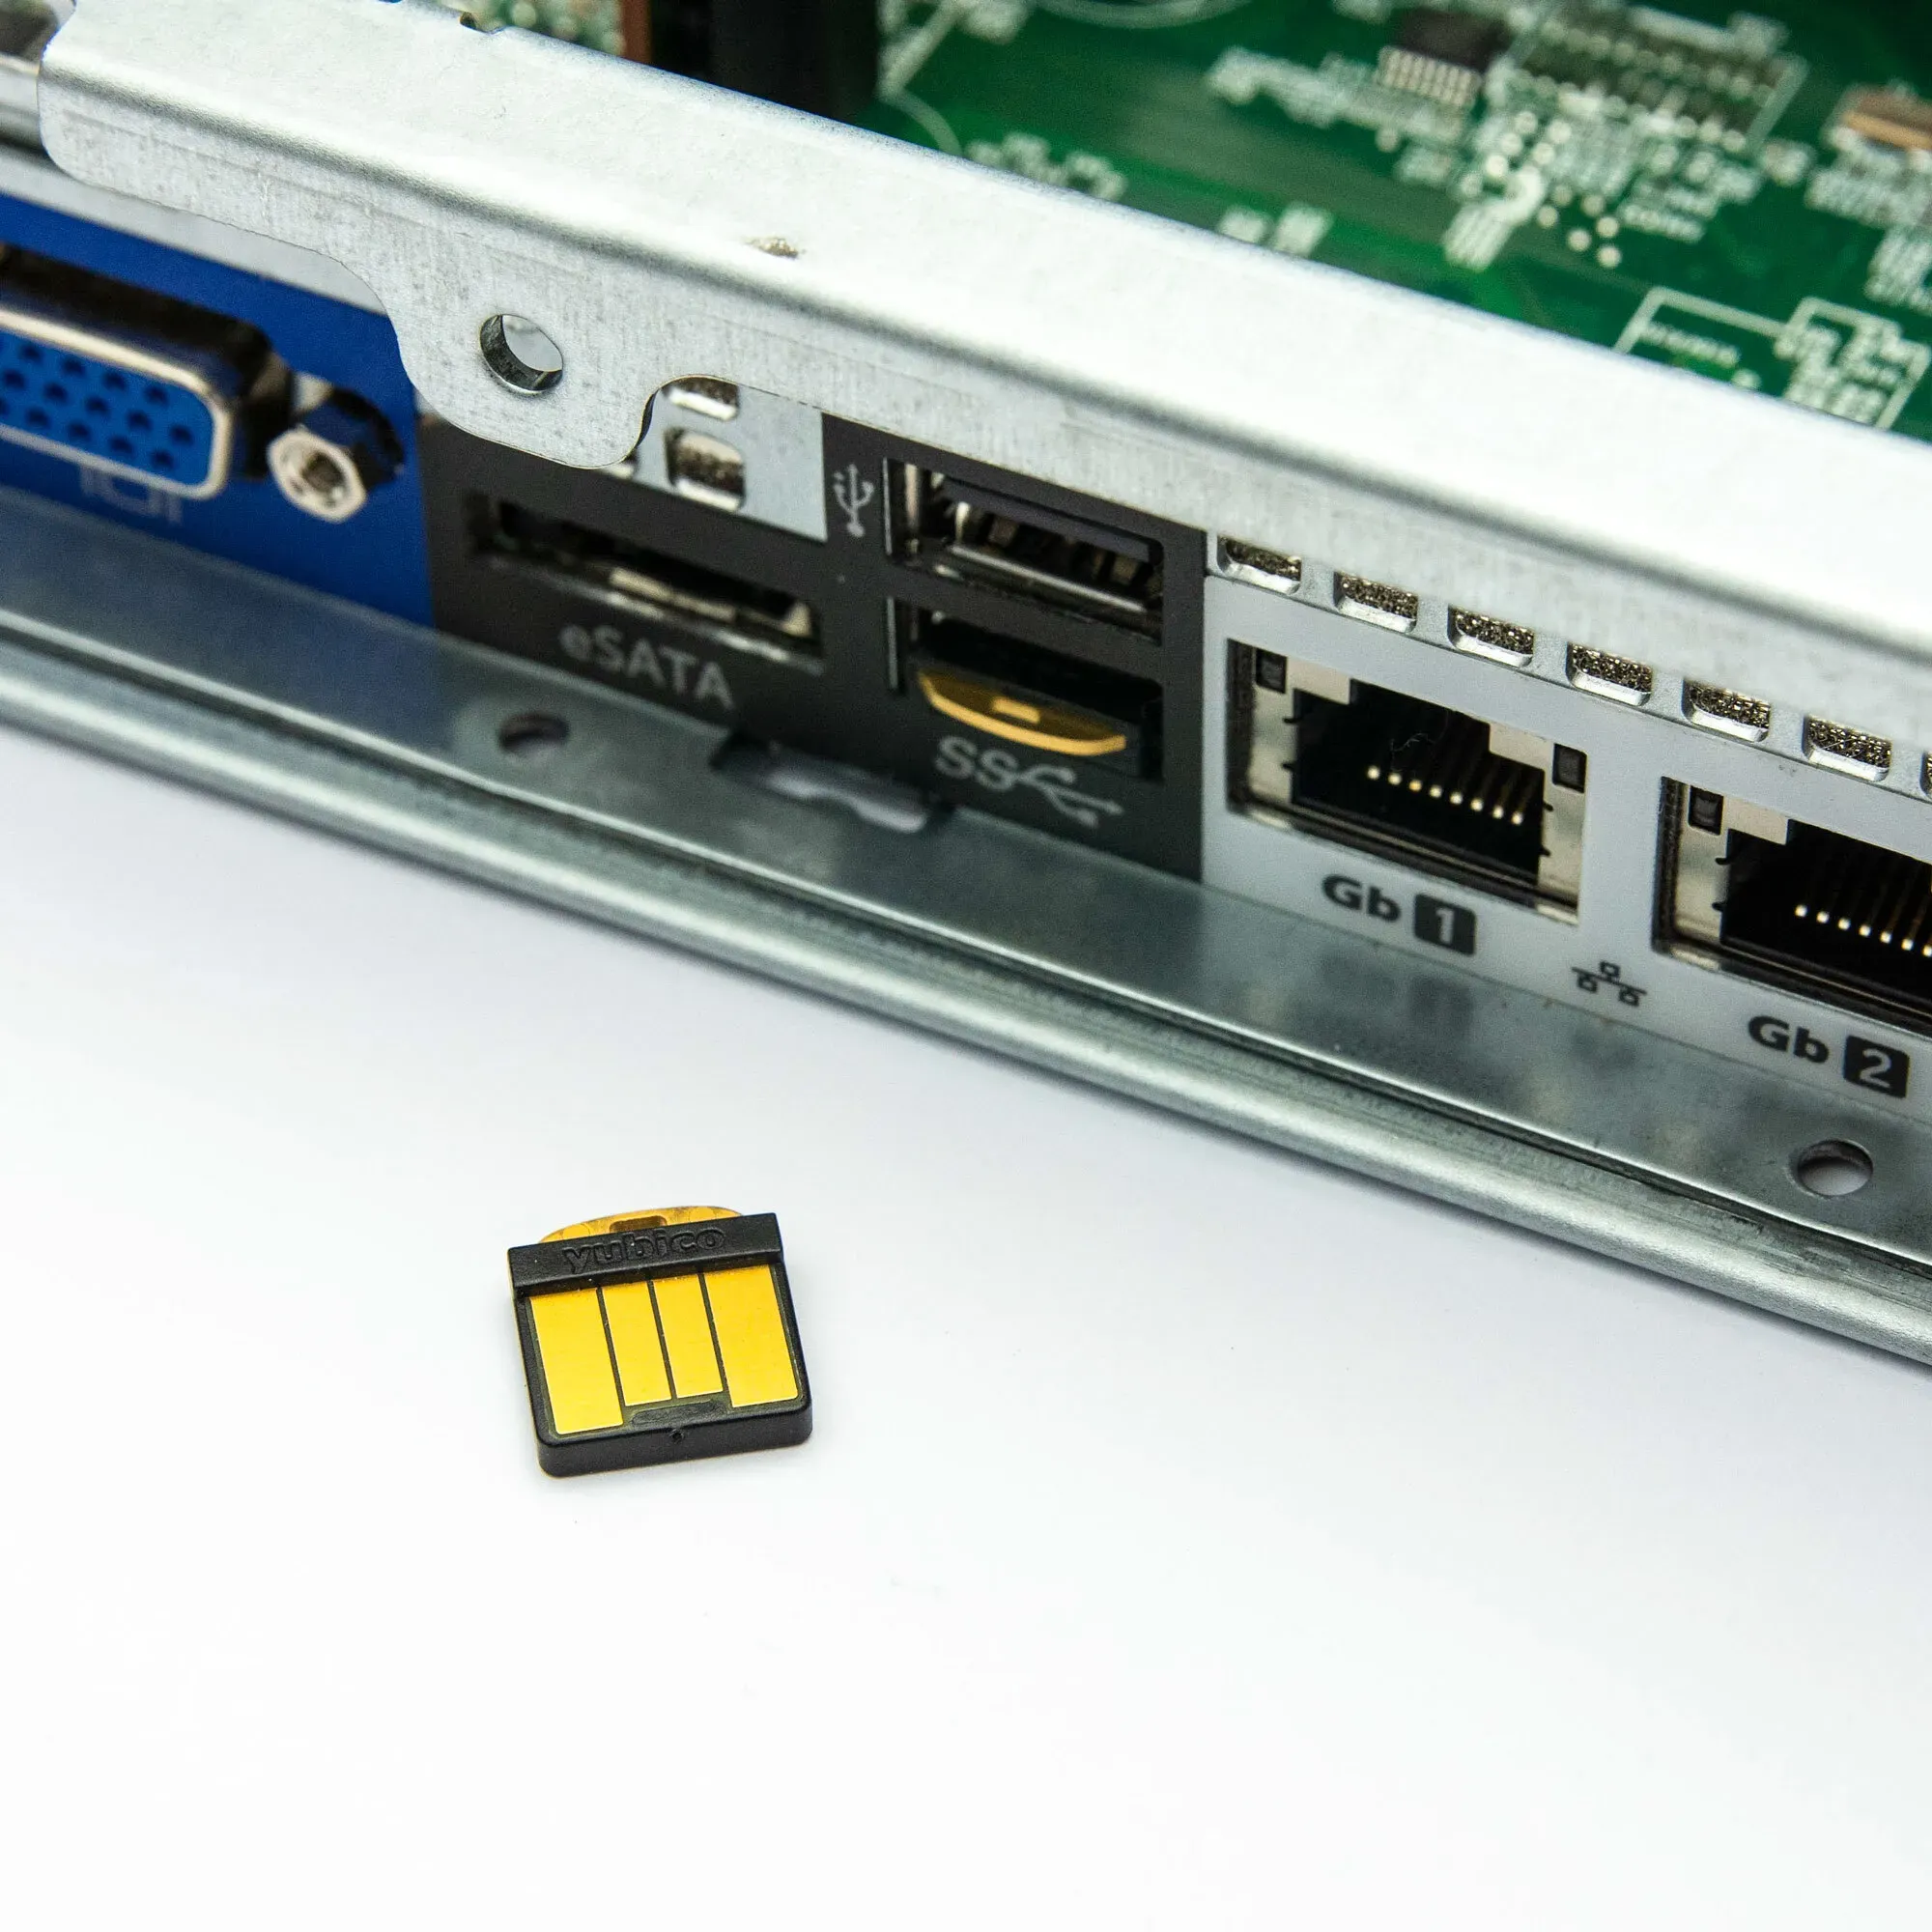
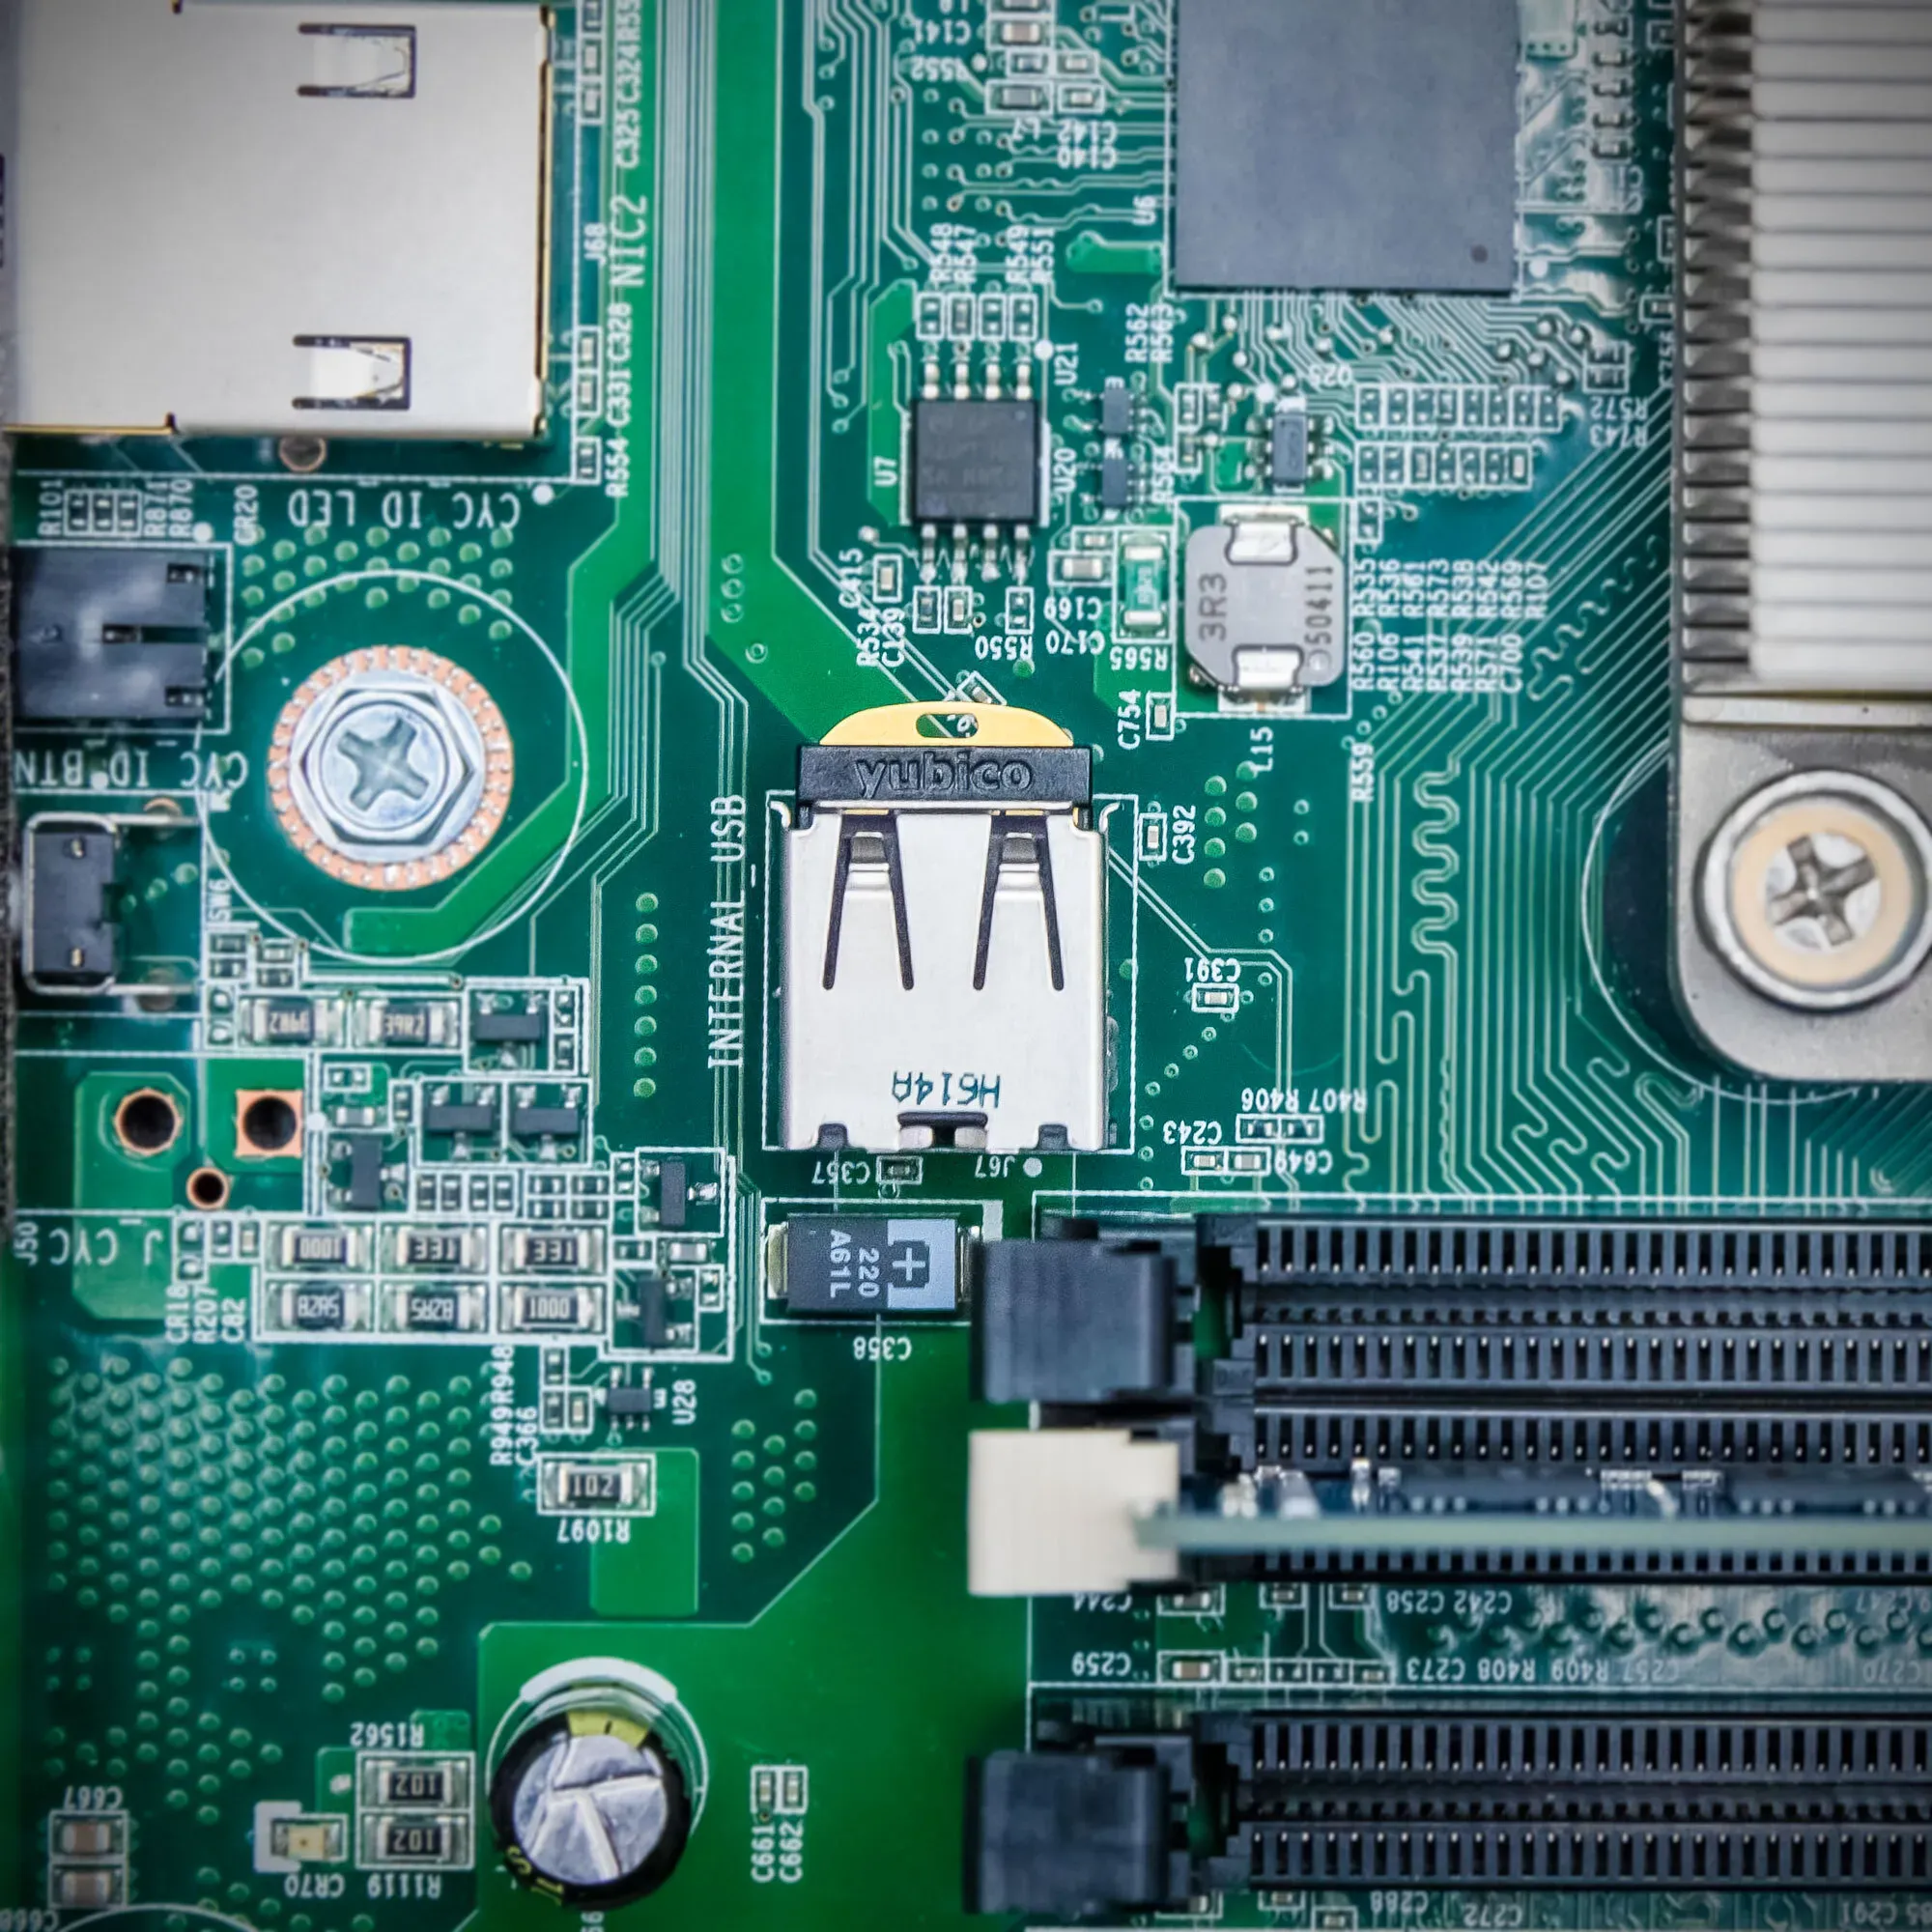
  • Format nano USB-A, à laisser branché dans le serveur
YubiHSM 2 FIPS 140-3 v2.4 : le HSM compact validé FIPS 140-3

Les organisations soumises à des exigences de conformité doivent souvent prouver que leurs clés cryptographiques sont protégées par un module validé FIPS. C’est le cas pour les marchés publics américains, certains secteurs régulés et de nombreux audits de sécurité. Les HSM au format rack répondent à ce besoin, mais leur coût et leur encombrement sont disproportionnés pour une PKI interne ou de la signature de code.

Le YubiHSM 2 FIPS 140-3 v2.4 est un module de sécurité matériel au format nano USB-A, validé FIPS 140-3 niveau 3 par le programme CMVP du NIST en juin 2026. Les clés sont générées et utilisées à l’intérieur du module, et les clés privées ne sortent pas en clair.

Ce que garantit la validation FIPS 140-3

  • Norme en vigueur : FIPS 140-3 remplace FIPS 140-2. Depuis septembre 2026, les certificats FIPS 140-2 sont passés en statut historique, ce qui rend la version 140-3 nécessaire pour les nouveaux projets soumis à cette exigence.
  • Niveau 3 : ce niveau inclut des exigences renforcées de protection physique et d’authentification des opérateurs.
  • Certificat vérifiable : la validation est publiée par le NIST sous le certificat n° 5302.
  • Mode approuvé : une fois configuré en mode FIPS, le module n’utilise que les algorithmes approuvés par la norme.

Les atouts du YubiHSM 2 FIPS

  • Clés protégées dans le matériel : génération, stockage et utilisation des clés dans un composant résistant aux manipulations.
  • Algorithmes standard : RSA 2048, 3072 et 4096 bits, courbes elliptiques NIST, ECDSA, SHA-2 et encapsulation AES-CCM.
  • Interfaces standard : PKCS#11 sous Windows, Linux et macOS, Microsoft CNG (KSP) pour AD CS, et bibliothèques natives C et Python.
  • Contrôle des accès : sessions chiffrées et mutuellement authentifiées, domaines de sécurité et journal d’audit chaîné.
  • Sauvegarde M of N : la restauration d’une clé d’encapsulation exige l’accord de plusieurs administrateurs.
  • Firmware 2.4 : sauvegardes par cryptographie asymétrique et prise en charge du Bring Your Own Key (BYOK).
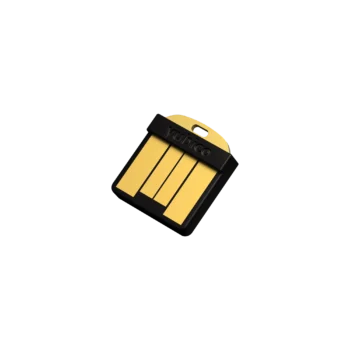
  • Format nano : 12 × 13 × 3,1 mm, il s’insère entièrement dans un port USB-A interne ou externe du serveur.

Cas d’usage

  • Protection de la clé racine d’une autorité de certification soumise à audit, notamment Microsoft AD CS.
  • Signature de code et de documents dans un cadre réglementé.
  • Gestion des clés dans les secteurs financier, public ou de la santé.

Quel YubiHSM 2 choisir ?

Si votre projet n’exige pas de certification, le YubiHSM 2 v2.4 offre les mêmes fonctions à un prix inférieur. Le YubiHSM 2 FIPS 140-2 v2.2 reste disponible pour les environnements déjà qualifiés sur cette version.

Pour aller plus loin

FAQ : vos questions sur le YubiHSM 2 FIPS 140-3

Quelle est la différence entre le YubiHSM 2 FIPS 140-3 v2.4 et le FIPS 140-2 v2.2 ?
Les deux modules ont le même format et les mêmes fonctions principales. Le modèle v2.4 est validé selon FIPS 140-3, la norme en vigueur, et bénéficie des nouveautés du firmware 2.4. Le modèle v2.2 est validé FIPS 140-2, dont les certificats sont passés en statut historique en septembre 2026 : il ne convient plus aux nouveaux projets qui exigent une validation FIPS.
Oui. Le module s’intègre à Microsoft AD CS via le fournisseur de stockage de clés (KSP) Microsoft CNG, et aux autres applications via PKCS#11. Il peut protéger la clé d’une autorité de certification racine ou intermédiaire.
Les clés peuvent être exportées sous forme chiffrée (encapsulées) vers un autre YubiHSM 2. Avec la sauvegarde M of N, la clé d’encapsulation est répartie entre plusieurs administrateurs, et plusieurs d’entre eux doivent être présents pour la restaurer. Le firmware 2.4 permet aussi des sauvegardes par cryptographie asymétrique.
Poids0,050 kg
UGS : 5060408466384 Catégorie : Marque :
Updating…
  • Votre panier est vide.