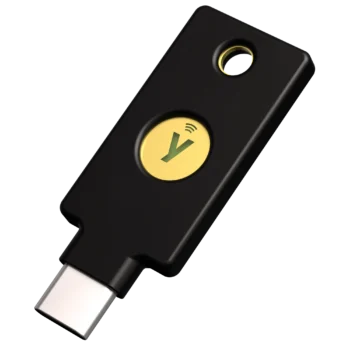
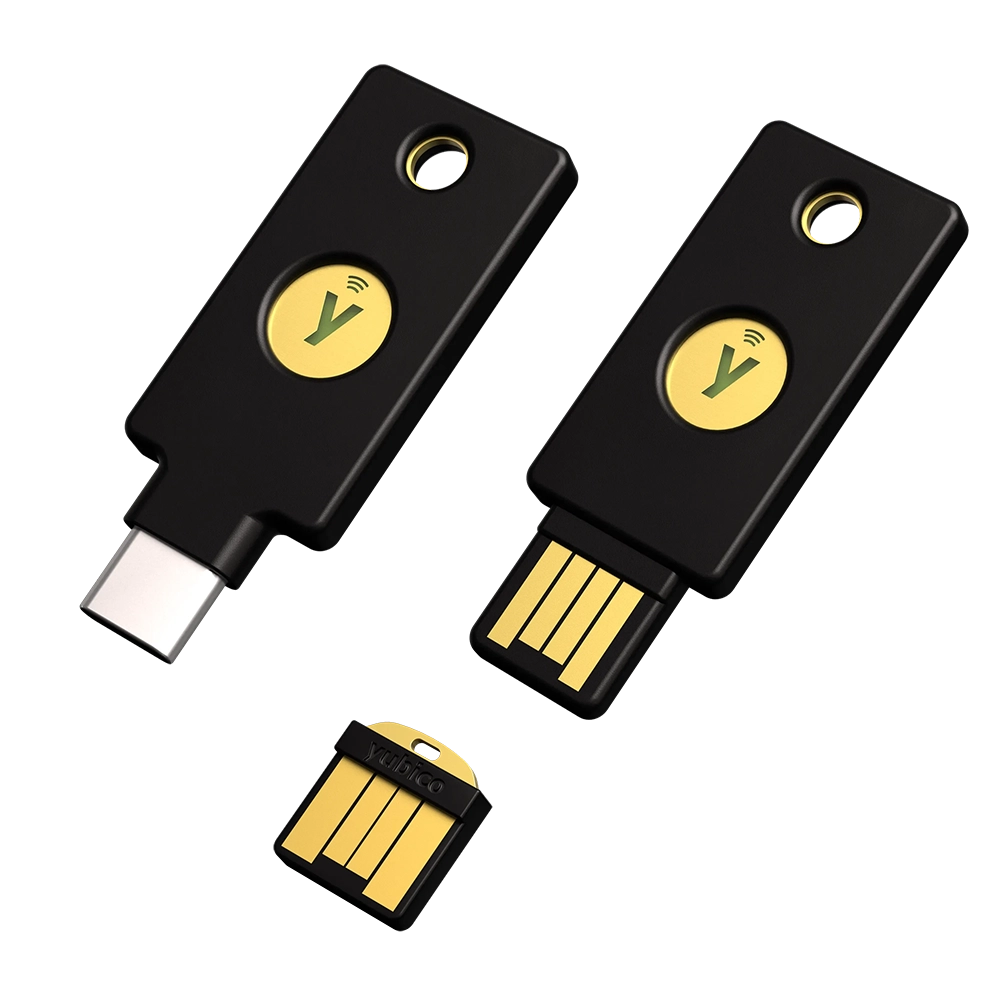
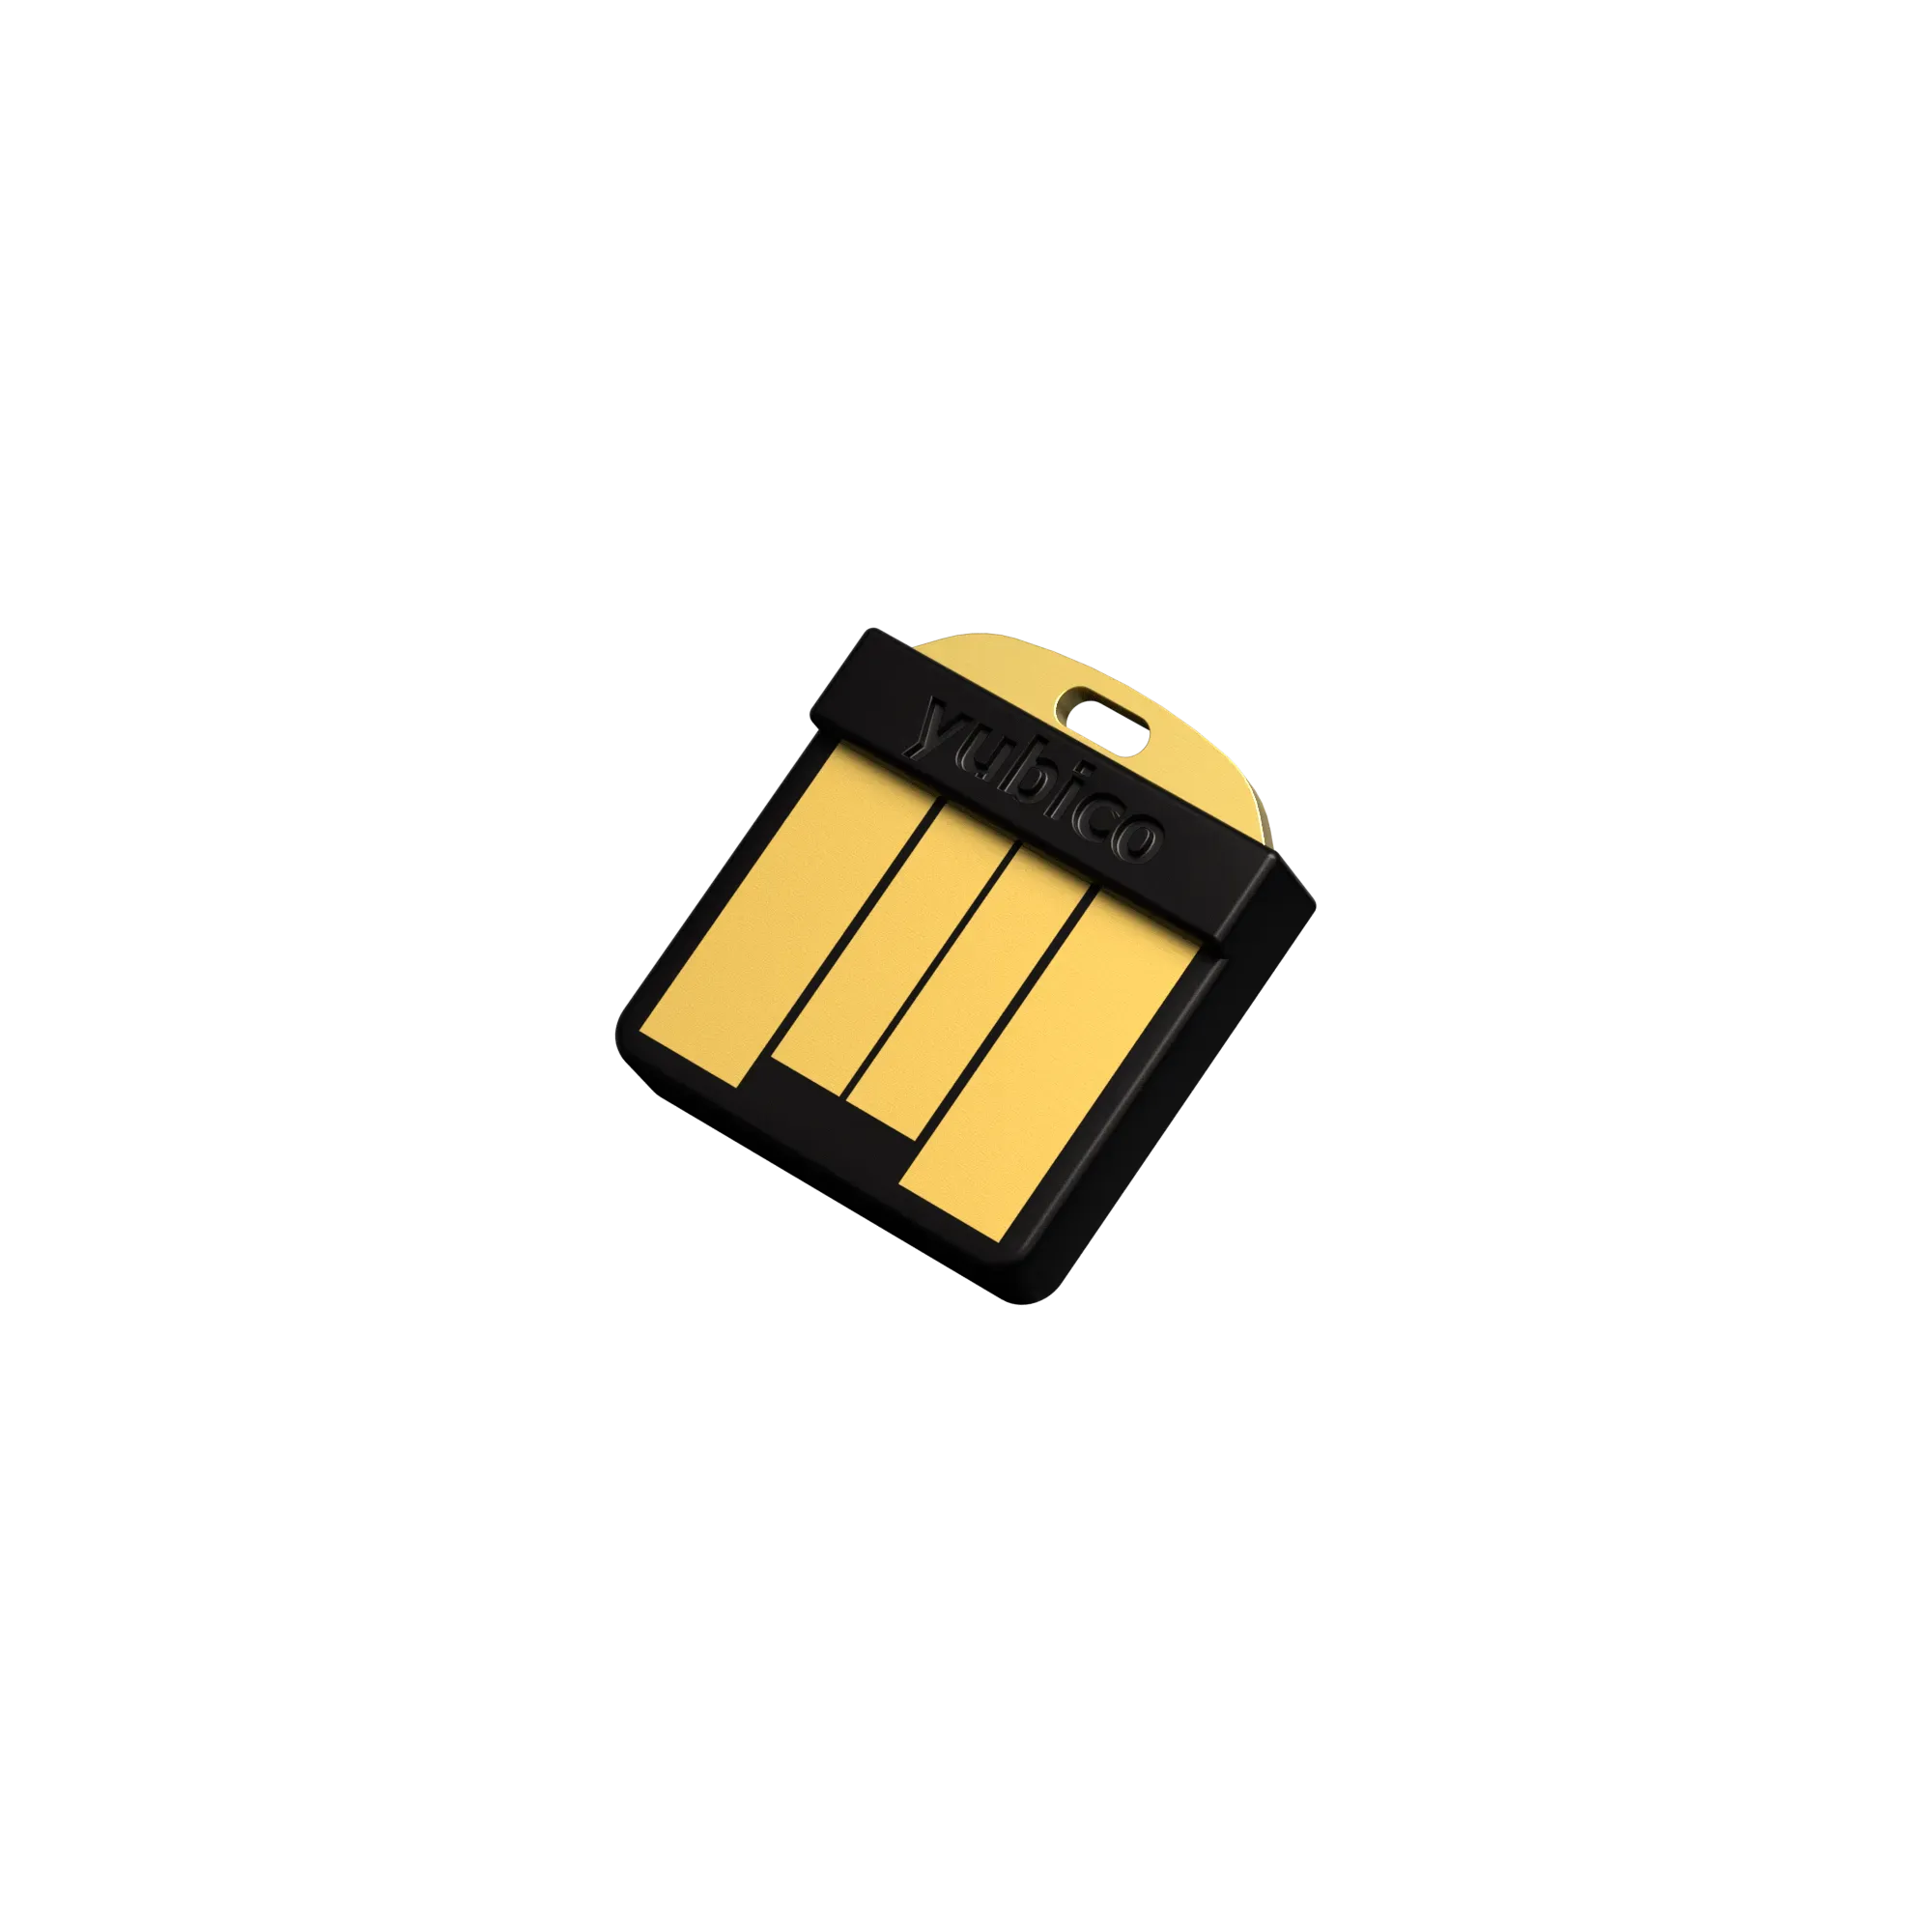
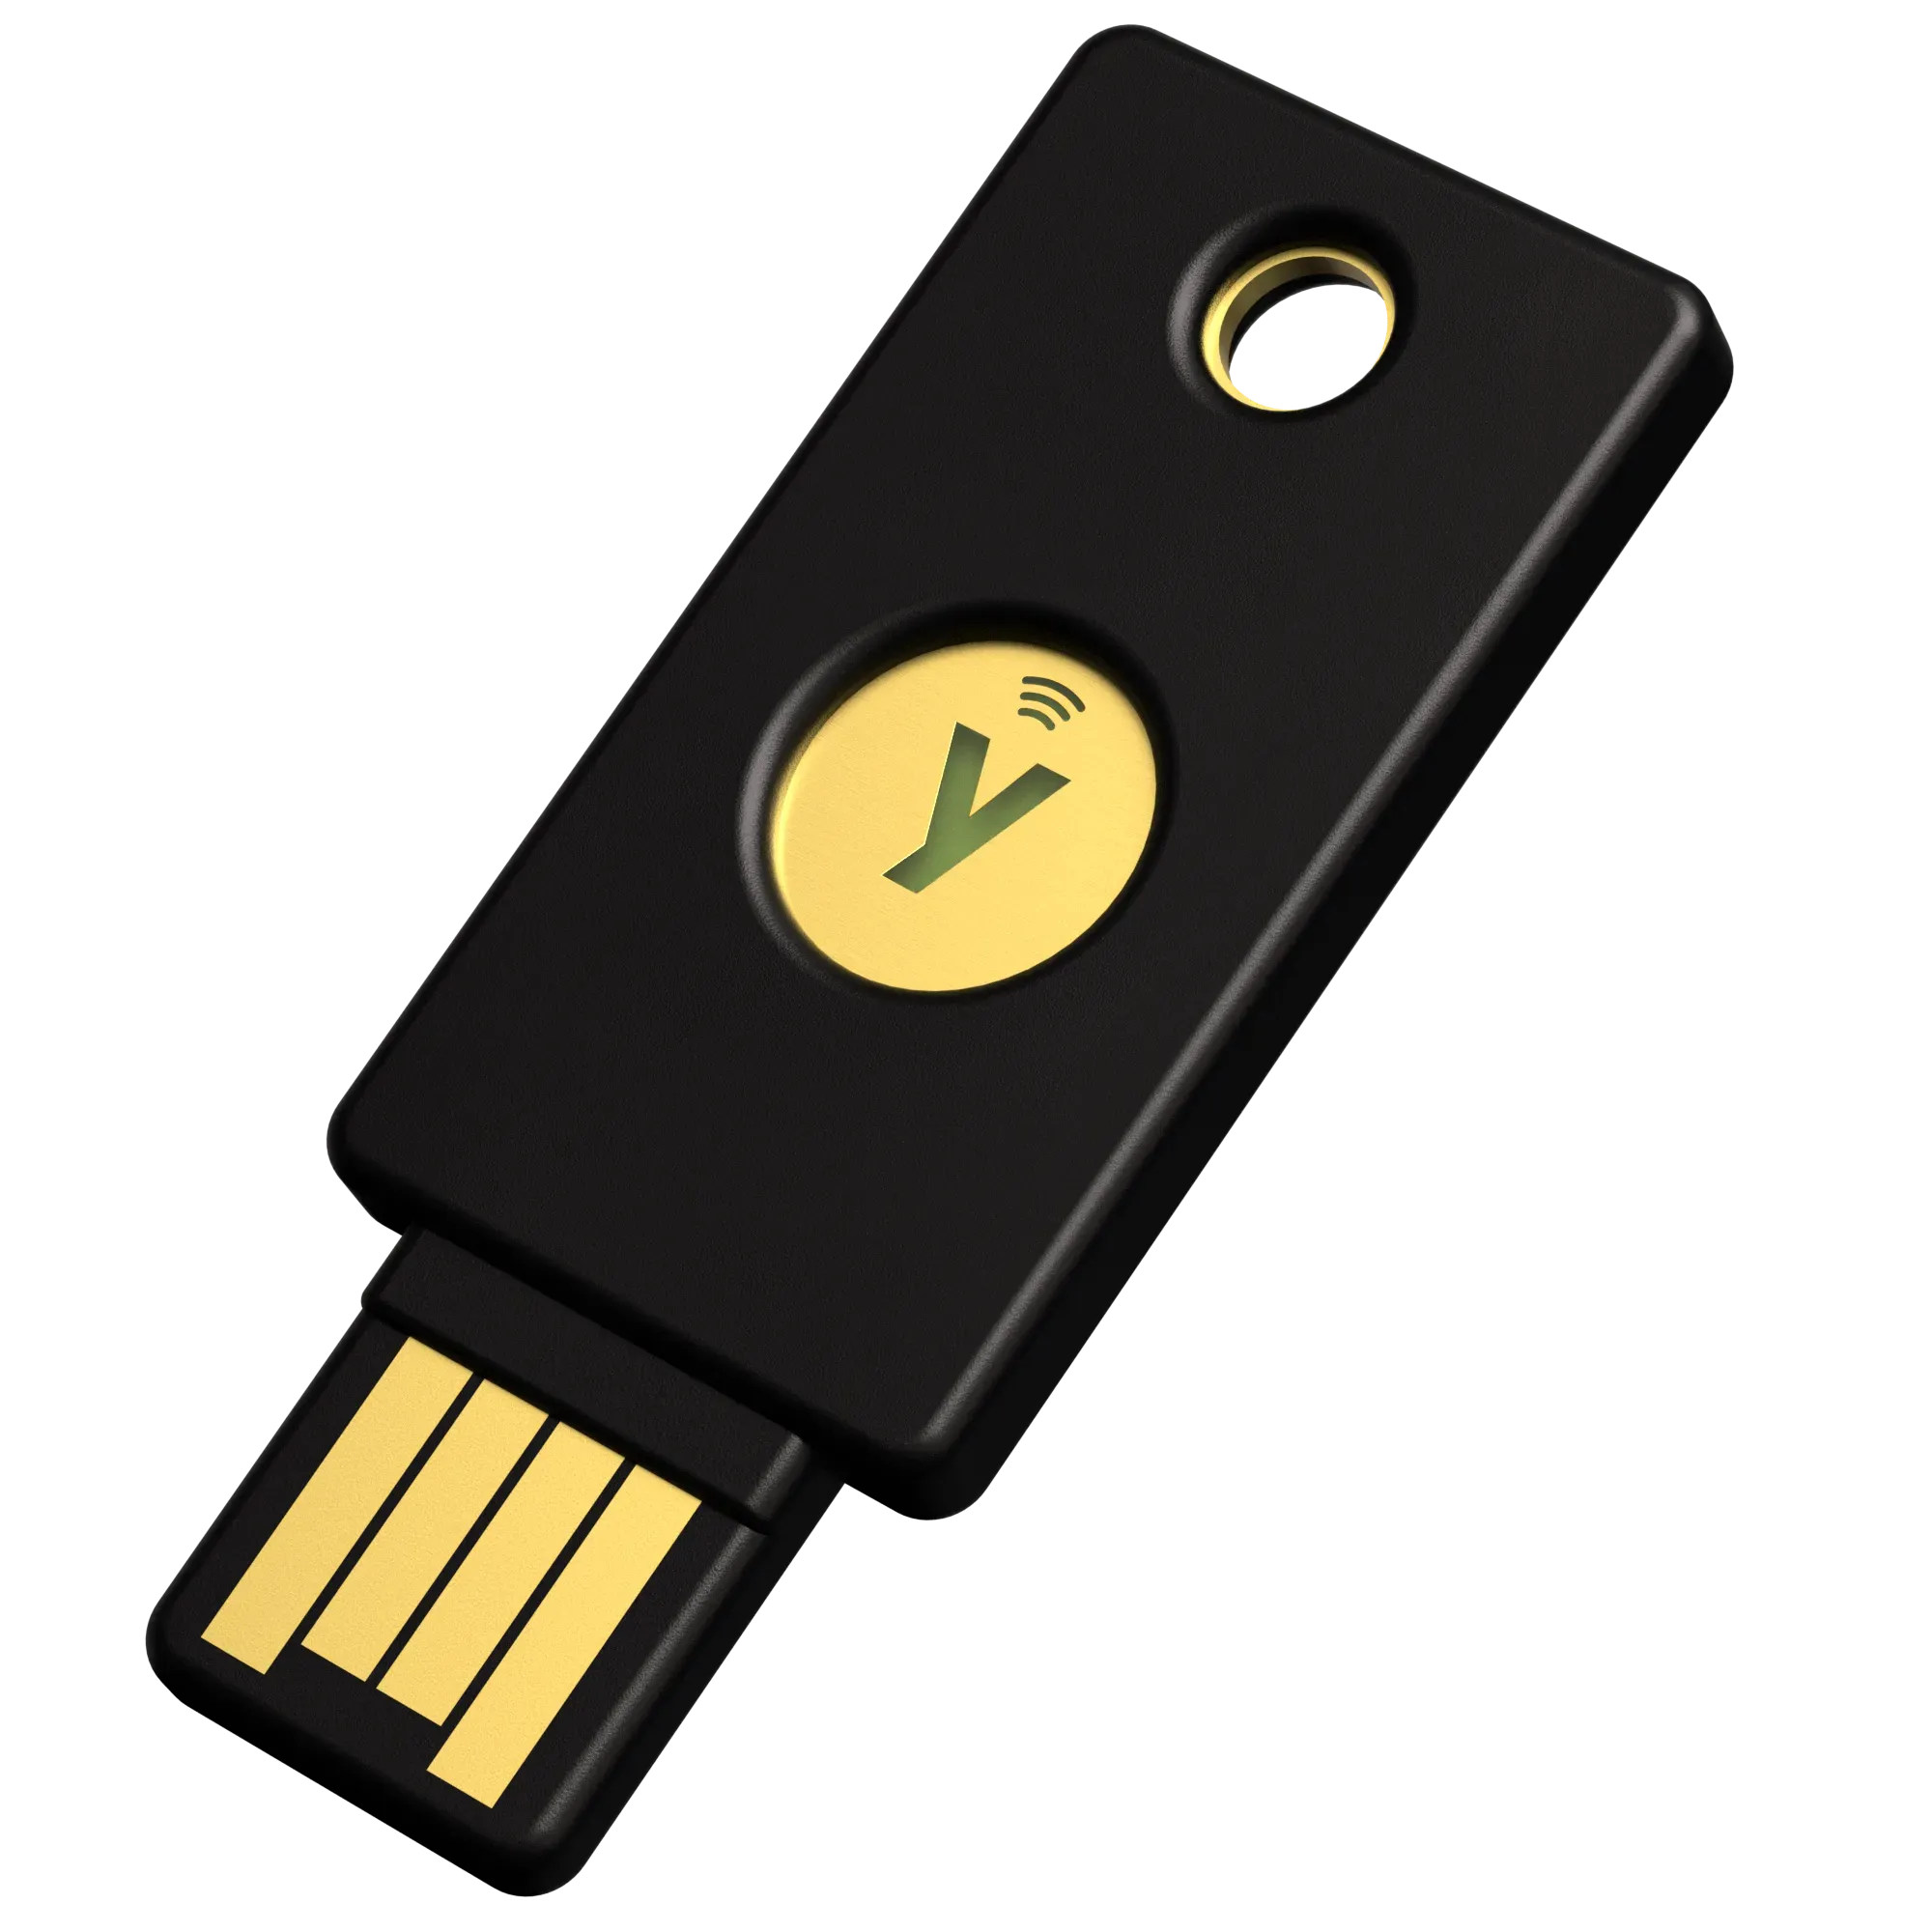
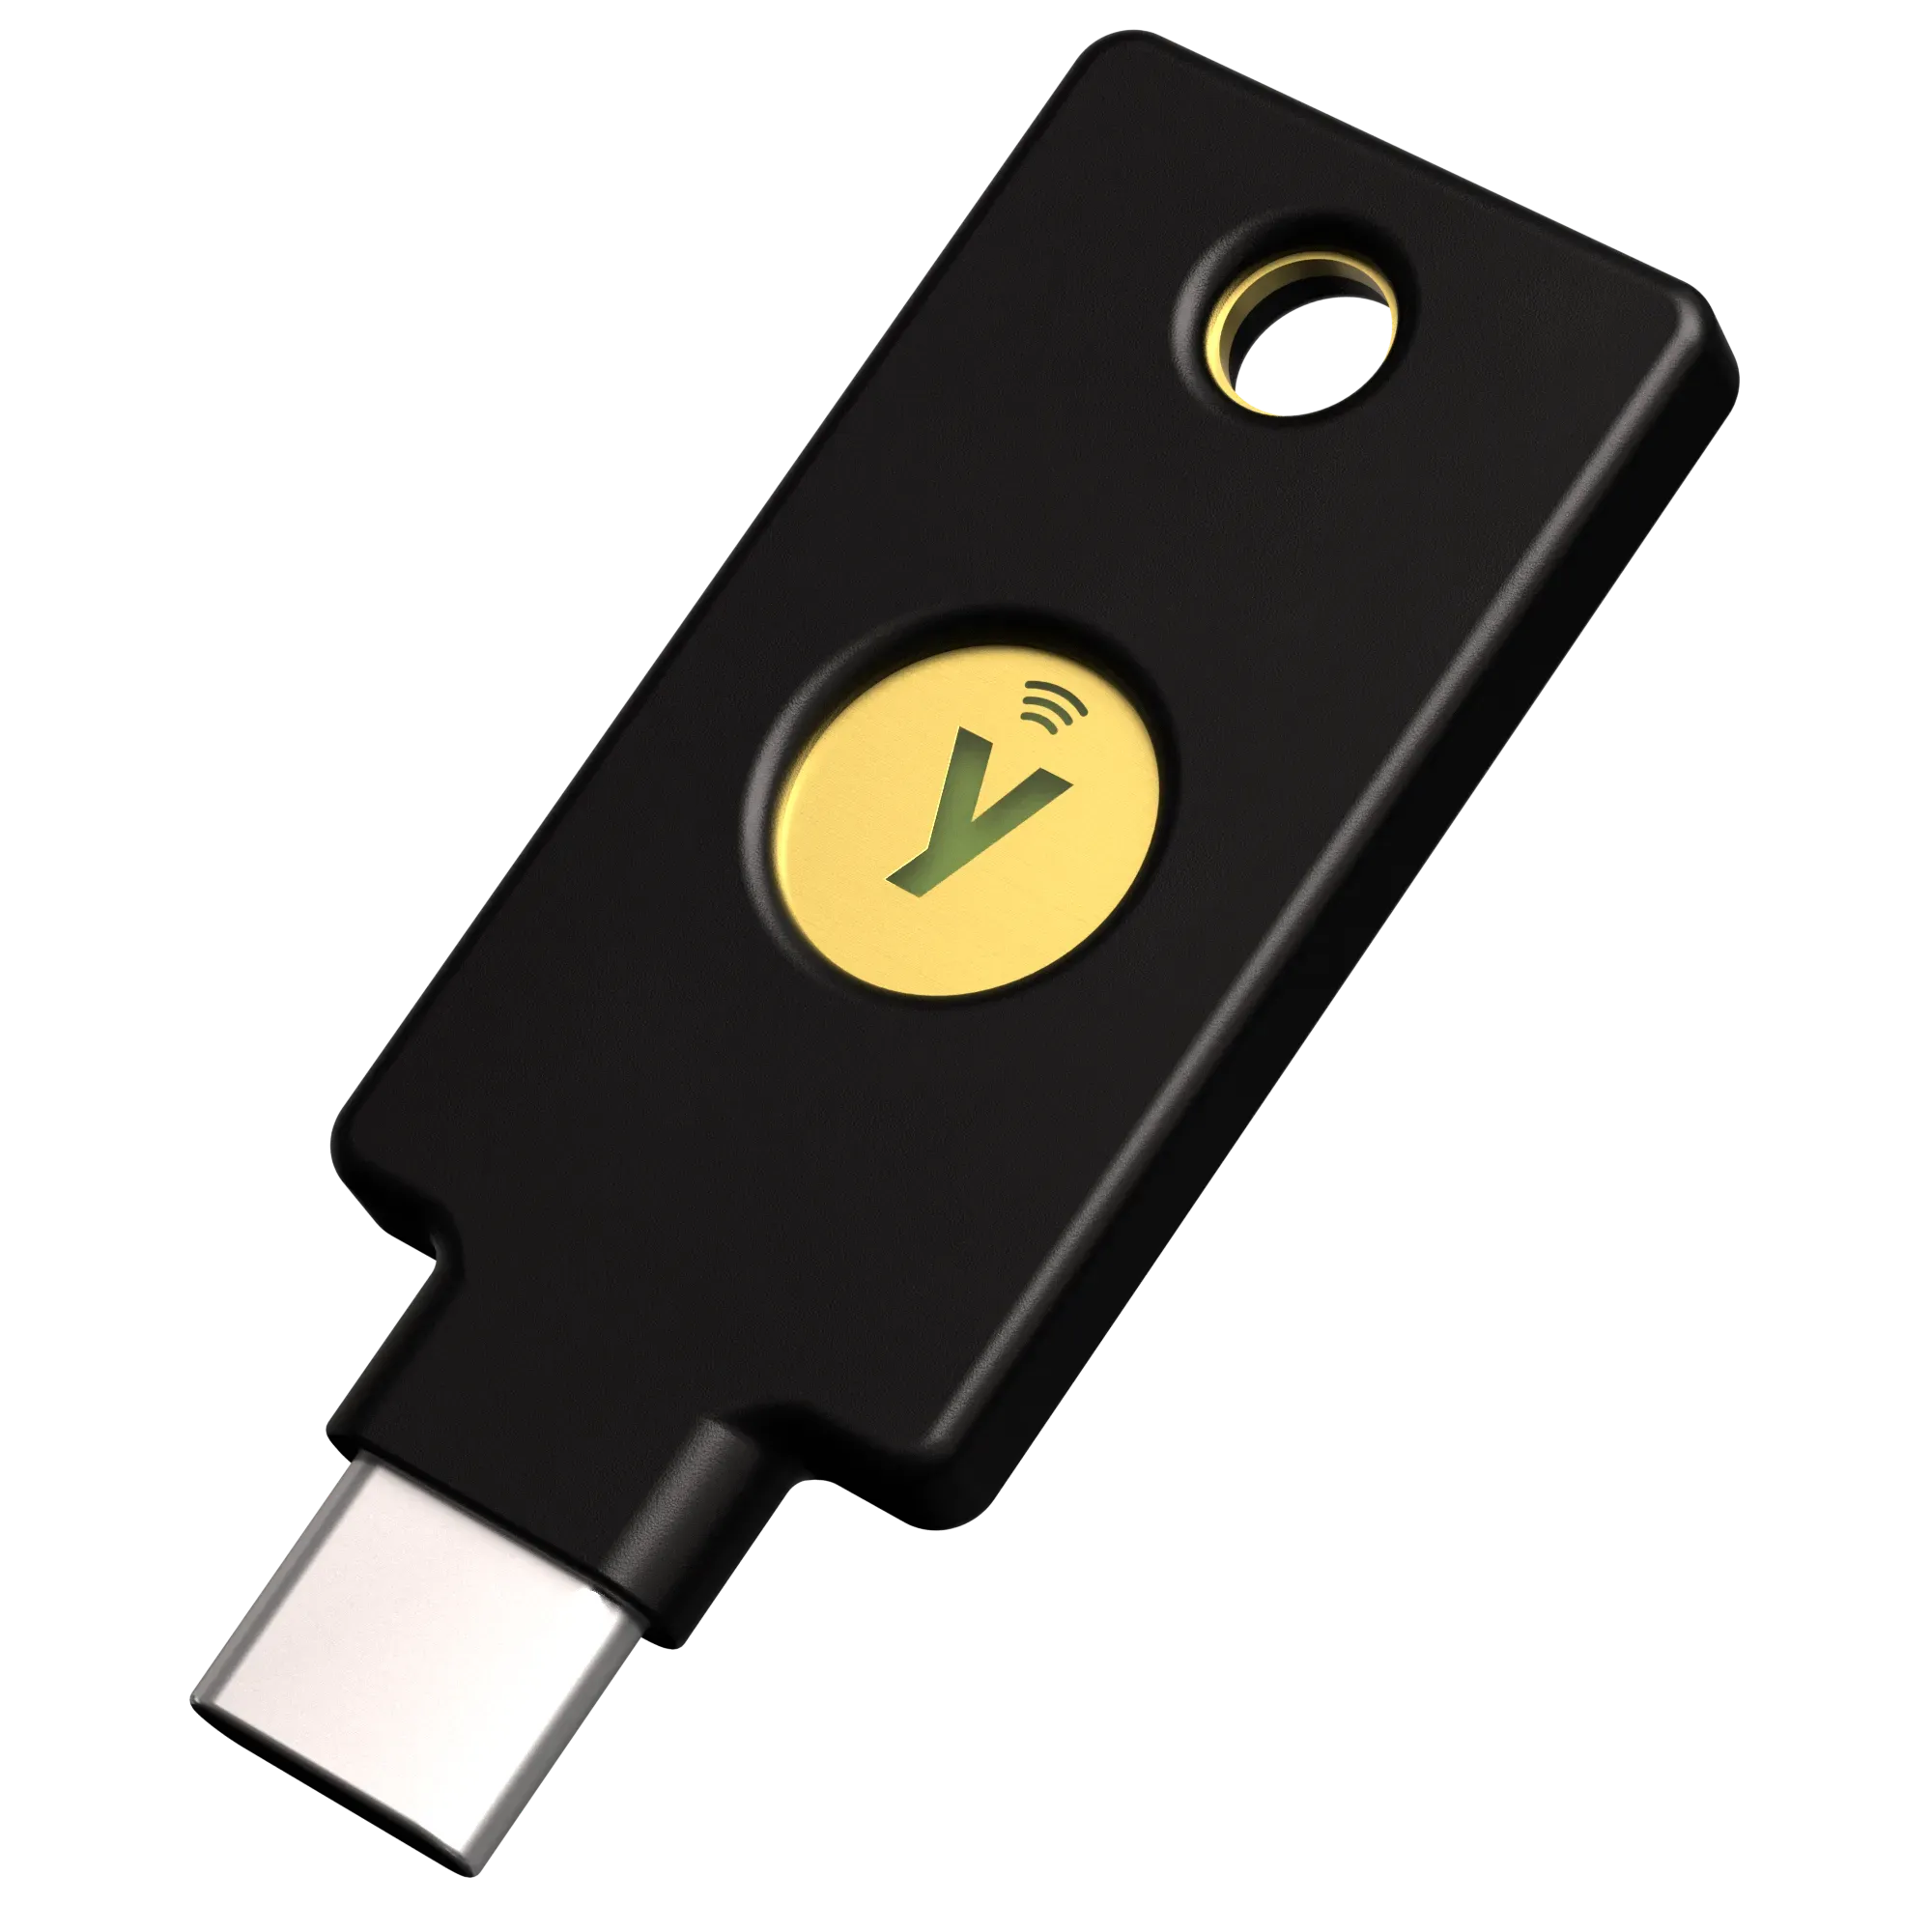
Pack TRIO YubiHSM 2 + 1 YubiKey 5 NFC + 5 YubiKey 5C NFC

898,80€749,00€ TTCHT

Un kit complet pour l’équipe informatique : le YubiHSM 2 protège les clés cryptographiques des serveurs, et six YubiKey sécurisent les comptes administrateurs contre le phishing.

Fonctionnalités principales :

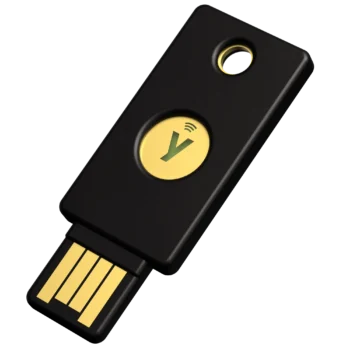
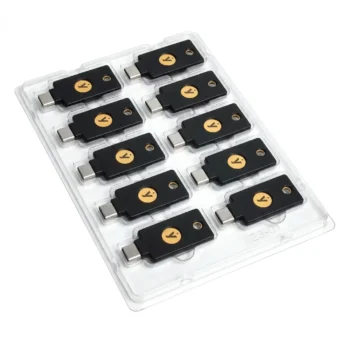
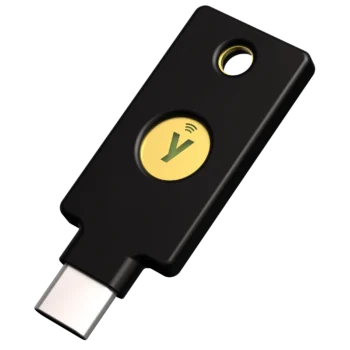
  • 1 YubiHSM 2, 1 YubiKey 5 NFC (USB-A) et 5 YubiKey 5C NFC (USB-C)
  • HSM au format nano pour port USB interne de serveur
  • Clés RSA jusqu’à 4096 bits, ECC, Ed25519 et AES stockées dans le module
  • PKCS#11 et Microsoft CNG/KSP : AD CS, PKI, signature de code
  • YubiKey multi-protocole : FIDO2/WebAuthn, PIV, OpenPGP, OTP
  • Postes USB-A, USB-C et smartphones NFC couverts
Pack TRIO YubiHSM 2 : protégez les clés de vos serveurs et les accès de votre équipe IT

Dans une infrastructure informatique, deux types de secrets concentrent le risque : les clés cryptographiques des serveurs (autorité de certification, signature de code, chiffrement) et les identifiants des comptes à privilèges. Stockés dans un fichier ou protégés par un simple code SMS, ils restent exposés au vol et au phishing.

Le Pack TRIO YubiHSM 2 traite les deux en une seule commande. Le YubiHSM 2 conserve les clés des serveurs dans un composant matériel dédié. Les six YubiKey protègent les comptes de l’équipe d’administration, sur les postes USB-A comme USB-C.

Contenu du pack

  • 1 YubiHSM 2 : module de sécurité matériel (HSM) au format nano.
  • 1 YubiKey 5 NFC : connecteur USB-A et NFC.
  • 5 YubiKey 5C NFC : connecteur USB-C et NFC.

Pour qui est fait le Pack TRIO YubiHSM 2 ?

  • Une PME qui monte sa PKI interne : la clé de l’autorité de certification Active Directory (AD CS) est générée et conservée dans le HSM plutôt que sur le disque du serveur.
  • Une équipe qui signe du code : les clés de signature restent dans le module, utilisables par le serveur de build sans être copiées.
  • Une équipe d’administration de 3 à 6 personnes : chaque administrateur reçoit une YubiKey, ou une clé principale et une clé de secours.
  • Un parc mixte : la YubiKey 5 NFC sert sur les postes et serveurs en USB-A, les YubiKey 5C NFC sur les portables récents et les Mac.

Le YubiHSM 2 : les clés des serveurs dans un module dédié

  • Format nano : 12 × 13 mm, il se loge dans un port USB interne du serveur, sans dépasser du châssis.
  • Clés non exportables : une clé générée dans le module comme non exportable n’en sort pas en clair, même si le système du serveur est compromis.
  • Algorithmes : RSA 2048, 3072 et 4096 bits, courbes elliptiques (NIST P-256, P-384, P-521, secp256k1, Brainpool), Ed25519 et AES.
  • Capacité : 256 emplacements, par exemple jusqu’à 127 clés RSA 2048 bits ou 255 clés à courbe elliptique.
  • Intégration : PKCS#11, Microsoft CNG via le Key Storage Provider Yubico, et bibliothèques C et Python.
  • Sauvegarde M sur N : les clés peuvent être sauvegardées chiffrées et restaurées avec l’accord de plusieurs administrateurs.

Les YubiKey : des accès administrateurs résistants au phishing

  • Multi-protocole : FIDO2/WebAuthn (passkeys), FIDO U2F, carte à puce PIV, OpenPGP, OATH-TOTP/HOTP et Yubico OTP.
  • Usages couverts : consoles cloud, VPN, SSO (Microsoft Entra ID, Okta), ouverture de session Windows, connexions SSH.
  • NFC : validation sans contact sur les iPhone et smartphones Android compatibles.
  • Robustes et sans batterie : ni pile ni pièce mobile, boîtier résistant à l’eau et à l’écrasement.

Mettre en service le pack

  1. Installez le YubiHSM 2 dans un port USB du serveur, puis le connecteur et les bibliothèques Yubico (YubiHSM SDK).
  2. Remplacez la clé d’authentification par défaut et créez les comptes d’administration du module.
  3. Générez les clés dans le HSM et raccordez l’application concernée (AD CS via le KSP, outil de signature via PKCS#11).
  4. Mettez en place la sauvegarde des clés avant la mise en production.
  5. Attribuez les YubiKey aux administrateurs, enregistrez-les dans votre fournisseur d’identité, puis imposez-les sur les comptes à privilèges.

Pour aller plus loin

FAQ : vos questions sur le Pack TRIO YubiHSM 2

À quoi sert le YubiHSM 2 inclus dans le pack ?

Le YubiHSM 2 génère et conserve les clés cryptographiques de vos serveurs dans un composant matériel : clé d’une autorité de certification Active Directory (AD CS), clés de signature de code, clés de chiffrement. Les applications l’utilisent via PKCS#11 ou Microsoft CNG, sans que les clés non exportables quittent le module.

La YubiKey 5 NFC (USB-A) sert sur les serveurs et les postes fixes, souvent dépourvus de port USB-C. Les cinq YubiKey 5C NFC équipent les ordinateurs portables récents et les Mac. Toutes fonctionnent aussi en NFC avec un smartphone compatible. Pour un autre équilibre, consultez notre guide Quelle YubiKey choisir ?

L’installation physique se limite à brancher le module. La configuration demande des compétences d’administration système : installation du SDK Yubico, remplacement de la clé d’authentification par défaut, création des clés et sauvegarde. Yubico publie une documentation détaillée pour AD CS et PKCS#11, accessible depuis notre page ressources YubiHSM 2.

Plusieurs HSM, davantage de clés ou un autre connecteur : contactez-nous ou appelez le 01 75 43 93 93 pour un devis adapté à votre infrastructure.

Poids0,500 kg

Il n’y a pas encore d’avis.

Seuls les clients connectés ayant acheté ce produit ont la possibilité de laisser un avis.

UGS : TRIO-PACK Catégorie : Marque :
Updating…
  • Votre panier est vide.