 Packs YubiKey
 YubiKey 5 Series
 Security Key Series
 YubiKey 5 FIPS 140-2 Series
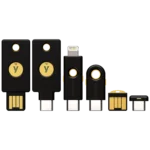 YubiKey 5 FIPS 140-3 Series
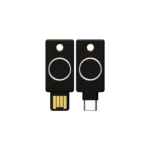 YubiKey Bio Series
 YubiHSM 2 Series
- Votre panier est vide.
YubiKey 5 FIPS 140-2 Series
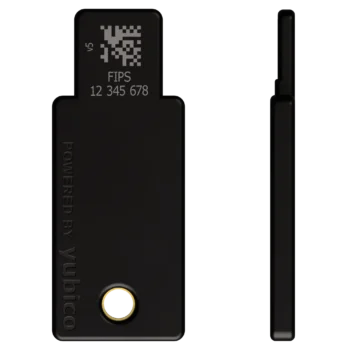
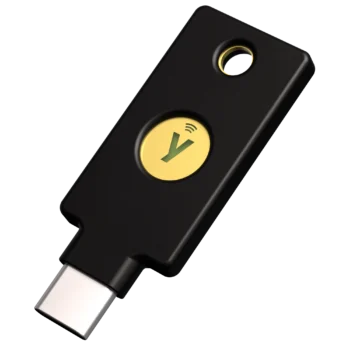
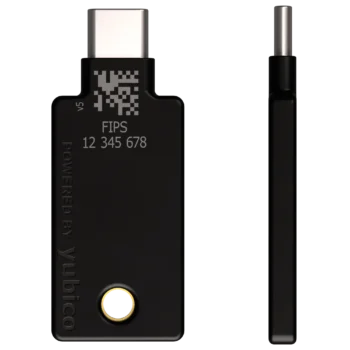
La gamme YubiKey 5 FIPS 140-2 réunit les clés de sécurité Yubico validées FIPS 140-2, en firmware 5.4. Elle permet de compléter un parc déjà qualifié sur cette version, avec les mêmes procédures et les mêmes outils de déploiement. Pour un nouveau projet soumis à une exigence FIPS, choisissez la gamme YubiKey 5 FIPS 140-3.


YubiKey 5C Nano FIPS 140-2
117,60€98,00€ TTCHT-
YubiKey 5 Nano FIPS 140-2
117,60€98,00€ TTCHT -
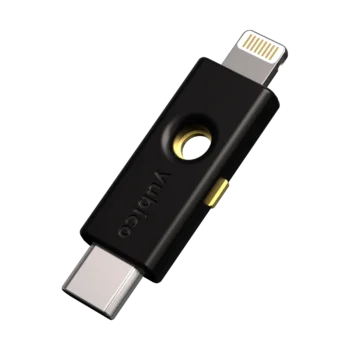
YubiKey 5Ci FIPS 140-2
138,00€115,00€ TTCHT -
YubiKey 5C FIPS 140-2
114,00€95,00€ TTCHT -
YubiKey 5 NFC FIPS 140-2
105,60€88,00€ TTCHT -
YubiKey 5C NFC FIPS 140-2
105,60€88,00€ TTCHT
FIPS 140-2 ou FIPS 140-3 : quelle gamme choisir ?
| Critère | FIPS 140-2 | FIPS 140-3 |
|---|---|---|
| Statut de la norme | Historique depuis septembre 2026 | En vigueur |
| Firmware | 5.4 | 5.7 |
| Niveaux validés | Global 1 et 2, sécurité physique 3 | Global 2, sécurité physique 3 |
| Certificats NIST | n° 3907 et n° 3914 | n° 5291 |
| Idéale pour | Compléter un parc déjà qualifié | Tout nouveau déploiement |
Les modèles de la gamme FIPS 140-2
| Modèle | Connecteur | NFC | Format |
|---|---|---|---|
| YubiKey 5 NFC FIPS 140-2 | USB-A | Oui | Porte-clés |
| YubiKey 5C NFC FIPS 140-2 | USB-C | Oui | Porte-clés |
| YubiKey 5C FIPS 140-2 | USB-C | Non | Porte-clés |
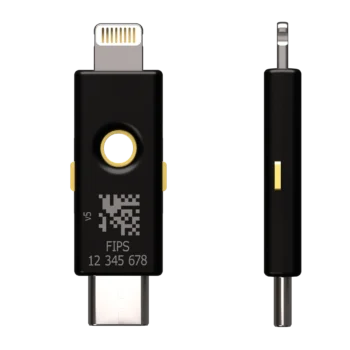
| YubiKey 5Ci FIPS 140-2 | USB-C et Lightning | Non | Porte-clés |
| YubiKey 5 Nano FIPS 140-2 | USB-A | Non | Nano |
| YubiKey 5C Nano FIPS 140-2 | USB-C | Non | Nano |
Ce que toutes les YubiKey 5 FIPS 140-2 ont en commun
- AAL3 : les clés permettent d’atteindre le niveau d’assurance le plus élevé des recommandations NIST SP 800-63B.
- Plusieurs protocoles dans une seule clé : FIDO2/WebAuthn (passkeys), FIDO U2F, carte à puce PIV, OpenPGP, OATH-TOTP/HOTP et Yubico OTP.
- Résistance au phishing : avec FIDO2, la clé vérifie l’adresse du site avant de répondre.
- Compatible avec vos annuaires : Microsoft Entra ID, Active Directory, Okta et la plupart des fournisseurs d’identité.
Les YubiKey sont fabriquées en Suède et programmées aux États-Unis. Pour les serveurs, le YubiHSM 2 FIPS 140-2 v2.2 est également disponible.
Questions fréquentes sur les YubiKey FIPS 140-2
Les YubiKey FIPS 140-2 sont-elles encore conformes ?
Leurs certificats restent publiés par le NIST, mais ils sont passés en statut historique en septembre 2026. Elles conviennent pour compléter un parc existant. Pour un nouveau projet soumis à une exigence FIPS, choisissez la gamme FIPS 140-3.
Peut-on mélanger des clés FIPS 140-2 et FIPS 140-3 ?
Oui, les deux versions offrent les mêmes protocoles et s’enregistrent de la même façon. Les procédures de configuration en mode FIPS diffèrent toutefois légèrement entre les firmwares 5.4 et 5.7 : vérifiez avec votre équipe de sécurité que vos exigences de conformité acceptent les deux versions.
Updating…