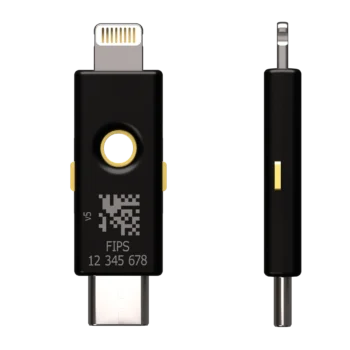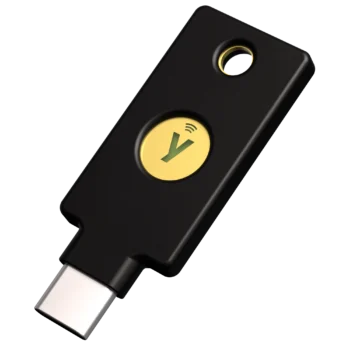
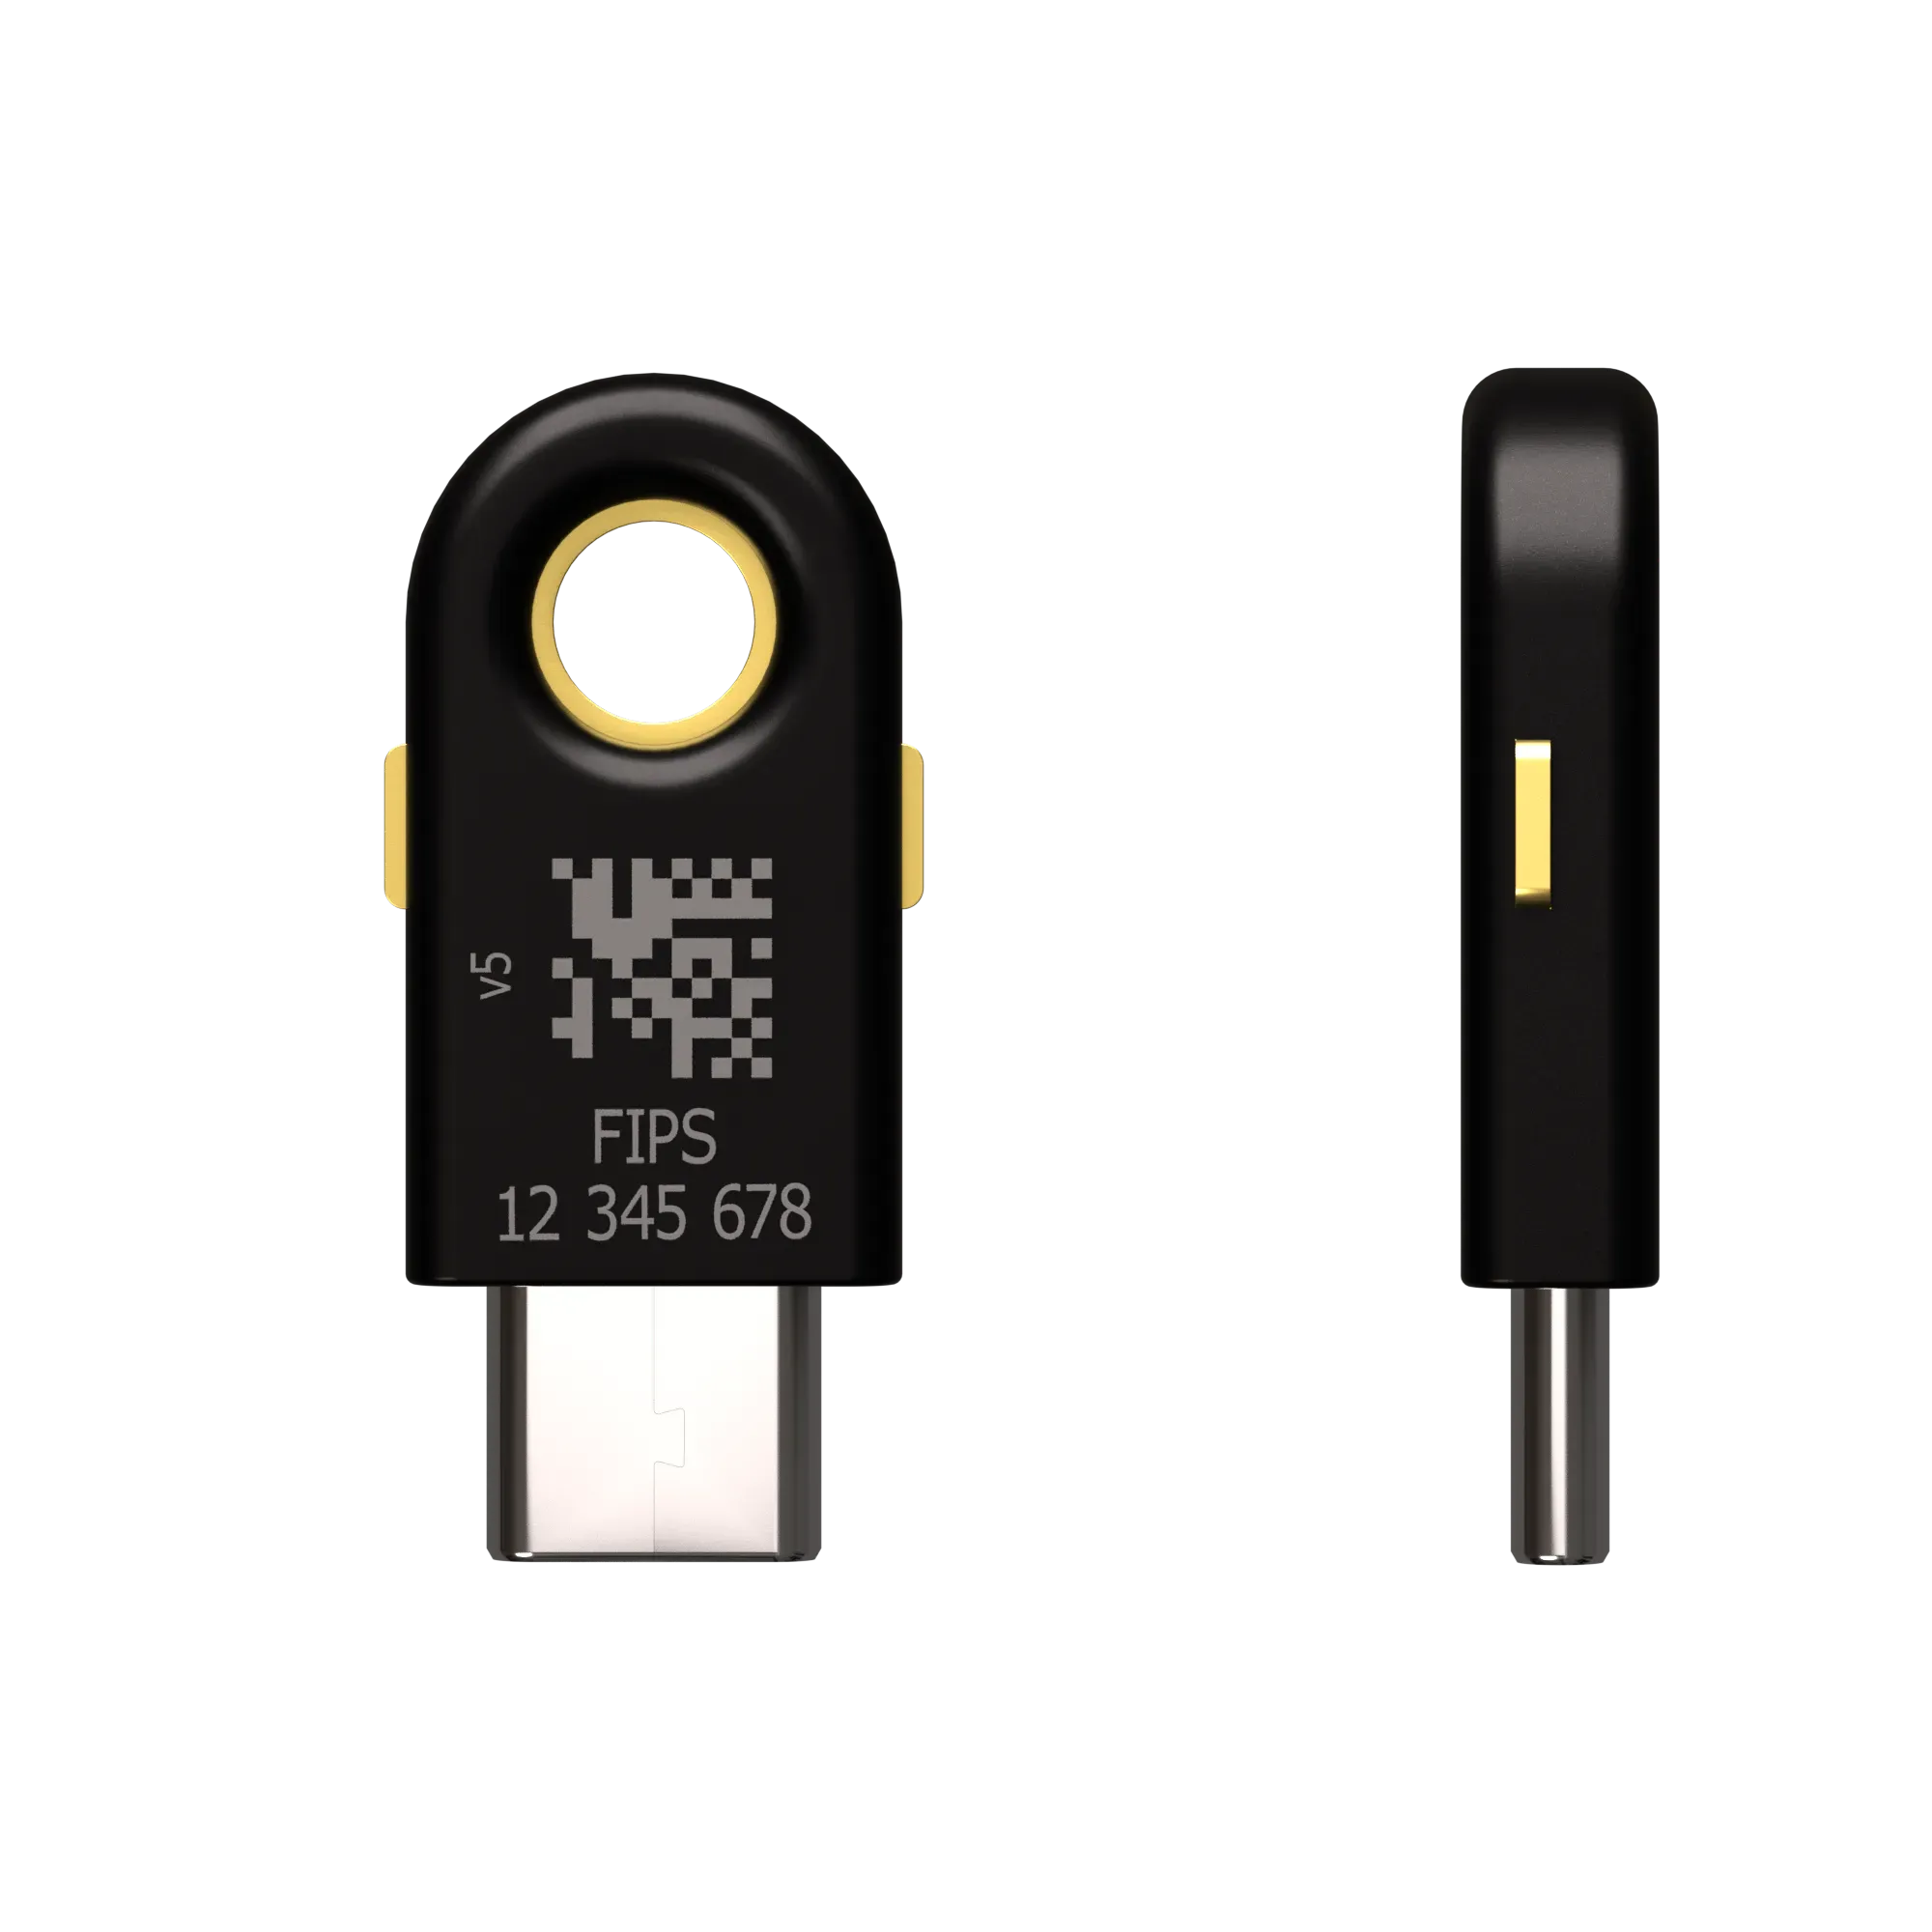
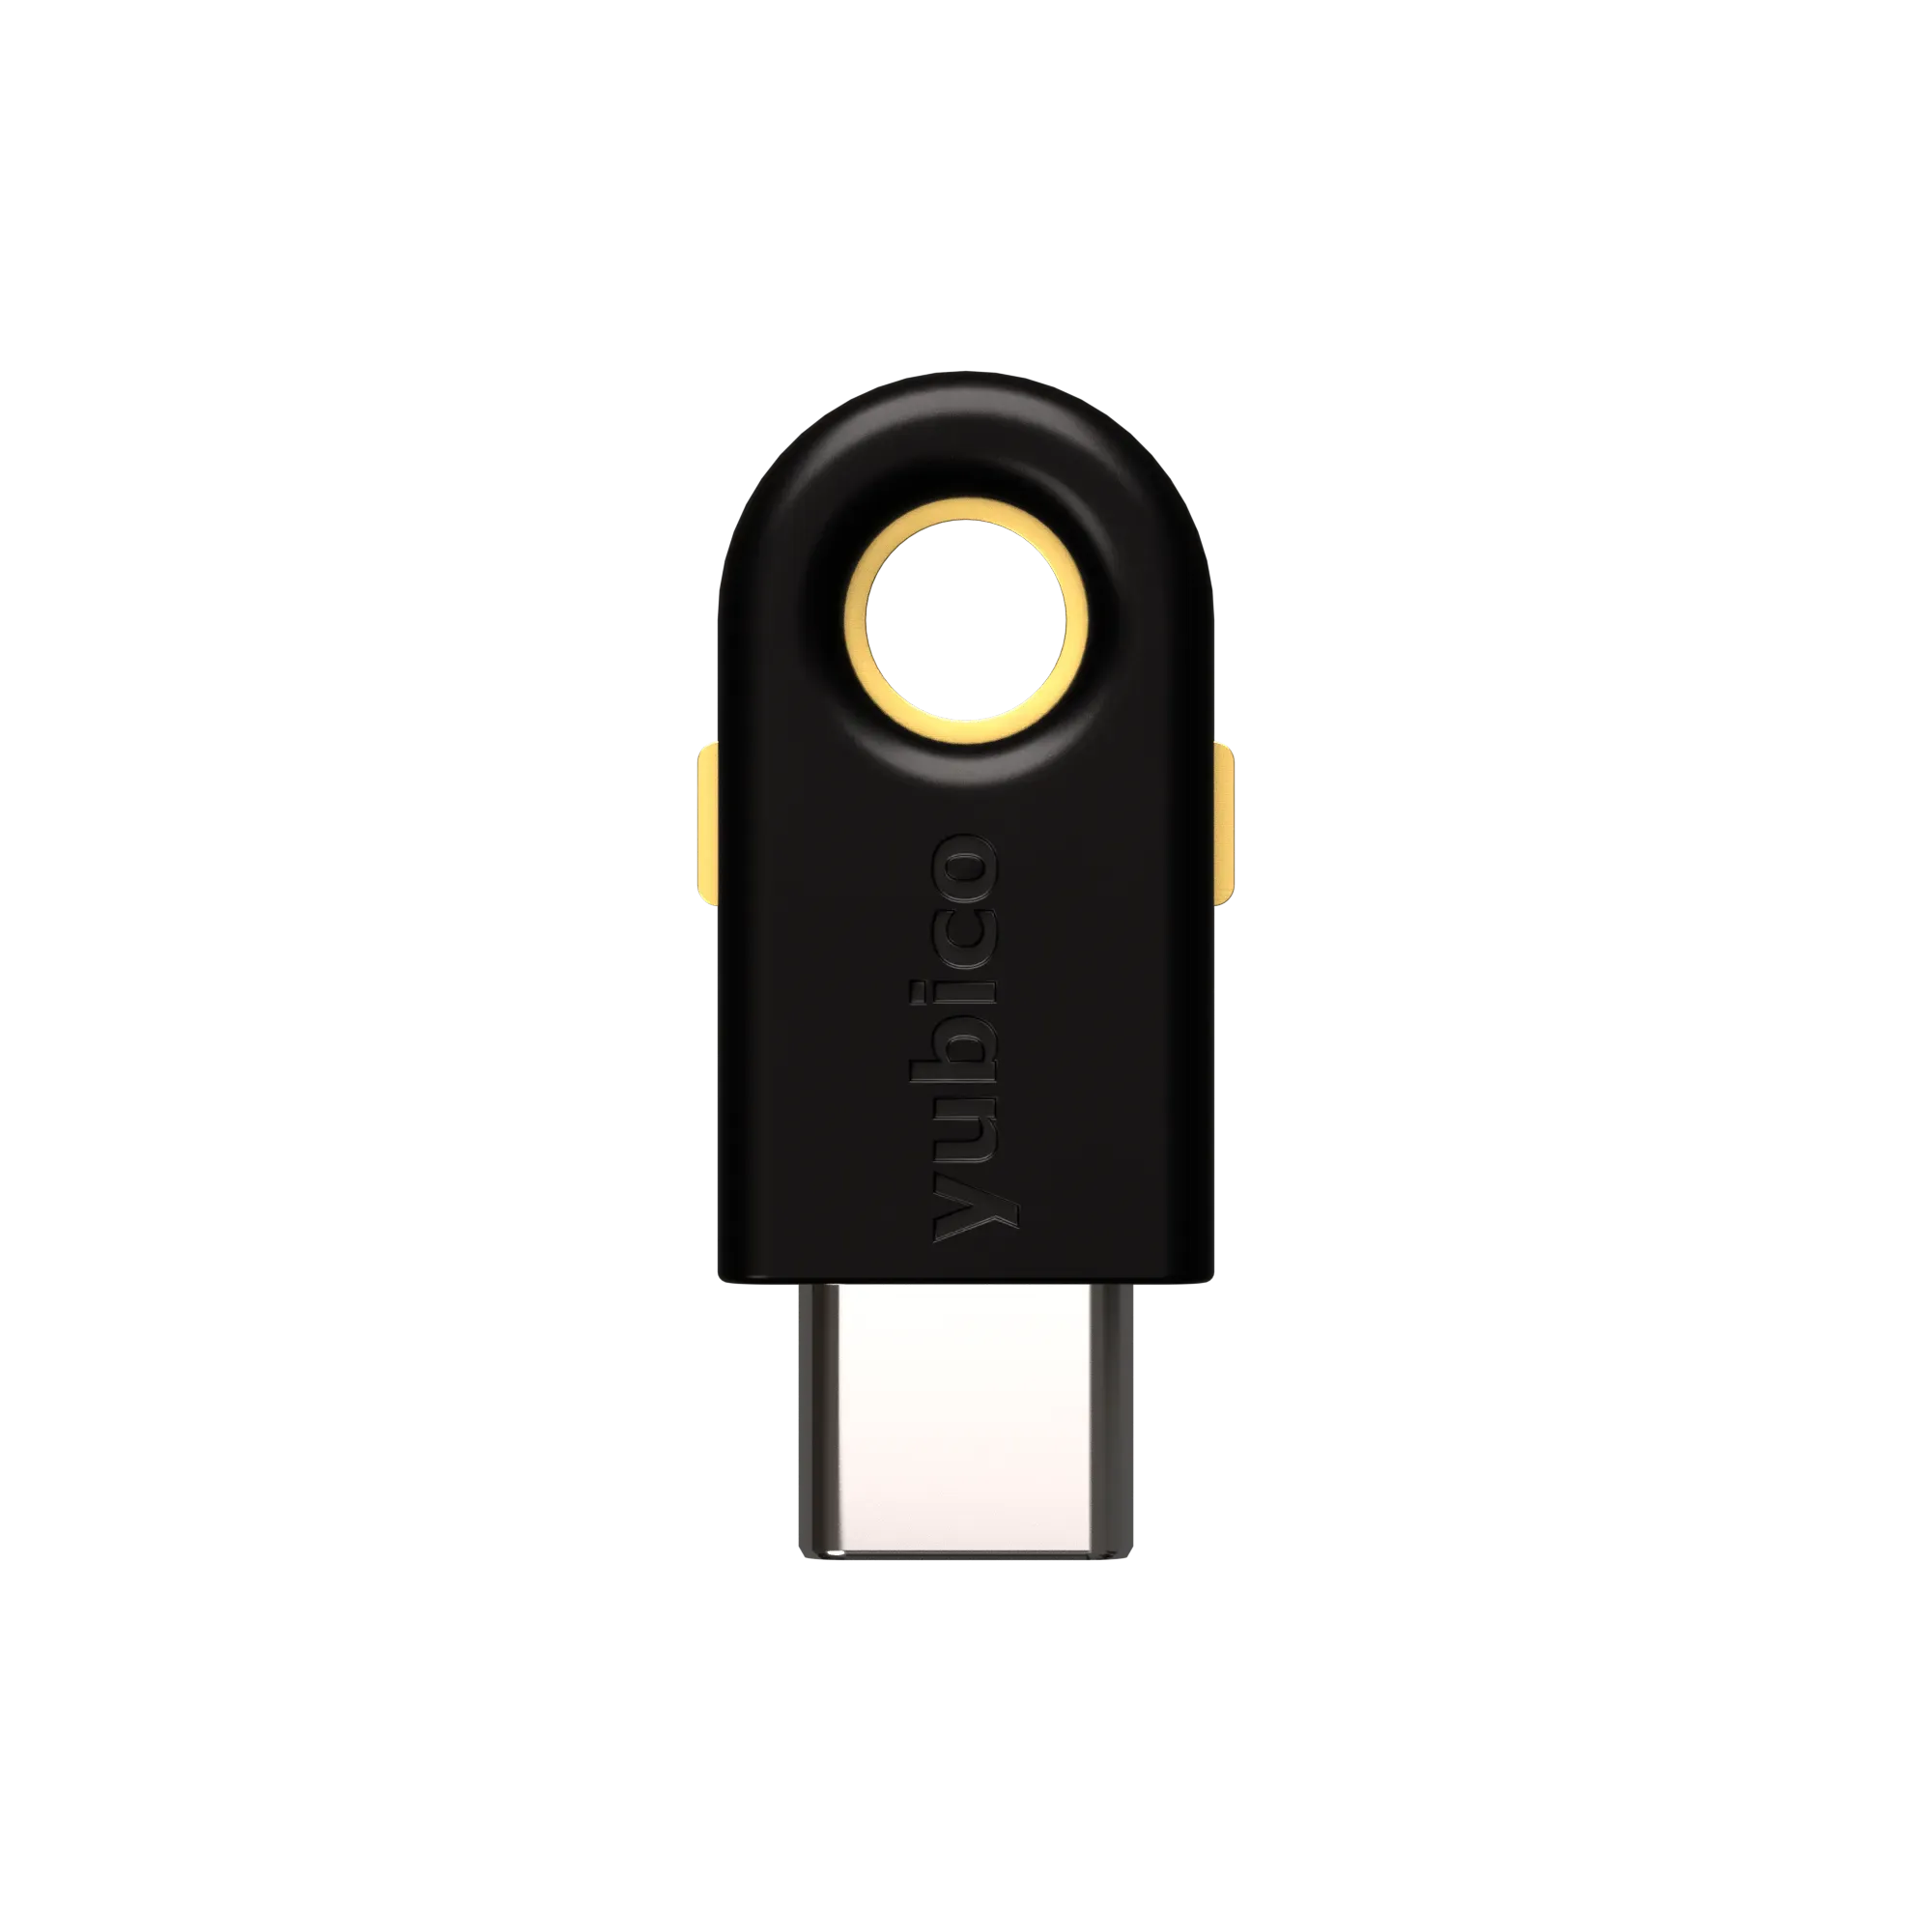
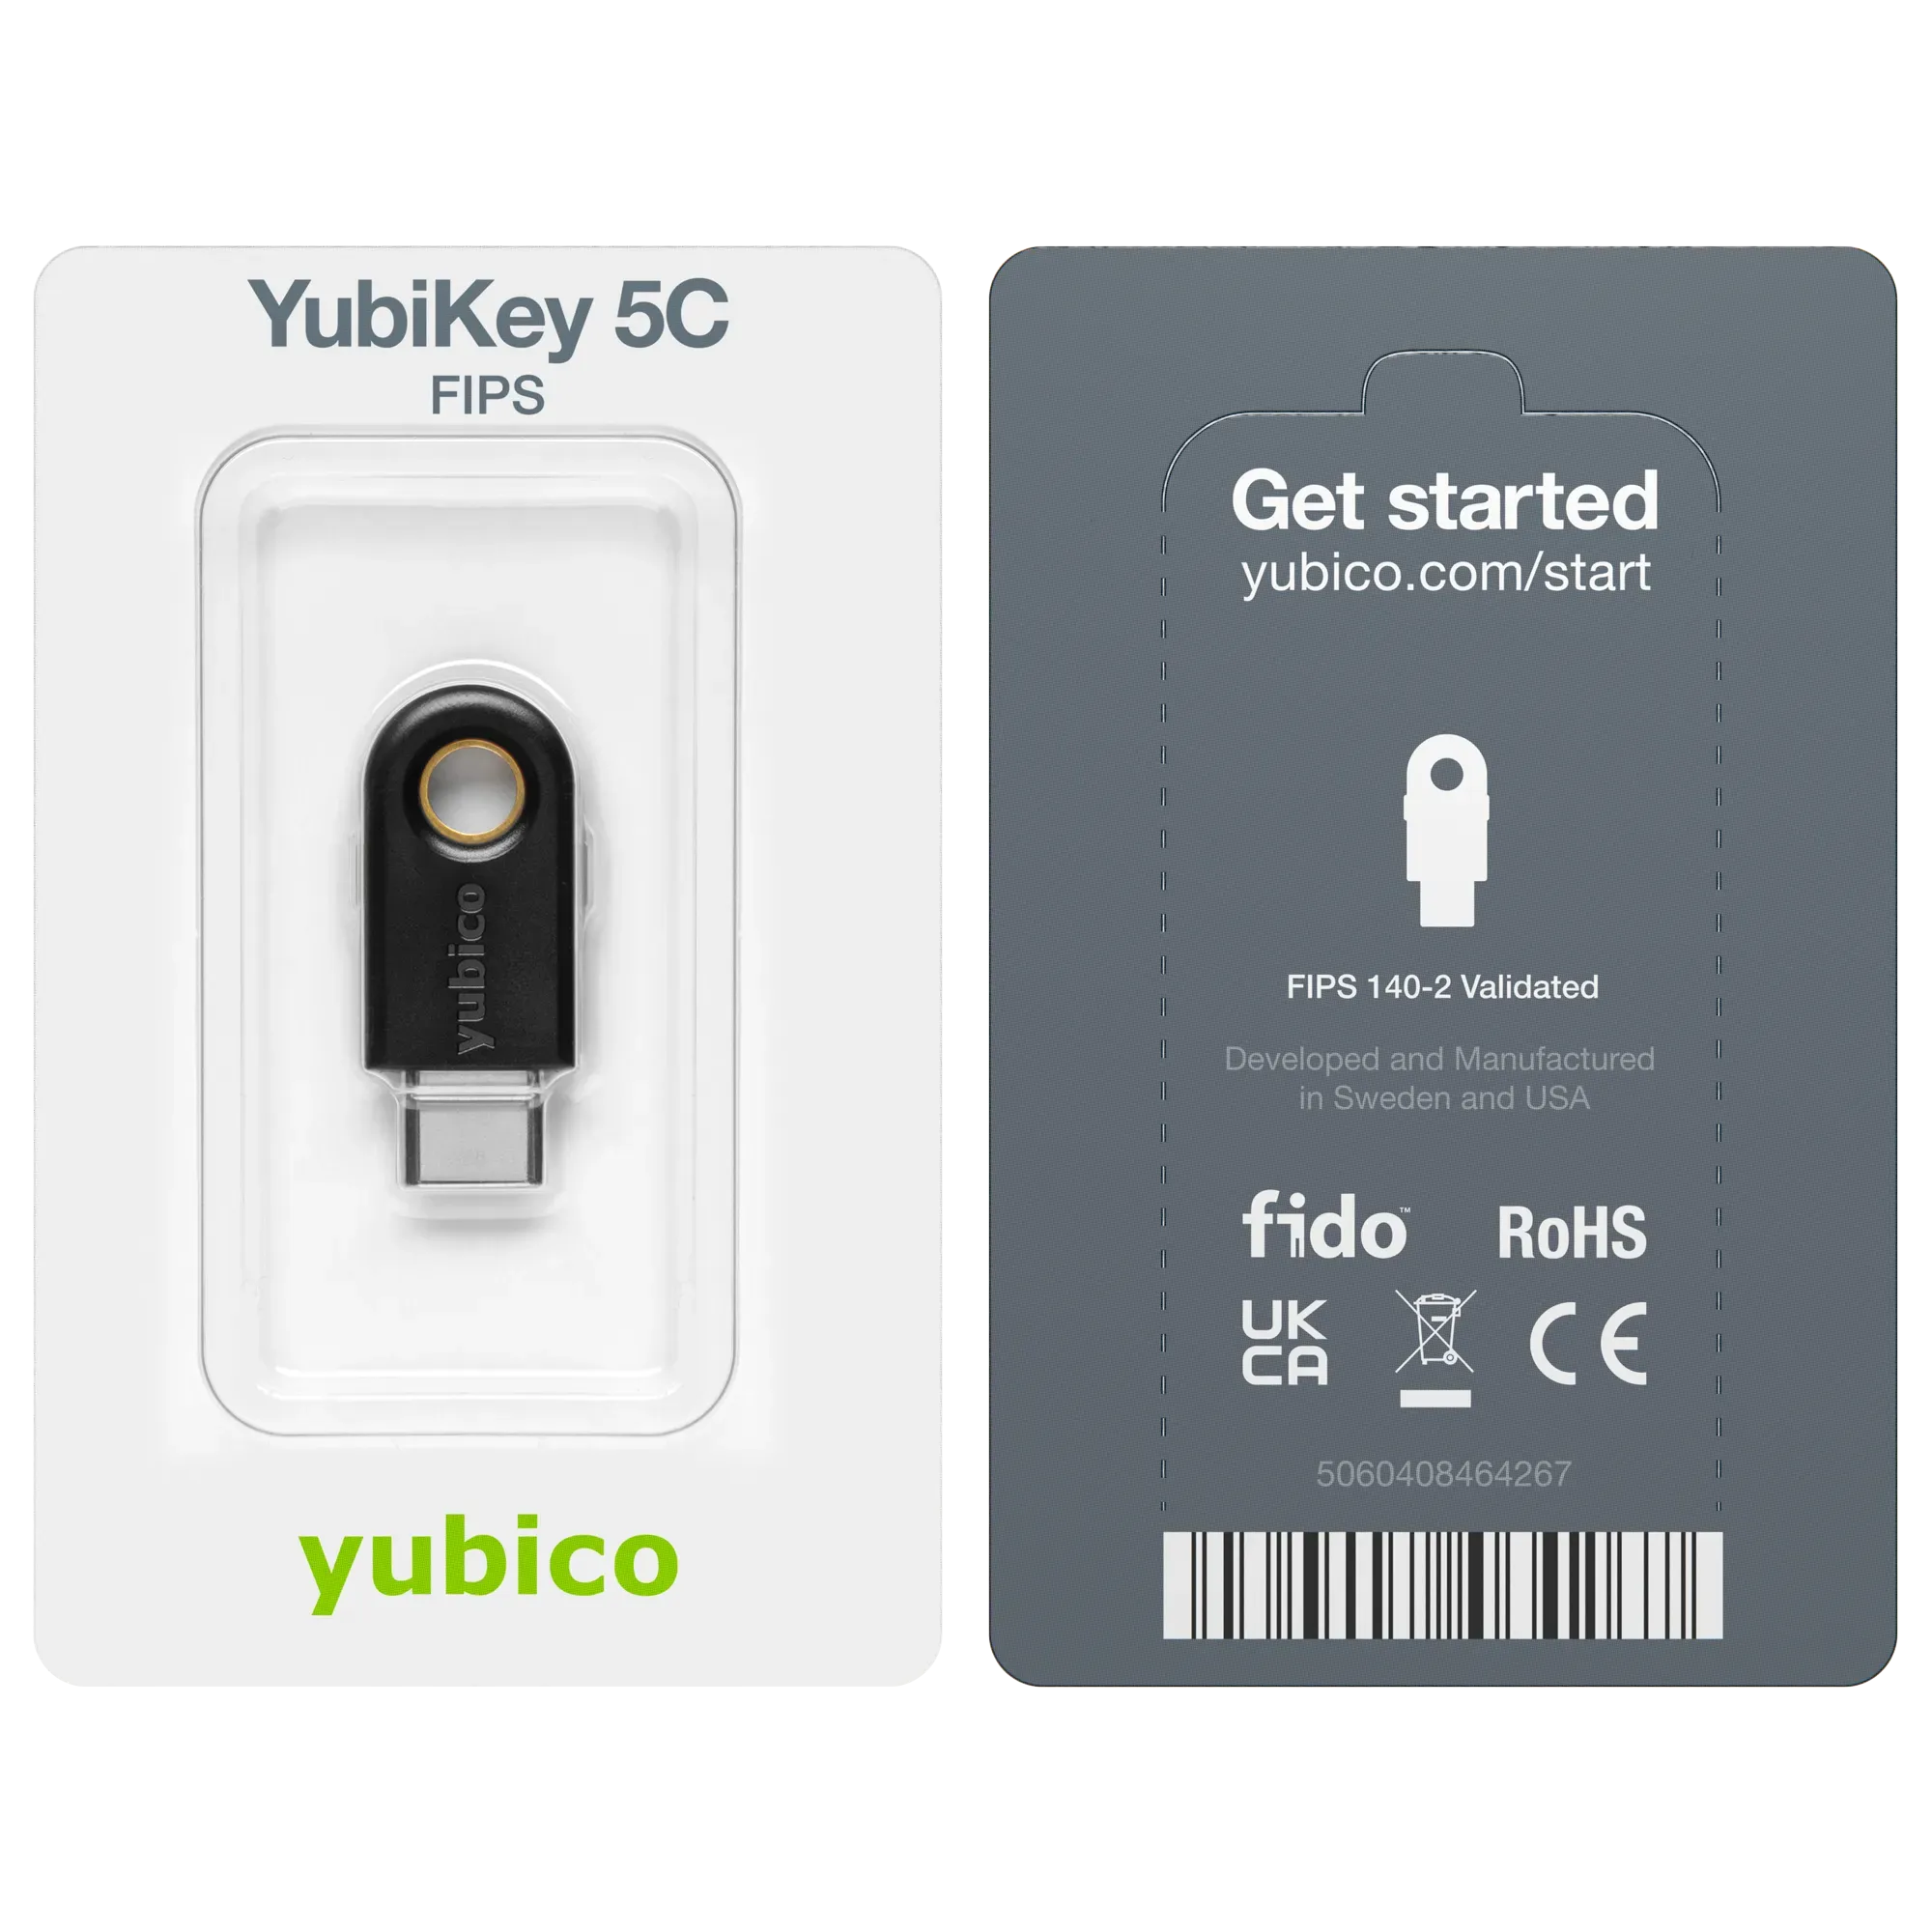
YubiKey 5C FIPS 140-2

114,00€95,00€ TTCHT

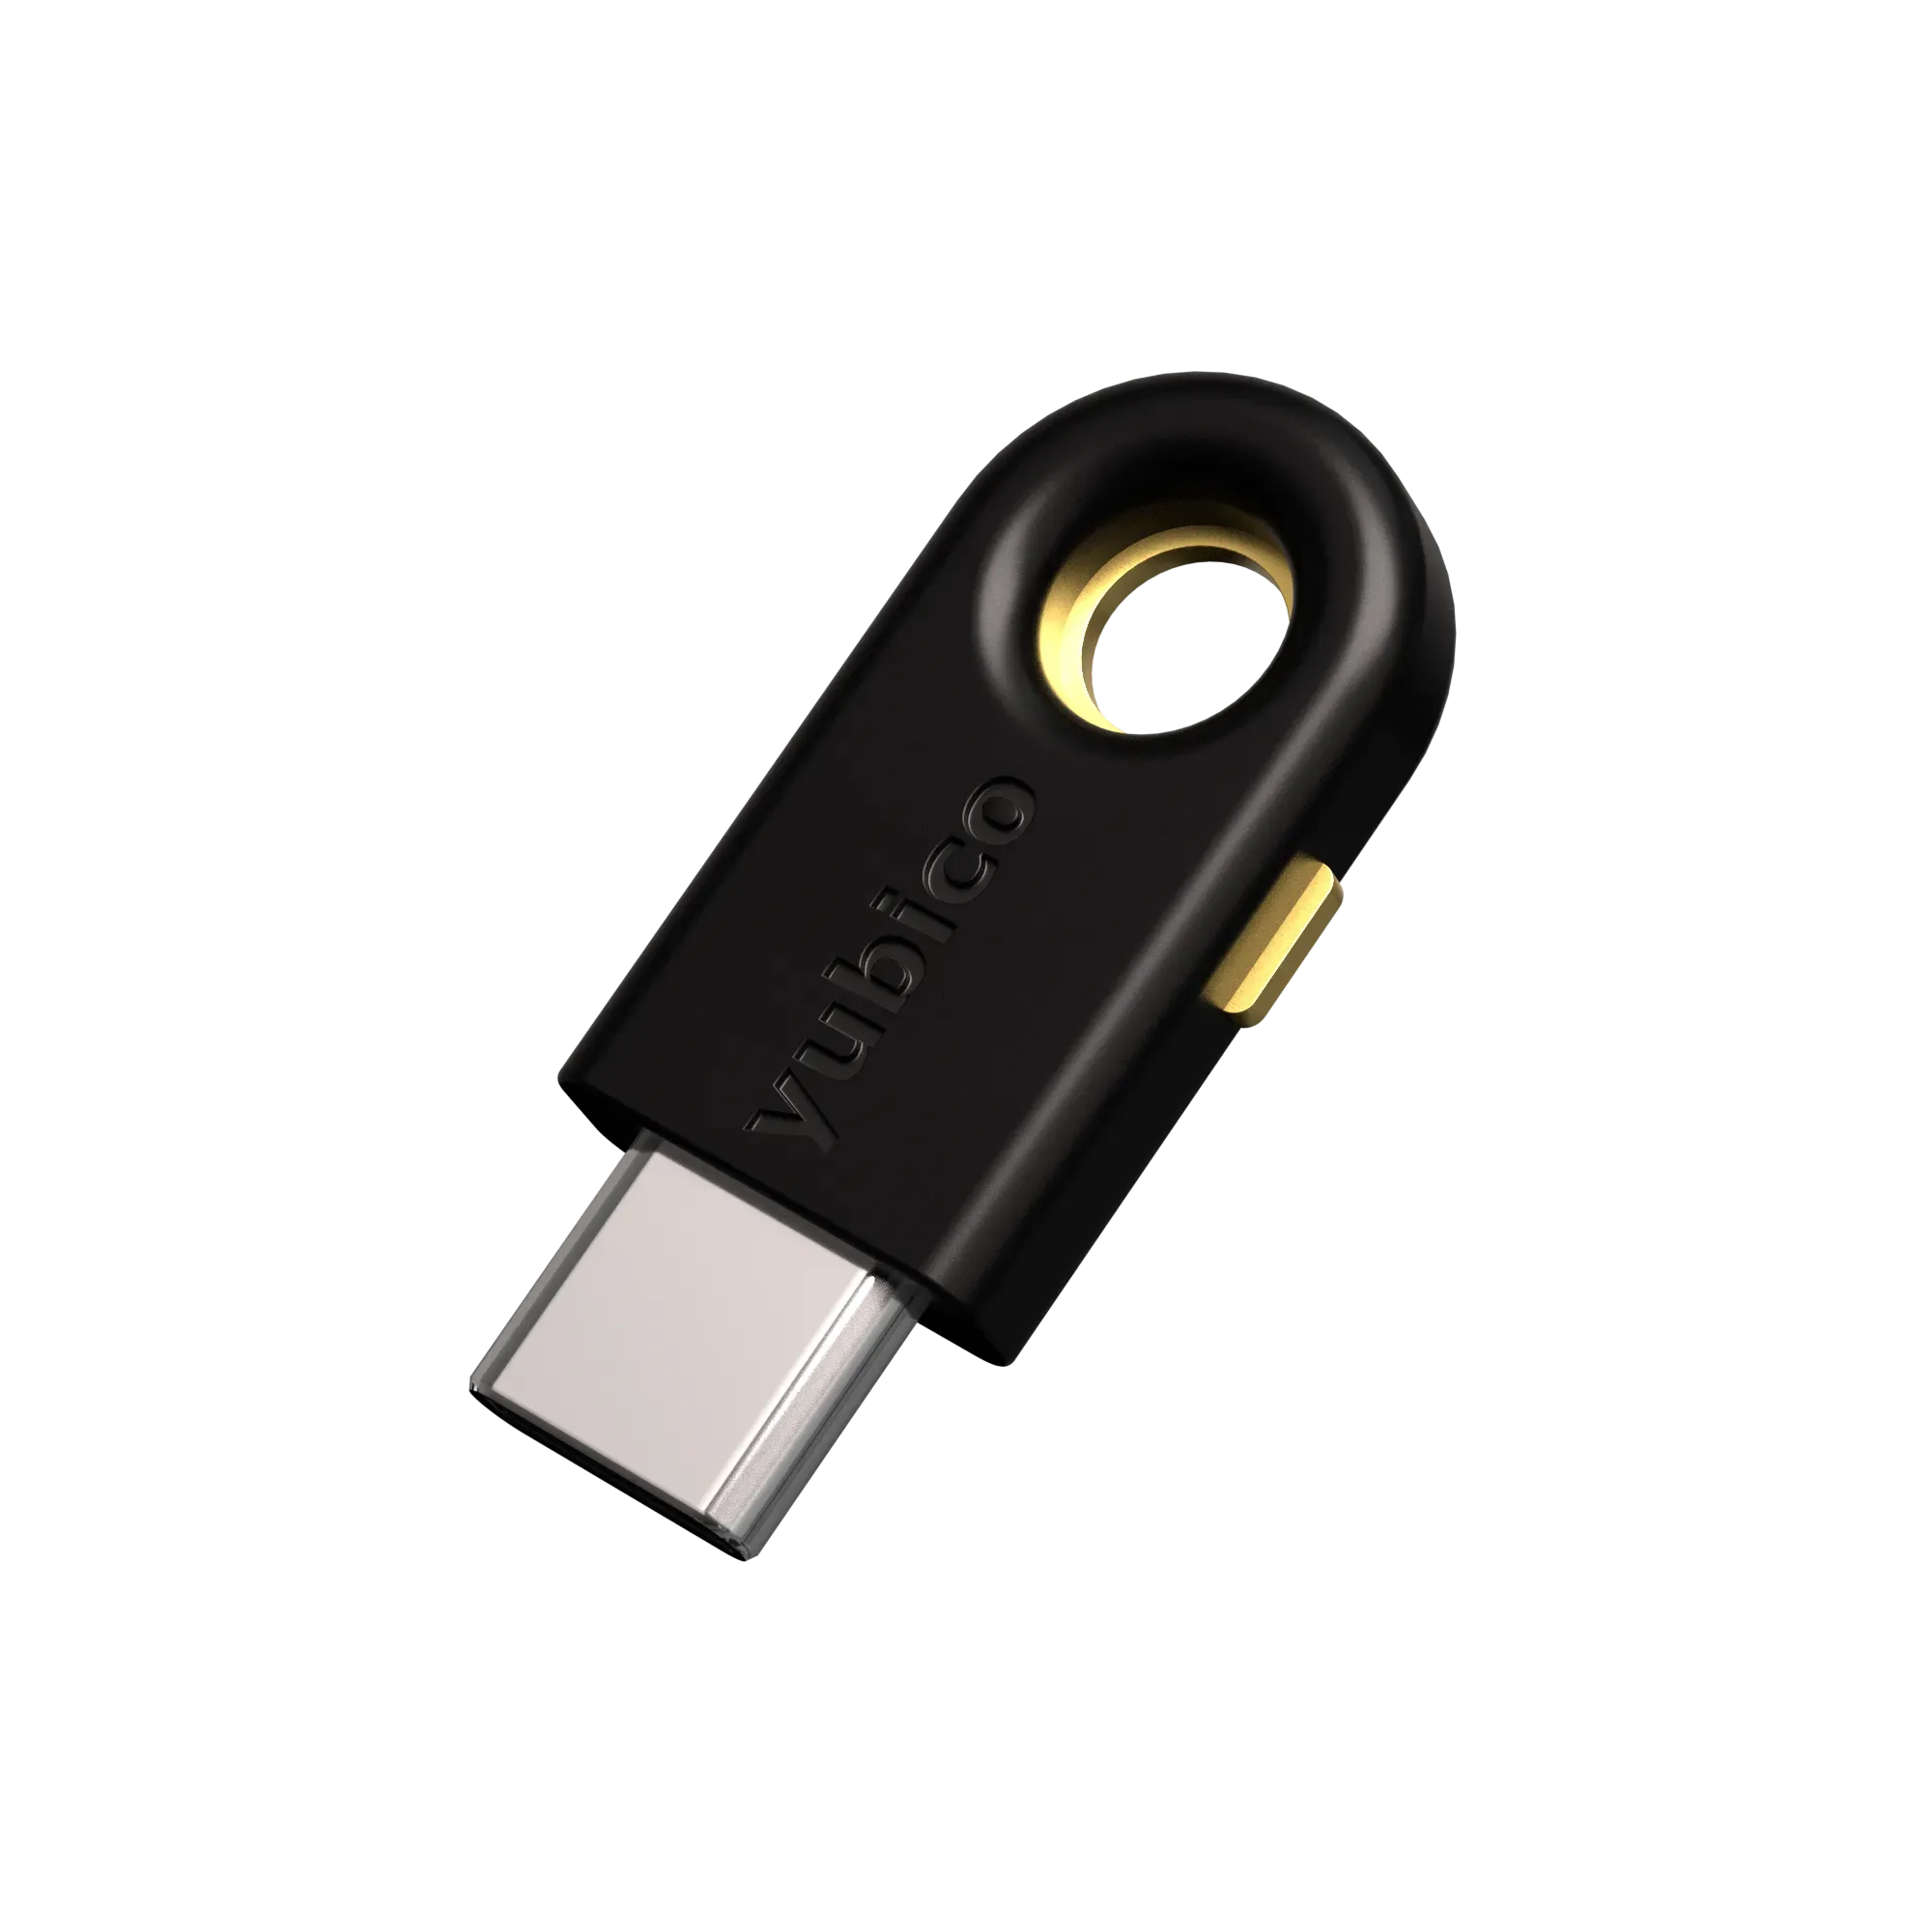
Clé de sécurité USB-C au format porte-clés, validée FIPS 140-2, pour compléter un parc déjà qualifié sur cette version.

Fonctionnalités principales :

  • Validation FIPS 140-2 (niveaux global 1 et 2, sécurité physique niveau 3), firmware 5.4
  • Niveau d’assurance AAL3 du NIST SP 800-63B
  • FIDO2 / WebAuthn (passkeys) et FIDO U2F
  • Carte à puce PIV, OpenPGP, OATH-TOTP/HOTP et Yubico OTP
  • Connecteur USB-C (sans NFC)

Pour un nouveau projet soumis à une exigence FIPS, choisissez la YubiKey 5C FIPS 140-3.
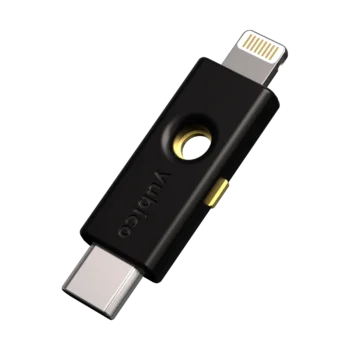
YubiKey 5C FIPS 140-2 : la clé USB-C pour les parcs qualifiés FIPS 140-2

La YubiKey 5C FIPS 140-2 s’adresse aux organisations dont l’infrastructure est déjà qualifiée sur les YubiKey 5 FIPS en firmware 5.4. Validée FIPS 140-2 (niveaux global 1 et 2, sécurité physique niveau 3), elle répond au niveau d’assurance AAL3 des recommandations NIST SP 800-63B.

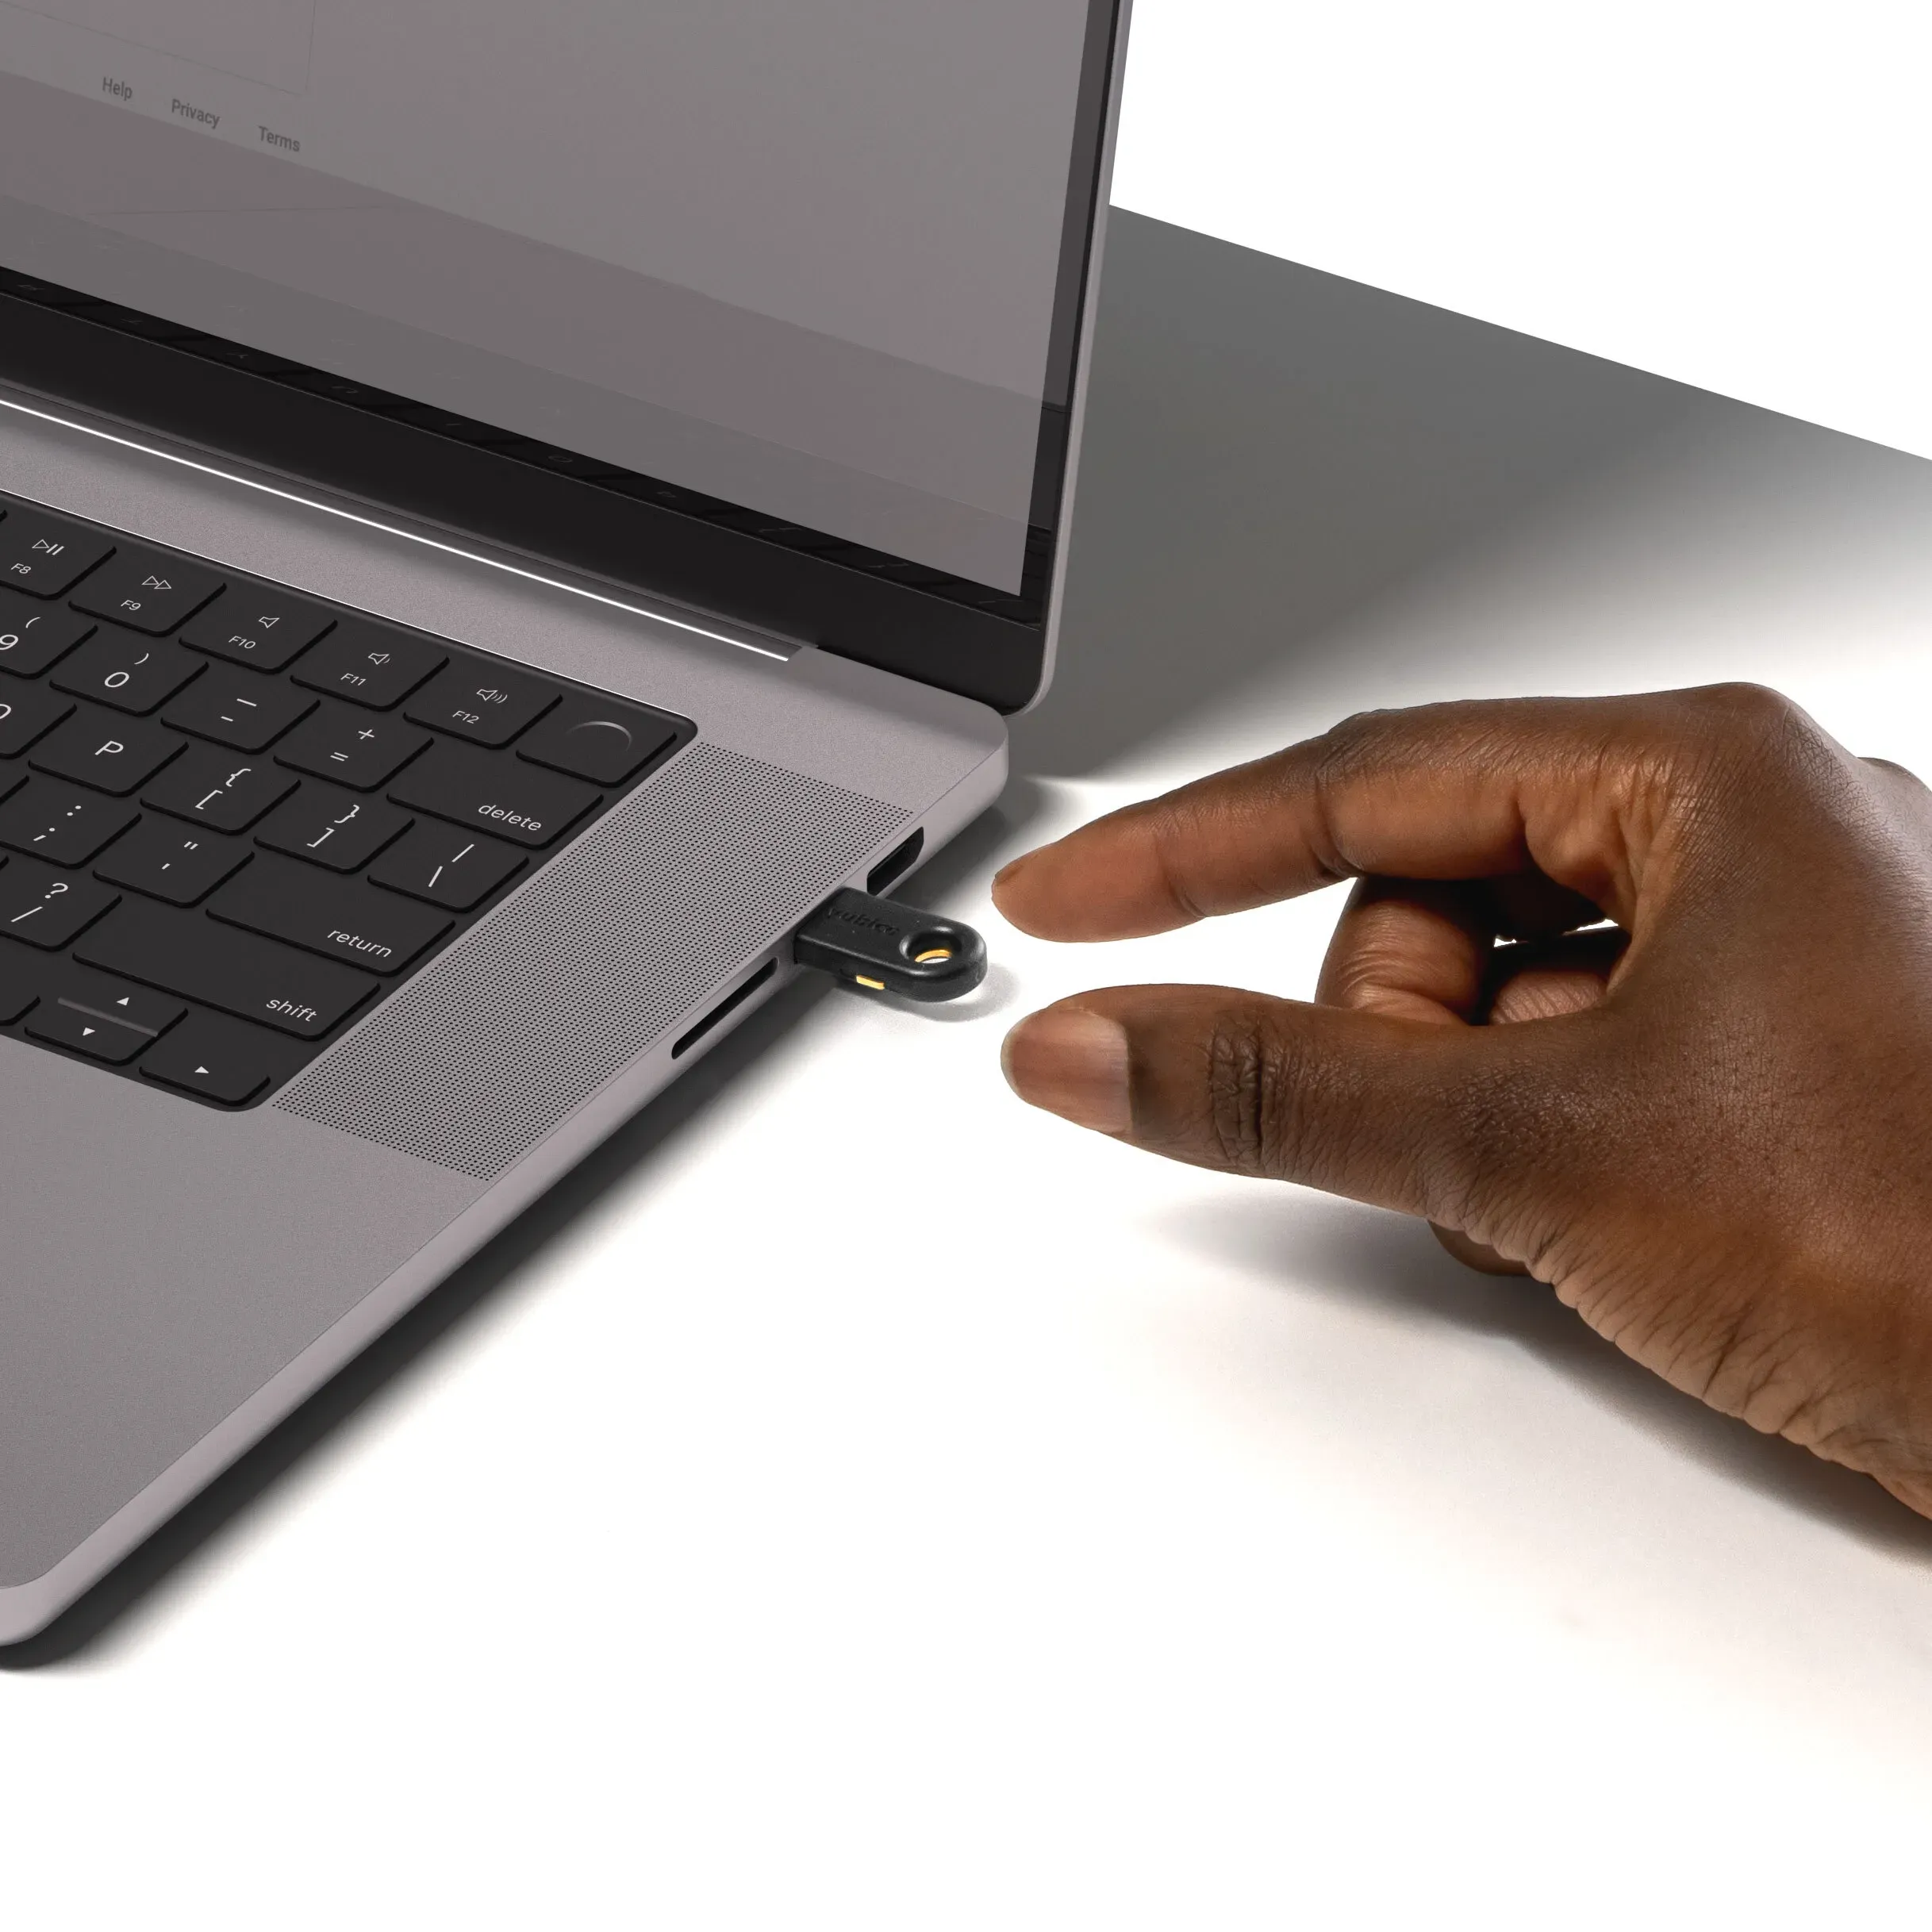
Au format porte-clés, elle se branche sur les ordinateurs portables récents, les Mac et les smartphones Android en USB-C. Pour valider une connexion, l’utilisateur touche l’un des contacts dorés situés sur les côtés de la clé. Elle n’a pas de NFC.

FIPS 140-2 ou FIPS 140-3 : quelle version choisir ?

FIPS 140-3 remplace FIPS 140-2. Depuis septembre 2026, les certificats FIPS 140-2 sont passés en statut historique : ils restent consultables, mais ne sont plus retenus pour les nouvelles acquisitions qui exigent un module validé FIPS.

  • Vous complétez un parc déjà qualifié en firmware 5.4 (mêmes procédures, mêmes outils de déploiement) : ce modèle est adapté.
  • Vous démarrez un nouveau projet soumis à une exigence FIPS : choisissez la YubiKey 5C FIPS 140-3.
  • Vous n’avez pas besoin de certification : la YubiKey 5C offre les mêmes fonctions.

Les atouts de la YubiKey 5C FIPS 140-2

  • Validation FIPS 140-2 : le module cryptographique est validé par le NIST (certificats n° 3907 et n° 3914).
  • USB-C : branchement direct sur les ordinateurs récents, les Mac et les smartphones Android, sans adaptateur.
  • Plusieurs protocoles dans une seule clé : FIDO2/WebAuthn (passkeys), FIDO U2F, carte à puce PIV, OpenPGP, OATH-TOTP/HOTP et Yubico OTP.
  • Résistance au phishing : avec FIDO2, la clé vérifie l’adresse du site avant de répondre.
  • Compatible avec vos annuaires : Microsoft Entra ID, Active Directory et Okta, entre autres.
  • Robuste et sans batterie : ni pile ni pièce mobile, et un boîtier résistant à l’eau et à l’écrasement.

Les YubiKey sont fabriquées en Suède et programmées aux États-Unis.

Pour aller plus loin

Applications et services compatibles avec les clés Yubico

FAQ : vos questions sur la YubiKey 5C FIPS 140-2

La YubiKey 5C FIPS 140-2 est-elle encore conforme ?

Sa validation FIPS 140-2 reste publiée par le NIST, mais les certificats FIPS 140-2 sont passés en statut historique en septembre 2026. Elle convient pour compléter un parc déjà qualifié sur ce modèle. Pour un nouveau projet soumis à une exigence FIPS, la YubiKey 5C FIPS 140-3 est le choix adapté.

Oui, les deux versions offrent les mêmes protocoles et s’enregistrent de la même façon dans vos services. Les procédures de configuration en mode FIPS diffèrent toutefois légèrement entre les firmwares 5.4 et 5.7 : vérifiez avec votre équipe de sécurité que vos exigences de conformité acceptent les deux versions.
Elle se branche directement sur les smartphones Android et les iPhone 15 et suivants équipés d’un port USB-C. Elle n’a pas de NFC : pour s’authentifier en sans-contact, choisissez la YubiKey 5C NFC FIPS 140-2.
Poids0,050 kg
UGS : 5060408464267 Catégorie : Marque :
Updating…
  • Votre panier est vide.