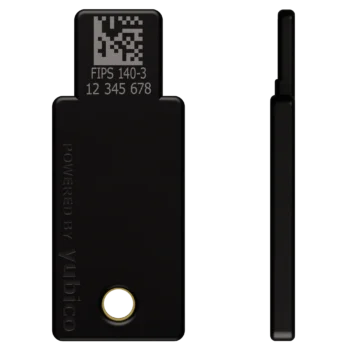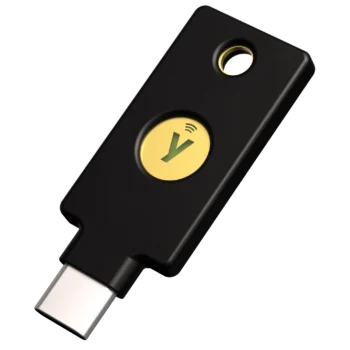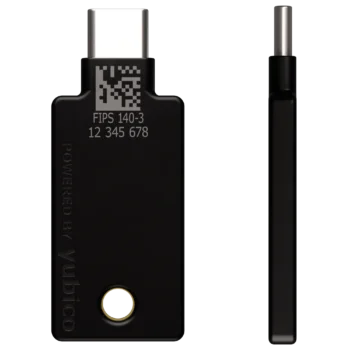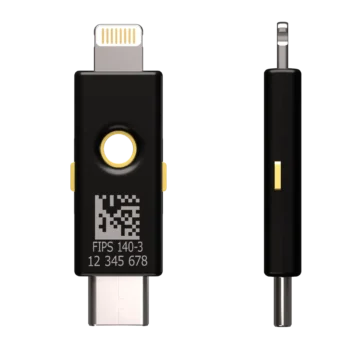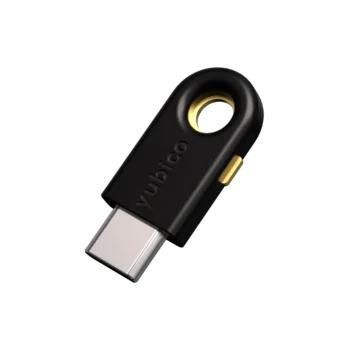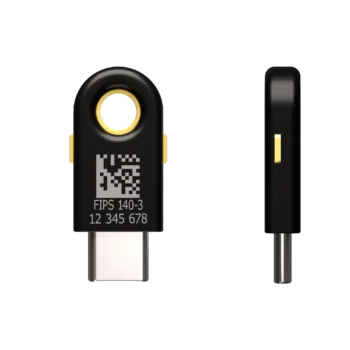
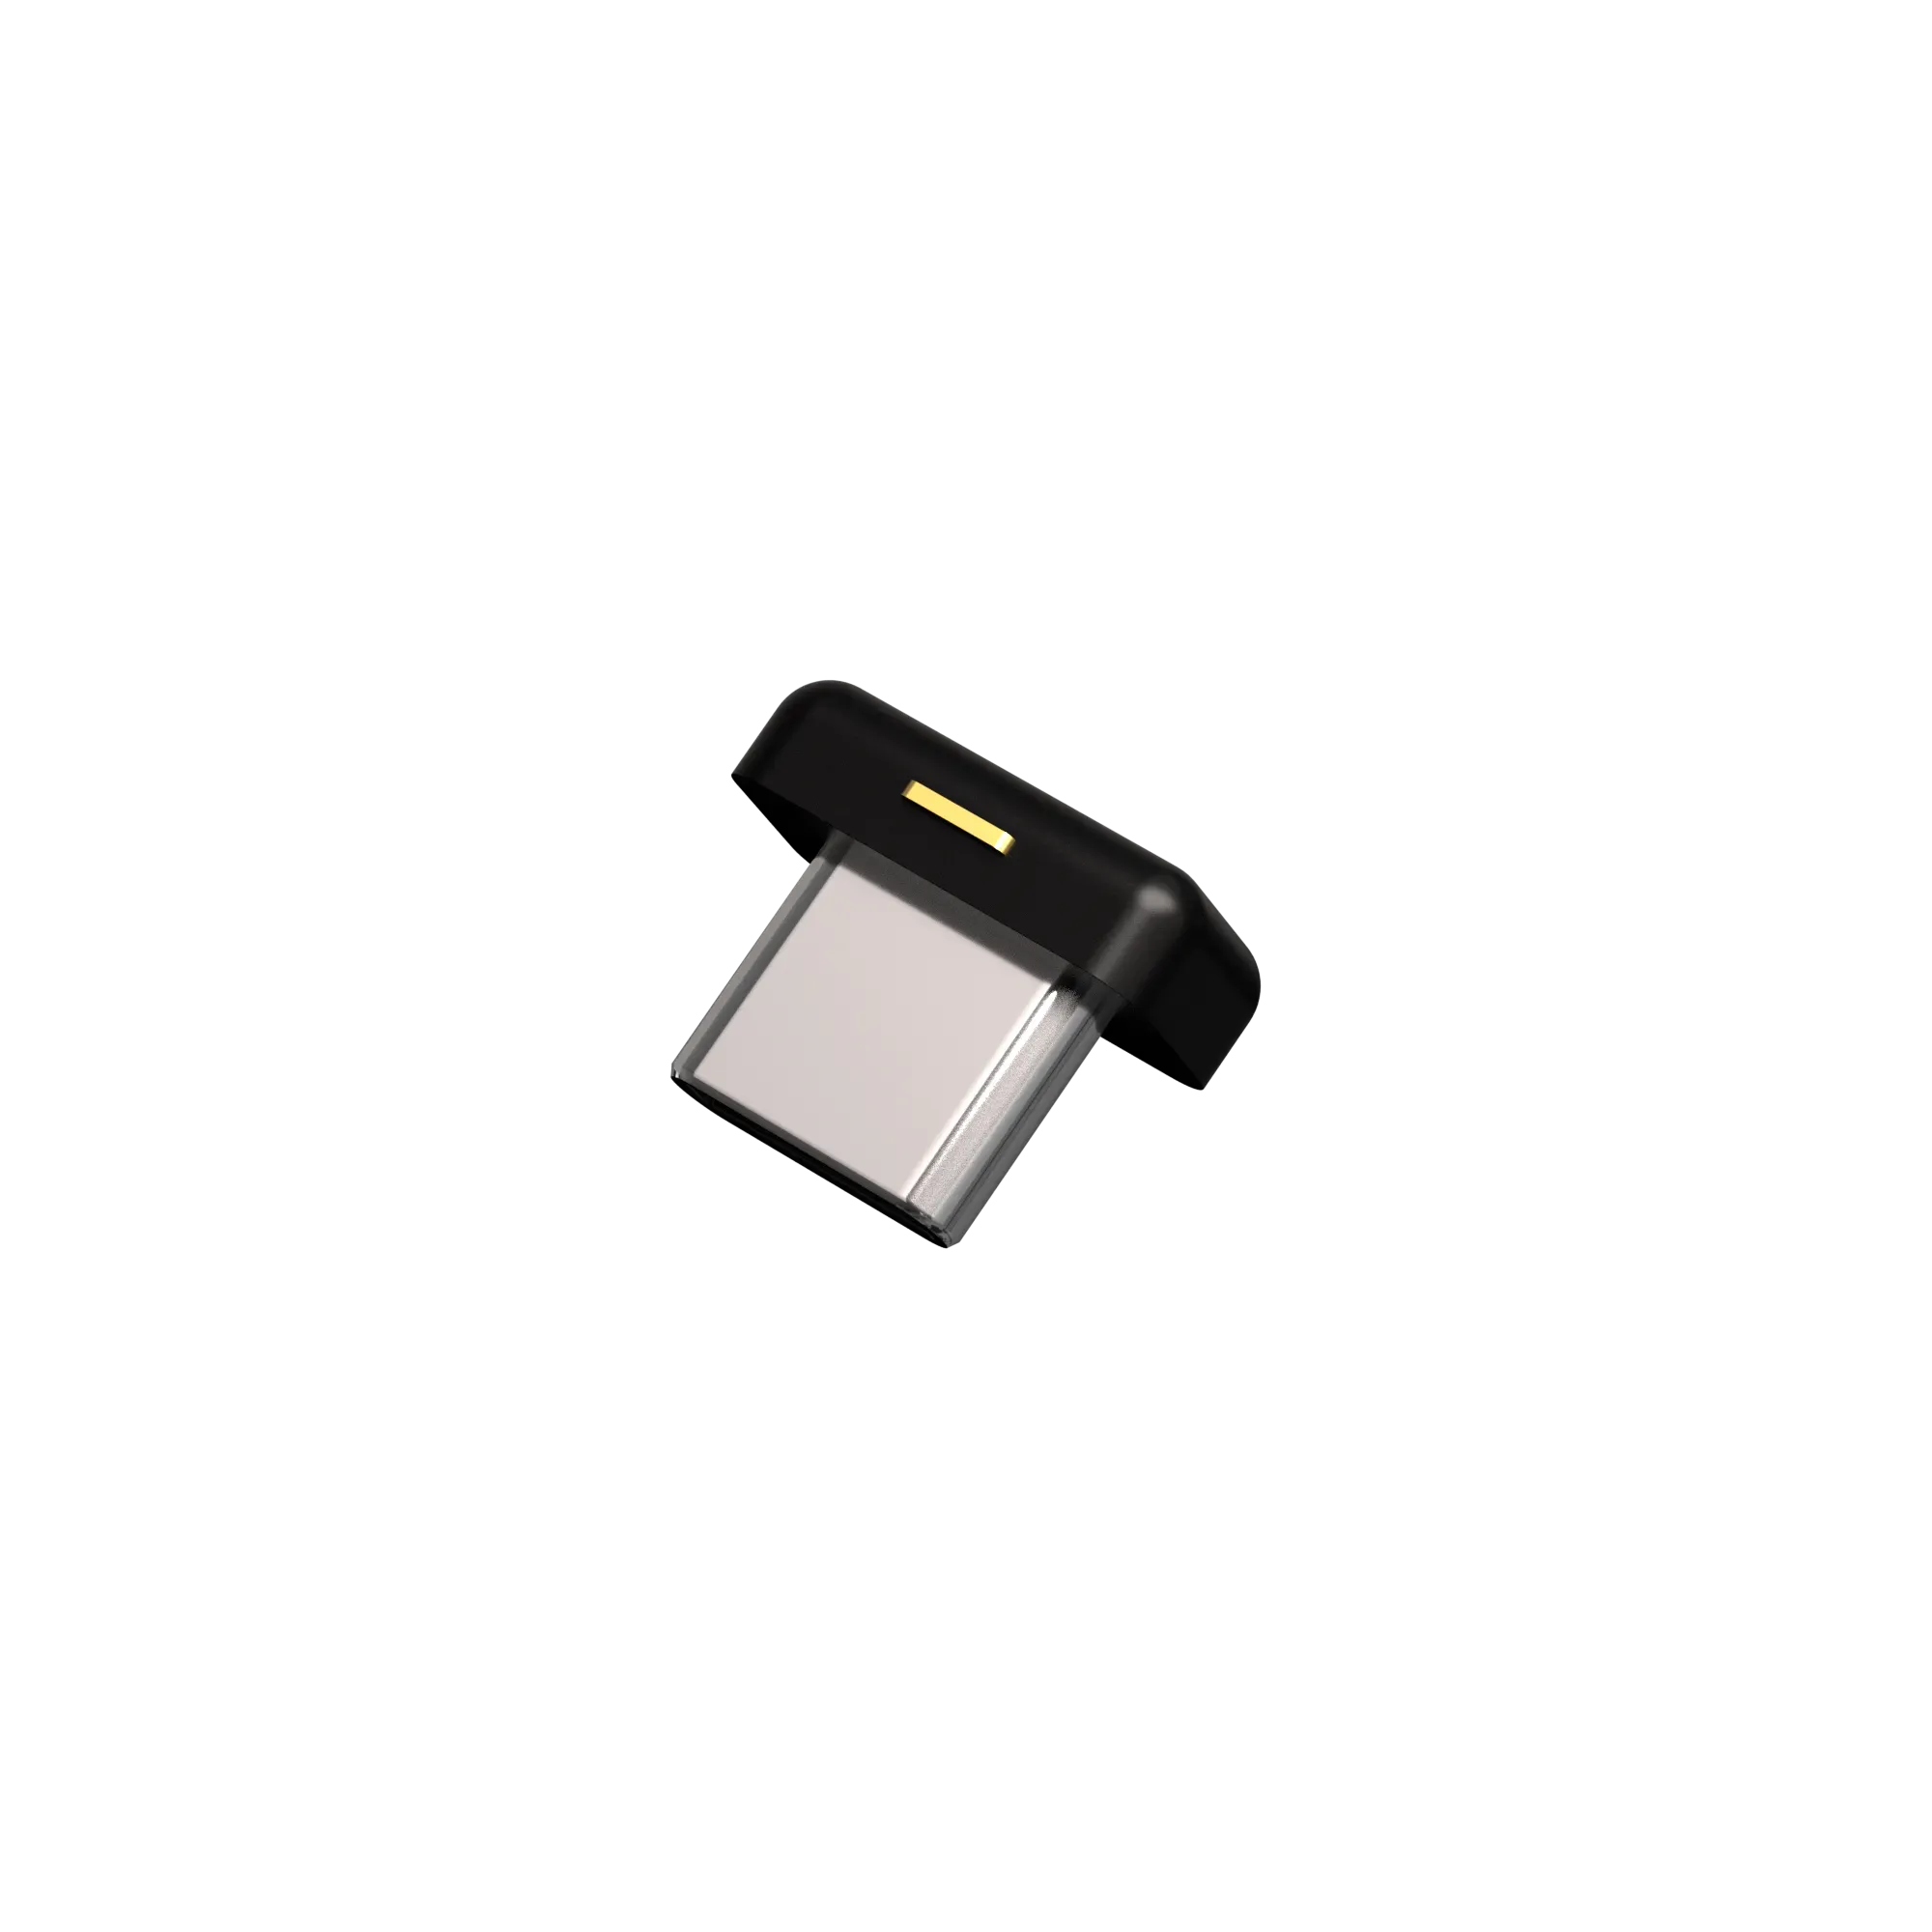
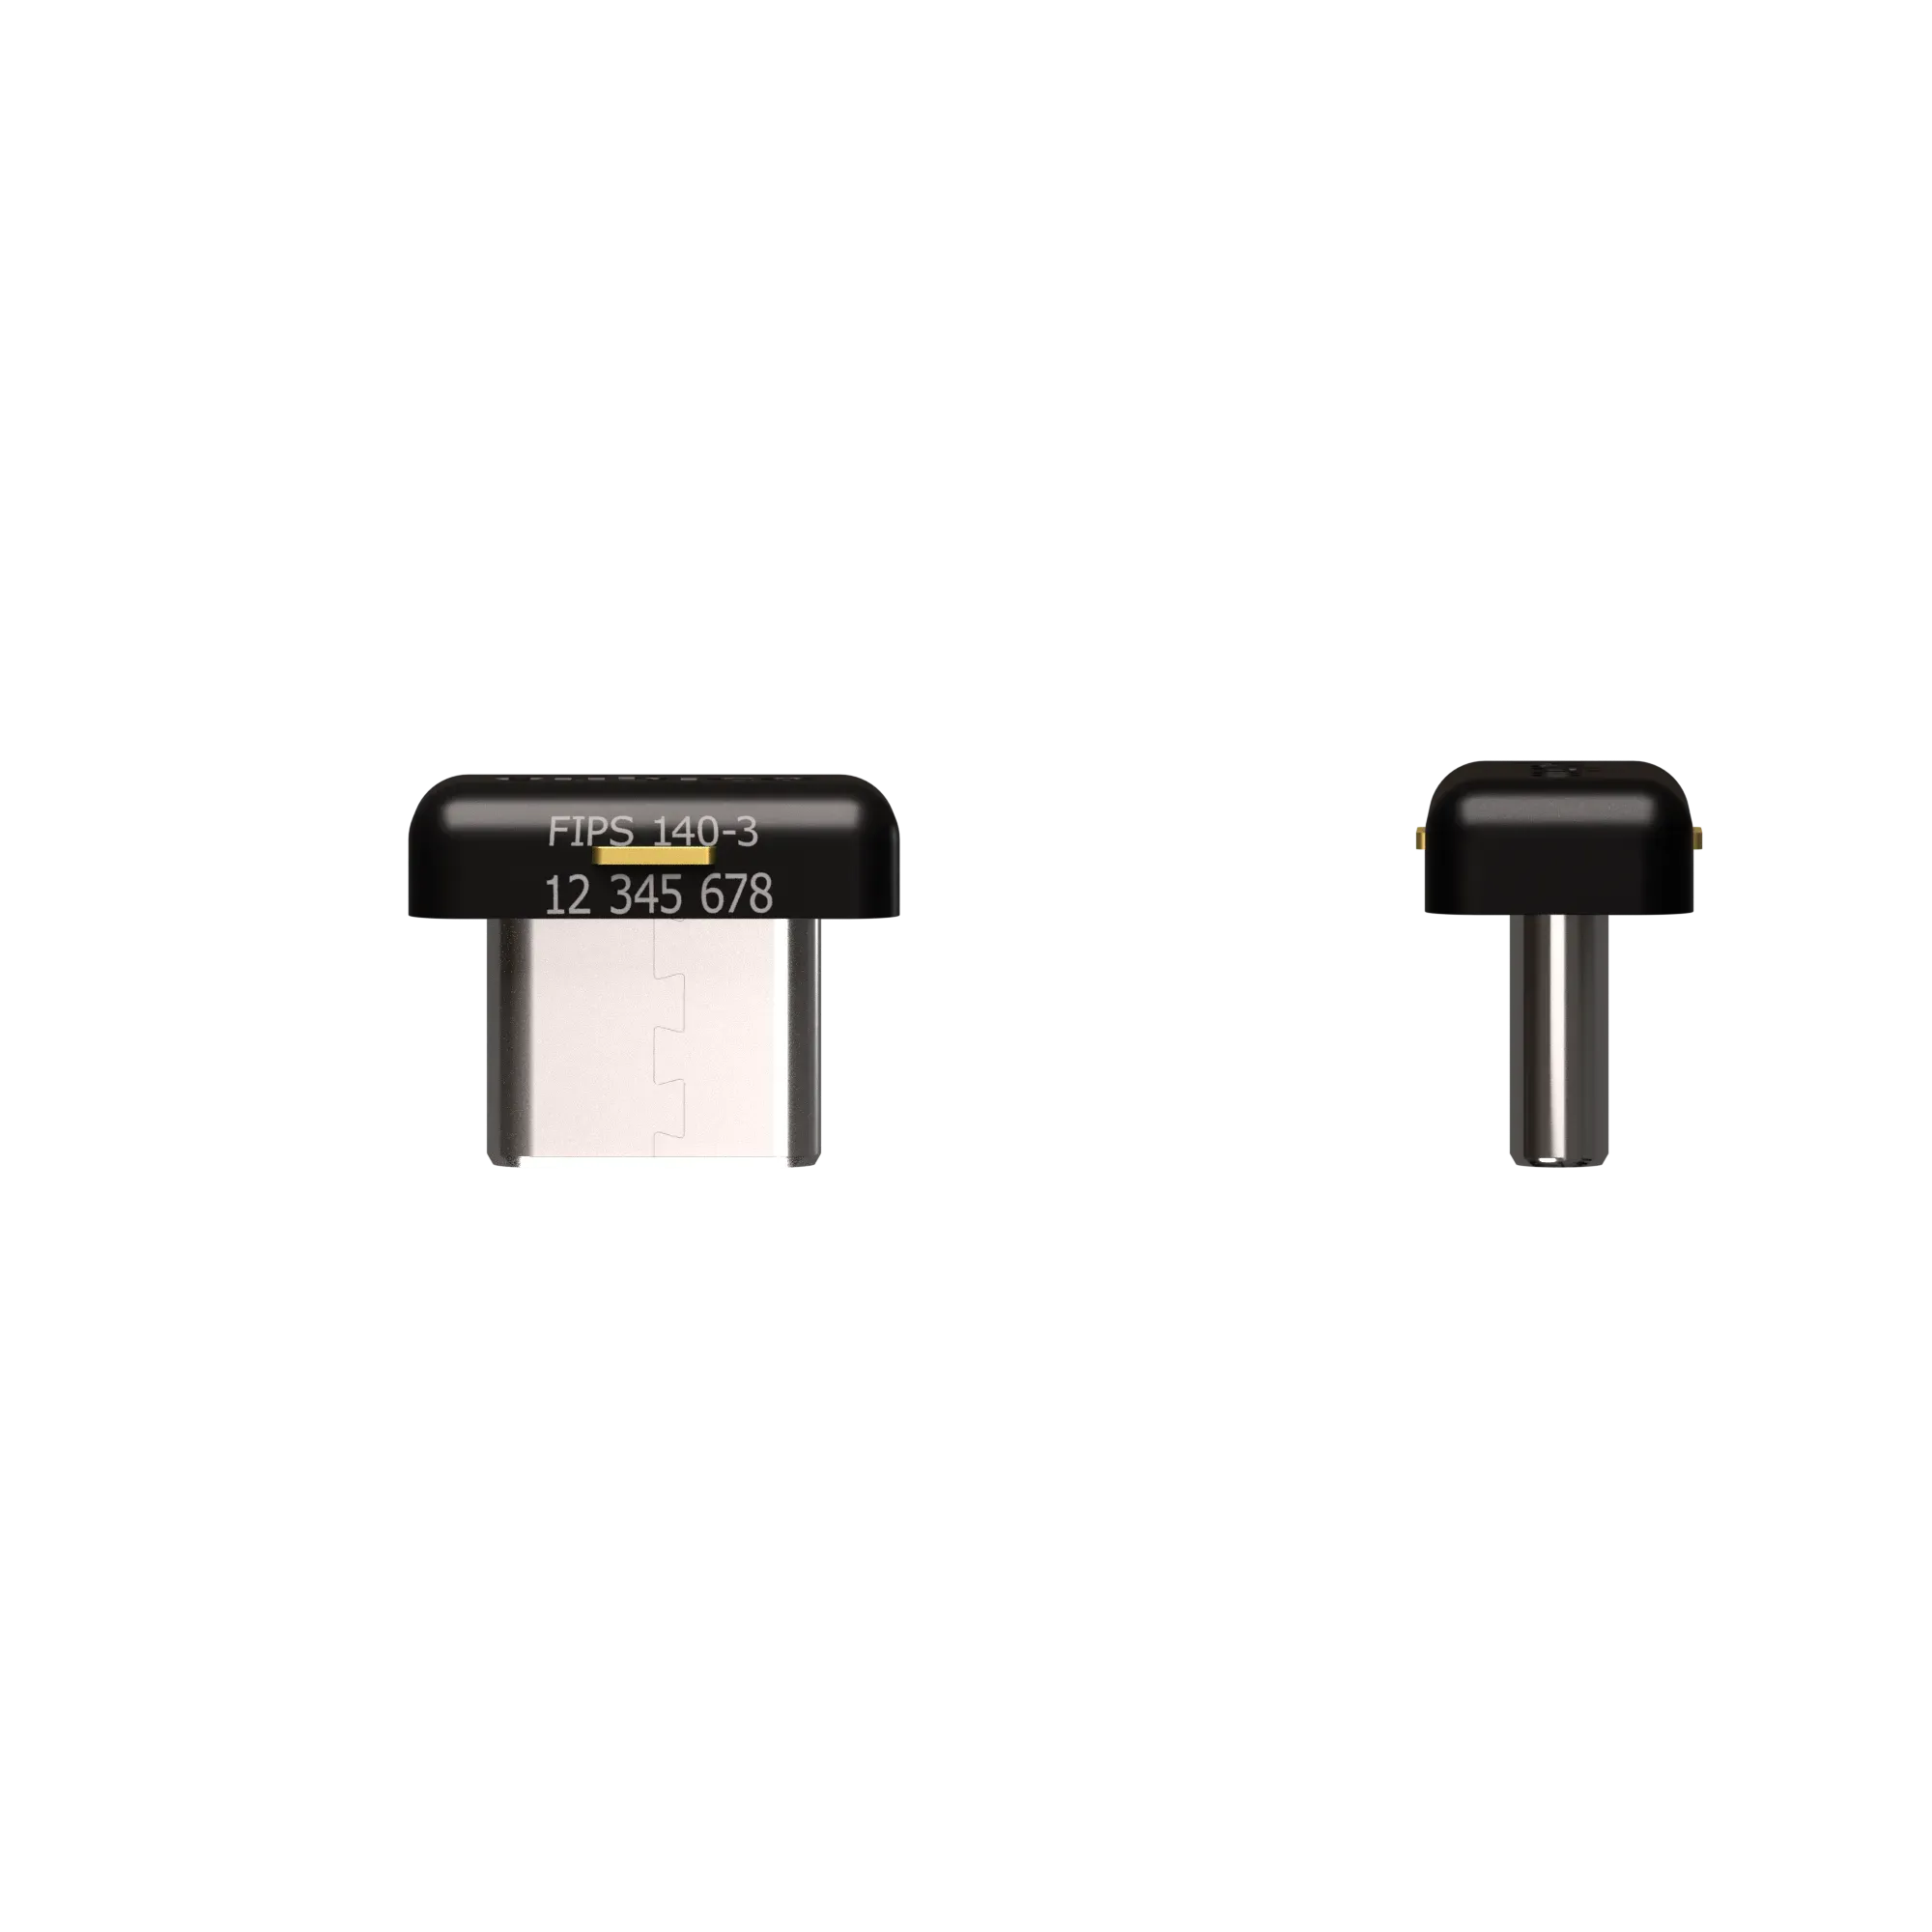
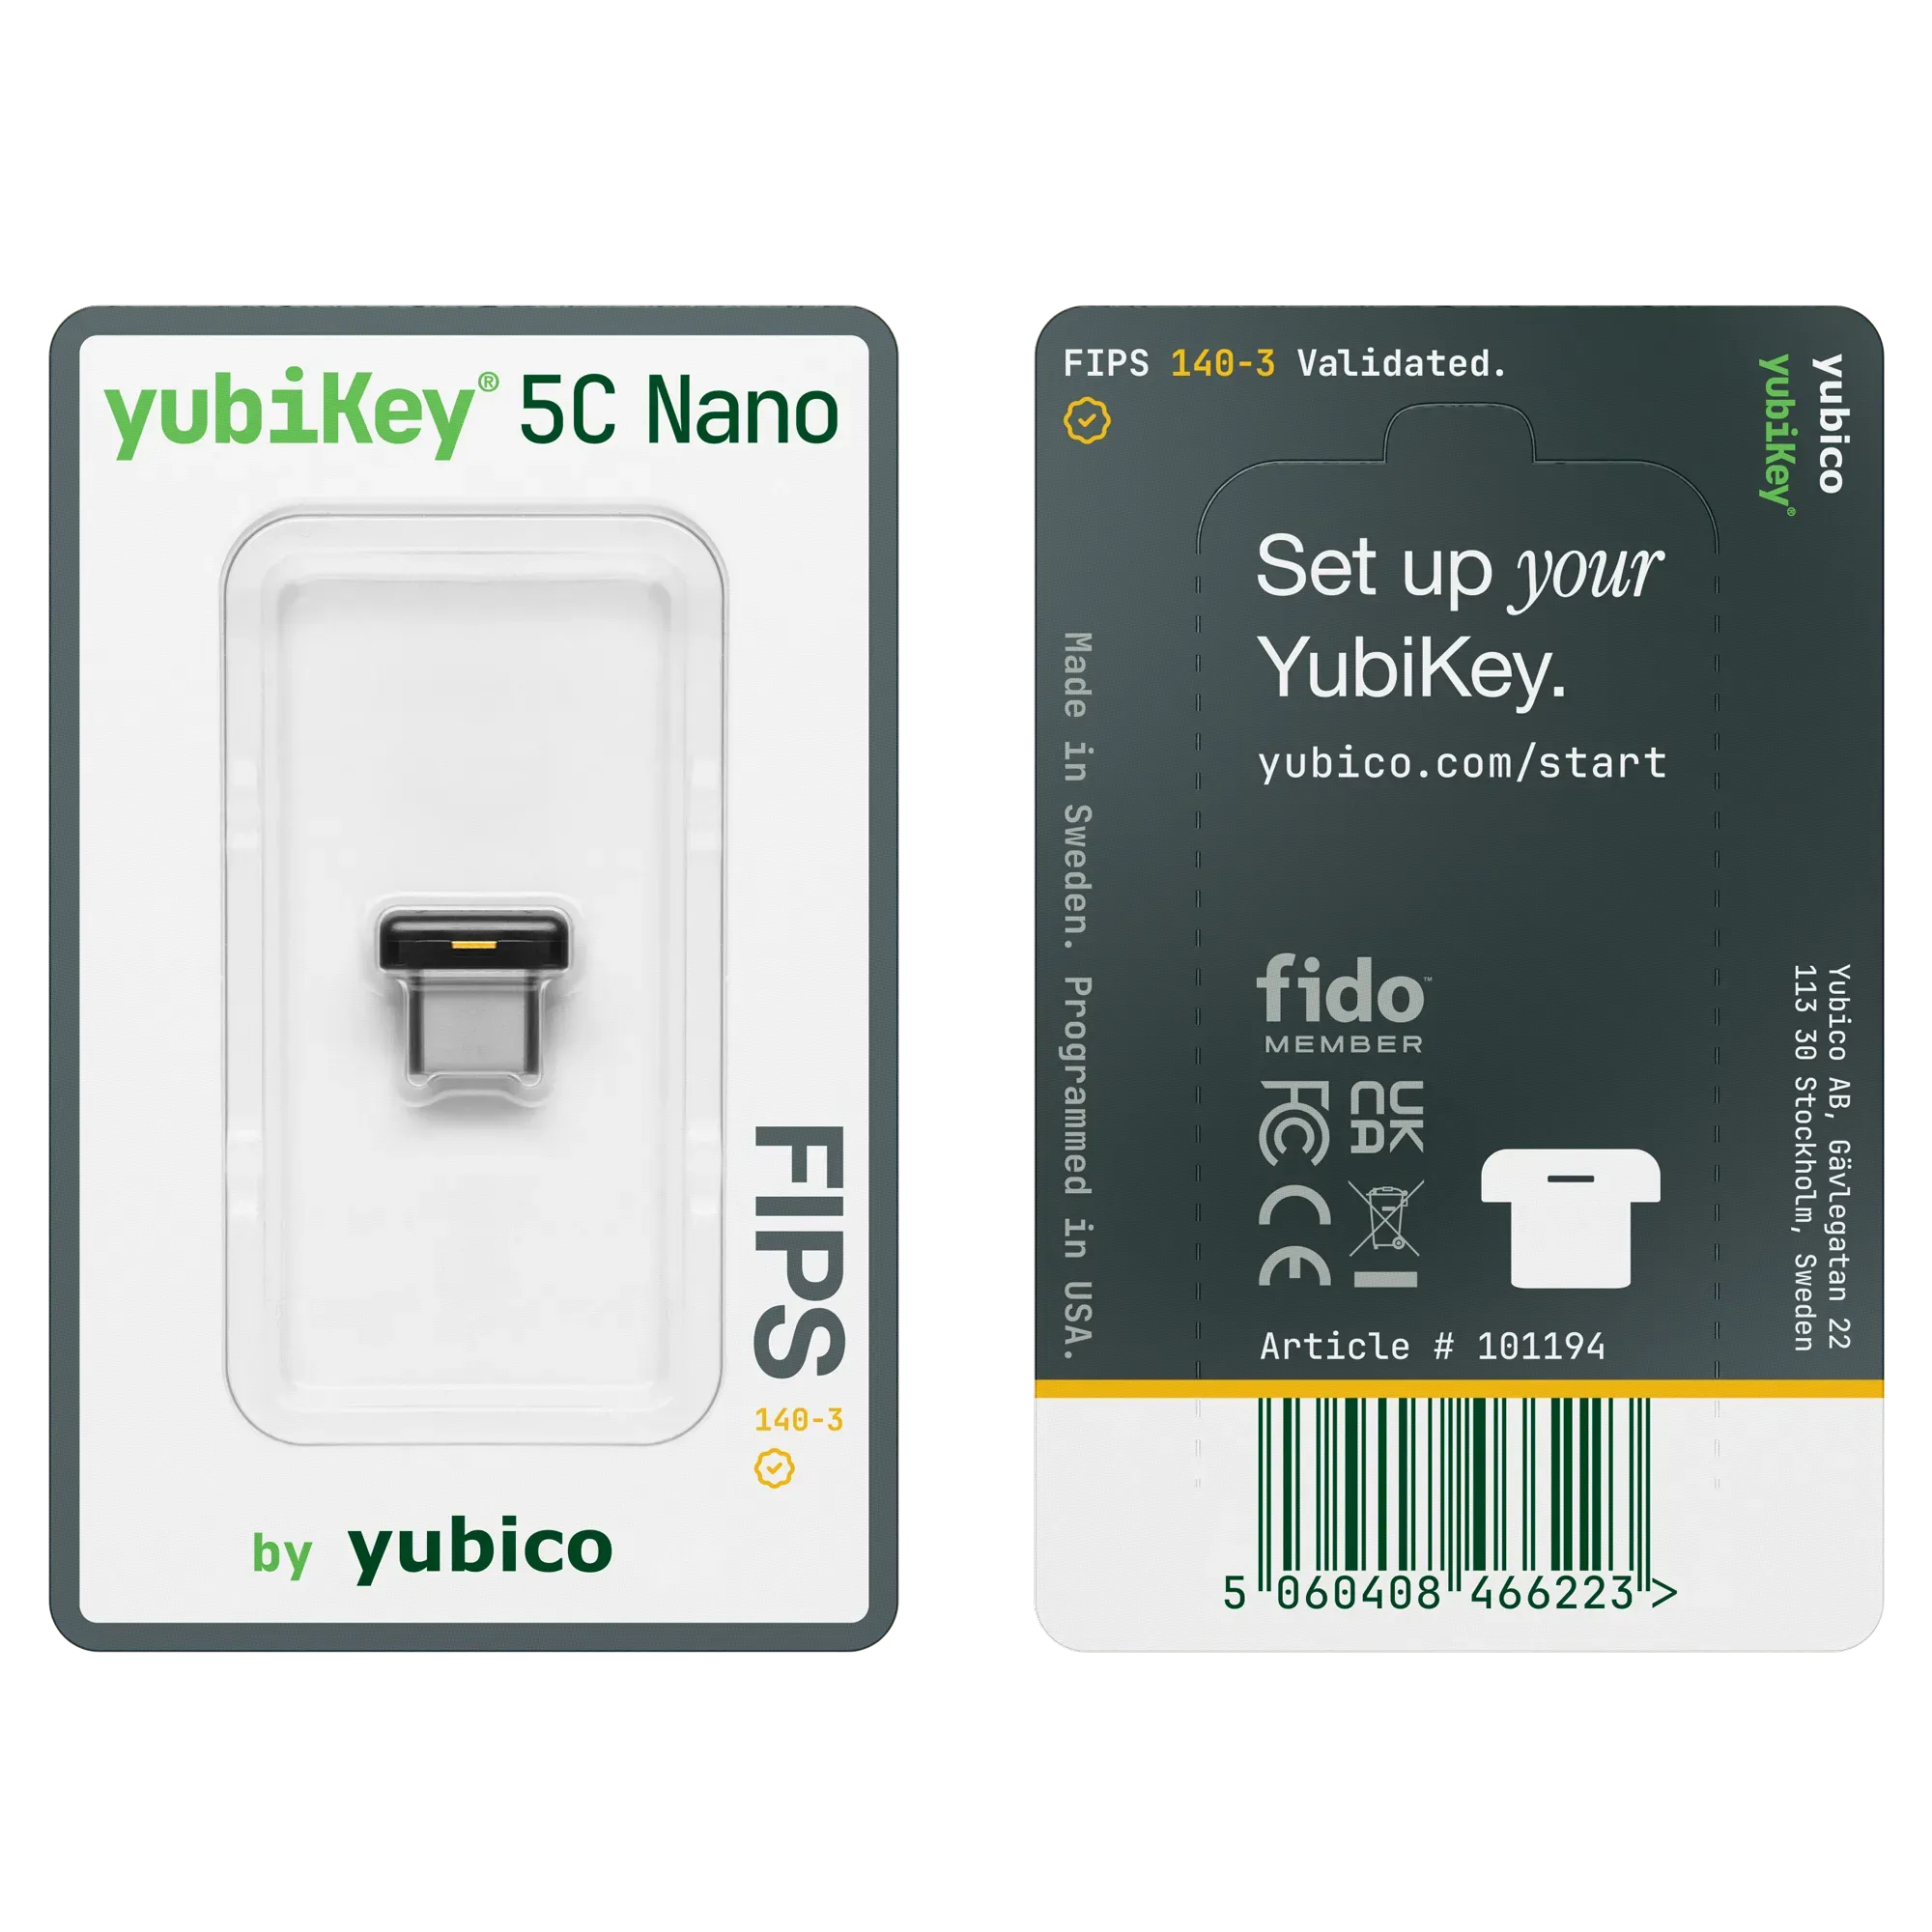
YubiKey 5C Nano FIPS 140-3

117,60€98,00€ TTCHT

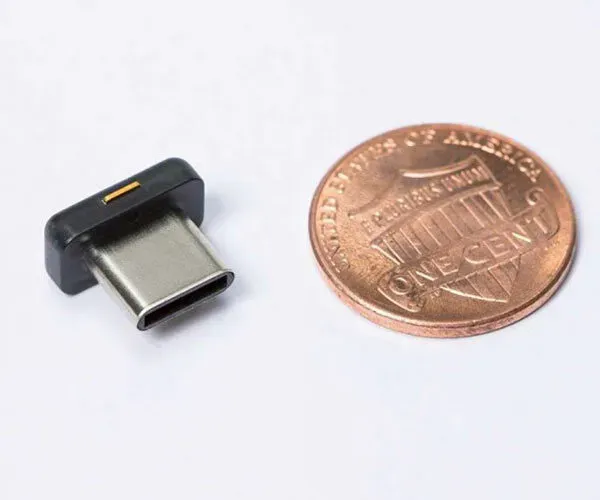
Clé de sécurité USB-C au format nano, validée FIPS 140-3, conçue pour rester branchée sur les ordinateurs portables des organisations soumises à des exigences de conformité.

Fonctionnalités principales :

  • Validation FIPS 140-3 (niveau global 2, sécurité physique niveau 3), firmware 5.7
  • Niveau d’assurance AAL3 du NIST SP 800-63B
  • FIDO2 / WebAuthn (passkeys) et FIDO U2F
  • Carte à puce PIV, OpenPGP, OATH-TOTP/HOTP et Yubico OTP
  • Connecteur USB-C, format nano (sans NFC)
YubiKey 5C Nano FIPS 140-3 : l’authentification forte validée FIPS 140-3, au format nano USB-C

La YubiKey 5C Nano FIPS 140-3 s’adresse aux administrations, aux industries réglementées et aux entreprises qui travaillent avec elles. Sa validation FIPS 140-3 (niveau global 2, sécurité physique niveau 3) lui permet de répondre au niveau d’assurance le plus élevé, AAL3, des recommandations NIST SP 800-63B.

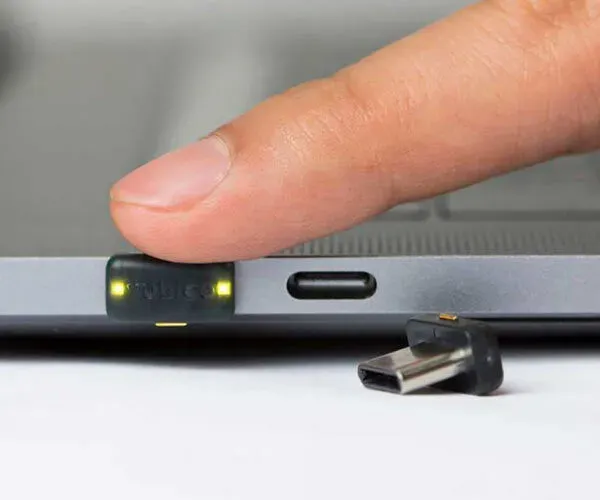
Son format nano est conçu pour rester inséré en permanence dans le port USB-C d’un ordinateur portable ou d’un Mac : elle dépasse à peine du port, et l’utilisateur touche la bande dorée sur le dessus de la clé pour valider une connexion. Elle n’a pas de NFC.

Les atouts de la YubiKey 5C Nano FIPS 140-3

  • Validation FIPS 140-3 : le module cryptographique est validé par le NIST (certificat n° 5291), un critère souvent exigé dans les marchés publics et les secteurs réglementés.
  • Format nano USB-C : la clé reste branchée sur le portable, ce qui limite les oublis et les pertes.
  • Plusieurs protocoles dans une seule clé : FIDO2/WebAuthn (passkeys), FIDO U2F, carte à puce PIV, OpenPGP, OATH-TOTP/HOTP et Yubico OTP.
  • Résistance au phishing : avec FIDO2, la clé vérifie l’adresse du site avant de répondre.
  • Compatible avec vos annuaires : Microsoft Entra ID, Active Directory et Okta, entre autres.
  • Sans batterie ni pièce mobile : la clé est alimentée par l’ordinateur et ne nécessite aucune recharge.

Les YubiKey sont fabriquées en Suède et programmées aux États-Unis.

FIPS 140-3 ou FIPS 140-2 ?

FIPS 140-3 est la norme en vigueur : c’est la version à choisir pour un nouveau déploiement soumis à une exigence FIPS. La YubiKey 5C Nano FIPS 140-2 reste disponible pour compléter un parc déjà qualifié sur cette version.

Pour aller plus loin

Applications et services compatibles avec les clés Yubico

FAQ : vos questions sur la YubiKey 5C Nano FIPS 140-3

La YubiKey 5C Nano FIPS 140-3 peut-elle rester branchée en permanence ?
Oui, c’est l’usage prévu : elle ne dépasse que de quelques millimètres du port USB-C, ce qui permet de ranger l’ordinateur dans une housse sans la retirer. La clé seule ne suffit pas à se connecter : elle s’utilise avec le mot de passe de l’utilisateur ou, en mode sans mot de passe et en carte à puce PIV, avec un code PIN.
FIPS 140-3 est la norme actuelle et remplace FIPS 140-2, dont les certificats sont passés en statut historique en septembre 2026. Les clés FIPS 140-3 fonctionnent avec le firmware 5.7, les clés FIPS 140-2 avec le firmware 5.4. Pour un nouveau projet, choisissez la version 140-3.
Pour être utilisée en mode approuvé FIPS, chaque application de la clé doit être configurée : PIN FIDO2, PIN et clé de gestion PIV, etc. Yubico publie un guide de déploiement qui détaille ces étapes. Votre équipe informatique peut le faire avant de remettre les clés aux utilisateurs.
Poids0,050 kg
UGS : 5060408466223 Catégorie : Marque :
Updating…
  • Votre panier est vide.