 Packs YubiKey
 YubiKey 5 Series
 Security Key Series
 YubiKey 5 FIPS 140-2 Series
 YubiKey 5 FIPS 140-3 Series
 YubiKey Bio Series
 YubiHSM 2 Series
- Su cesta está vacía.
YubiKey 5 FIPS 140-3 Series
La gamme YubiKey 5 FIPS 140-3 réunit les clés de sécurité Yubico validées selon la norme FIPS 140-3, en vigueur. Elles s’adressent aux administrations, aux industries réglementées et aux entreprises qui travaillent avec elles. Toutes offrent les mêmes fonctions et la même validation : seuls le connecteur et le format changent.


YubiKey 5C Nano FIPS 140-3
117,60€98,00€ IVA incluidosin IVA-
YubiKey 5 Nano FIPS 140-3
117,60€98,00€ IVA incluidosin IVA -
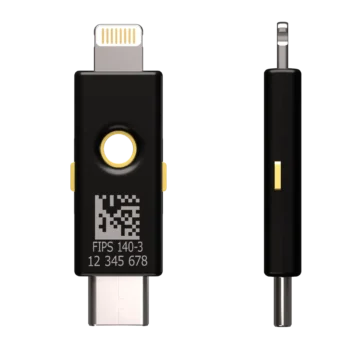
YubiKey 5Ci FIPS 140-3
138,00€115,00€ IVA incluidosin IVA -
YubiKey 5C FIPS 140-3
114,00€95,00€ IVA incluidosin IVA -
YubiKey 5 NFC FIPS 140-3
105,60€88,00€ IVA incluidosin IVA -
YubiKey 5C NFC FIPS 140-3
105,60€88,00€ IVA incluidosin IVA
Quelle YubiKey FIPS 140-3 choisir ?
| Modelo | Connecteur | NFC | Format | Idéale pour |
|---|---|---|---|---|
| YubiKey 5 NFC FIPS 140-3 | USB-A | Oui | Porte-clés | Postes en USB-A et smartphones en sans-contact |
| YubiKey 5C NFC FIPS 140-3 | USB-C | Oui | Porte-clés | Ordinateurs récents, Mac et smartphones (USB-C ou NFC) |
| YubiKey 5C FIPS 140-3 | USB-C | Non | Porte-clés | Ordinateurs et Android en USB-C, sans besoin de sans-contact |
| YubiKey 5Ci FIPS 140-3 | USB-C et Lightning | Non | Porte-clés | Parcs mixtes avec iPhone ou iPad Lightning |
| YubiKey 5 Nano FIPS 140-3 | USB-A | Non | Nano | Rester branchée en permanence sur un poste USB-A |
| YubiKey 5C Nano FIPS 140-3 | USB-C | Non | Nano | Rester branchée en permanence sur un portable USB-C |
Vous hésitez ? Notre guide pour choisir sa YubiKey vous oriente en quelques questions.
Ce que garantit la validation FIPS 140-3
- Norme en vigueur : FIPS 140-3 remplace FIPS 140-2, dont les certificats sont passés en statut historique en septembre 2026. C’est la version à retenir pour tout nouveau déploiement soumis à une exigence FIPS.
- Niveaux validés : niveau global 2 et sécurité physique niveau 3, publiés par le NIST sous le certificat n° 5291.
- AAL3 : les clés permettent d’atteindre le niveau d’assurance le plus élevé des recommandations NIST SP 800-63B.
- Firmware 5.7 : toutes les clés de la gamme partagent le même firmware validé.
Ce que toutes les YubiKey 5 FIPS 140-3 ont en commun
- Plusieurs protocoles dans une seule clé : FIDO2/WebAuthn (passkeys), FIDO U2F, carte à puce PIV, OpenPGP, OATH-TOTP/HOTP et Yubico OTP.
- Résistance au phishing : avec FIDO2, la clé vérifie l’adresse du site avant de répondre.
- Compatible avec vos annuaires : Microsoft Entra ID, Active Directory, Okta et la plupart des fournisseurs d’identité.
- Sans batterie : la clé est alimentée par l’appareil auquel elle est branchée.
Les YubiKey sont fabriquées en Suède et programmées aux États-Unis. Pas d’exigence de certification ? La gamme YubiKey 5 Series offre les mêmes fonctions. Pour protéger les clés de vos serveurs, découvrez le YubiHSM 2 FIPS 140-3.
Questions fréquentes sur les YubiKey FIPS 140-3
Faut-il choisir FIPS 140-3 ou FIPS 140-2 ?
Pour un nouveau projet, FIPS 140-3. La gamme FIPS 140-2 reste disponible pour compléter un parc déjà qualifié sur le firmware 5.4.
Une YubiKey FIPS fonctionne-t-elle directement en mode FIPS ?
Non, chaque application de la clé doit être configurée pour fonctionner en mode approuvé : PIN FIDO2, PIN et clé de gestion PIV, etc. Yubico publie un guide de déploiement que votre équipe informatique peut suivre avant de remettre les clés aux utilisateurs.
Les YubiKey FIPS fonctionnent-elles avec Microsoft 365 et Entra ID ?
Oui, comme les autres YubiKey 5, elles prennent en charge FIDO2 et la carte à puce PIV, utilisés par Microsoft Entra ID pour la connexion sans mot de passe et l’authentification par certificat.
Actualizando...