 Packs YubiKey
 YubiKey 5 Series
 Security Key Series
 YubiKey 5 FIPS 140-2 Series
 YubiKey 5 FIPS 140-3 Series
 YubiKey Bio Series
 YubiHSM 2 Series
- Su cesta está vacía.
YubiHSM 2 Series
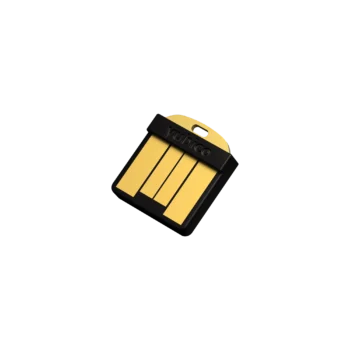
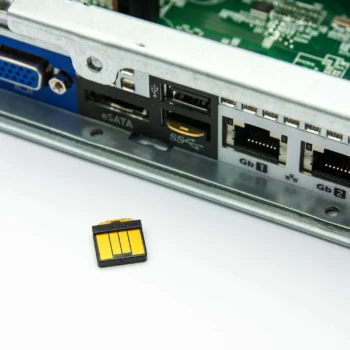
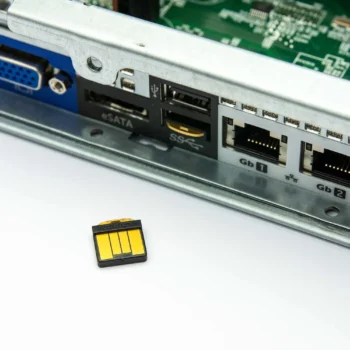
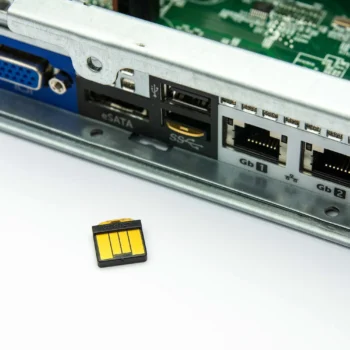
Les modules YubiHSM 2 de Yubico sont des HSM (modules de sécurité matériels) au format nano USB-A. Ils génèrent, stockent et utilisent les clés cryptographiques de vos serveurs et applications, sans que les clés privées ne sortent du module en clair. Trois modèles sont proposés : standard, validé FIPS 140-3, ou validé FIPS 140-2 pour les environnements déjà qualifiés.


YubiHSM 2 v2.4
780,00€650,00€ IVA incluidosin IVA-
YubiHSM 2 FIPS 140-3 v2.4
1 140,00€950,00€ IVA incluidosin IVA -
YubiHSM 2 FIPS 140-2 v2.2
1 140,00€950,00€ IVA incluidosin IVA
Quel YubiHSM 2 choisir ?
| Modelo | Firmware | Validation FIPS | Idéal pour |
|---|---|---|---|
| YubiHSM 2 v2.4 | 2.4 | Aucune | Projets sans exigence de certification |
| YubiHSM 2 FIPS 140-3 v2.4 | 2.4 | FIPS 140-3 niveau 3 | Nouveaux projets soumis à une exigence FIPS |
| YubiHSM 2 FIPS 140-2 v2.2 | 2.2 | FIPS 140-2 niveau 3 (statut historique) | Extension d’un environnement déjà qualifié en v2.2 |
Les trois modèles partagent le même format nano USB-A et les mêmes interfaces. Le firmware 2.4 ajoute les sauvegardes par cryptographie asymétrique et la prise en charge du Bring Your Own Key (BYOK).
FIPS 140-2 ou FIPS 140-3 ?
FIPS 140-3 est la norme en vigueur et remplace FIPS 140-2. Depuis septembre 2026, les certificats FIPS 140-2 sont passés en statut historique : ils restent consultables, mais ne sont plus retenus pour les nouvelles acquisitions qui exigent un module validé FIPS. Pour un nouveau projet, choisissez le YubiHSM 2 FIPS 140-3 v2.4. Le modèle FIPS 140-2 v2.2 reste utile pour ajouter un module identique à une infrastructure déjà qualifiée.
Ce que tous les YubiHSM 2 ont en commun
- Clés protégées dans le matériel : génération, stockage et utilisation des clés dans un composant résistant aux manipulations.
- Algorithmes standard : RSA 2048 à 4096 bits, courbes elliptiques, ECDSA, EdDSA, SHA-2 et encapsulation AES-CCM.
- Capacité : 256 emplacements d’objets, soit par exemple jusqu’à 127 clés RSA-2048 ou 255 clés ECC.
- Interfaces standard : PKCS#11 sous Windows, Linux et macOS, Microsoft CNG (KSP) pour AD CS, et bibliothèques natives C et Python.
- Contrôle des accès : sessions chiffrées et mutuellement authentifiées, domaines de sécurité et journal d’audit chaîné.
- Sauvegarde M of N : la restauration d’une clé d’encapsulation exige l’accord de plusieurs administrateurs.
- Partage en réseau : avec le YubiHSM Connector, un même module peut servir plusieurs serveurs ou machines virtuelles.
- Format nano : 12 × 13 × 3,1 mm, il s’insère entièrement dans un port USB-A interne ou externe du serveur.
Les produits Yubico sont fabriqués en Suède et programmés aux États-Unis.
Cas d’usage
- Autorité de certification : protection de la clé racine ou intermédiaire d’une PKI, notamment Microsoft AD CS.
- Signature de code et de documents : les clés de signature restent dans le module, même sur un serveur de build.
- Applications et DevOps : chiffrement, déchiffrement et signature au sein de vos applications.
- Cryptomonnaies et IoT : protection des clés d’une plateforme d’échange ou d’un parc d’objets connectés.
YubiHSM 2 ou YubiKey ?
Une YubiKey authentifie une personne lorsqu’elle se connecte à ses comptes. Le YubiHSM 2 protège les clés d’un serveur ou d’une application. Les deux se complètent : une YubiKey peut, par exemple, servir à authentifier l’administrateur qui gère le YubiHSM 2.
Questions fréquentes sur le YubiHSM 2
Le YubiHSM 2 peut-il remplacer un HSM au format rack ?
Pour un volume d’opérations modéré, oui : une PKI interne, de la signature de code ou la protection de quelques dizaines de clés. Les HSM au format rack restent adaptés aux très gros volumes, avec des performances et une capacité bien supérieures, mais pour un coût et une maintenance nettement plus élevés.
Comment sauvegarder les clés d’un YubiHSM 2 ?
Les clés peuvent être exportées sous forme chiffrée vers un autre YubiHSM 2. Avec la sauvegarde M of N, plusieurs administrateurs doivent être présents pour restaurer la clé d’encapsulation. Prévoyez au moins deux modules pour assurer la continuité de service.
Le YubiHSM 2 fonctionne-t-il avec des machines virtuelles ?
Oui, par le passthrough USB de l’hyperviseur (VMware, Hyper-V, KVM) ou par le réseau grâce au YubiHSM Connector.
Actualizando...